搜索到
1
篇与
的结果
-
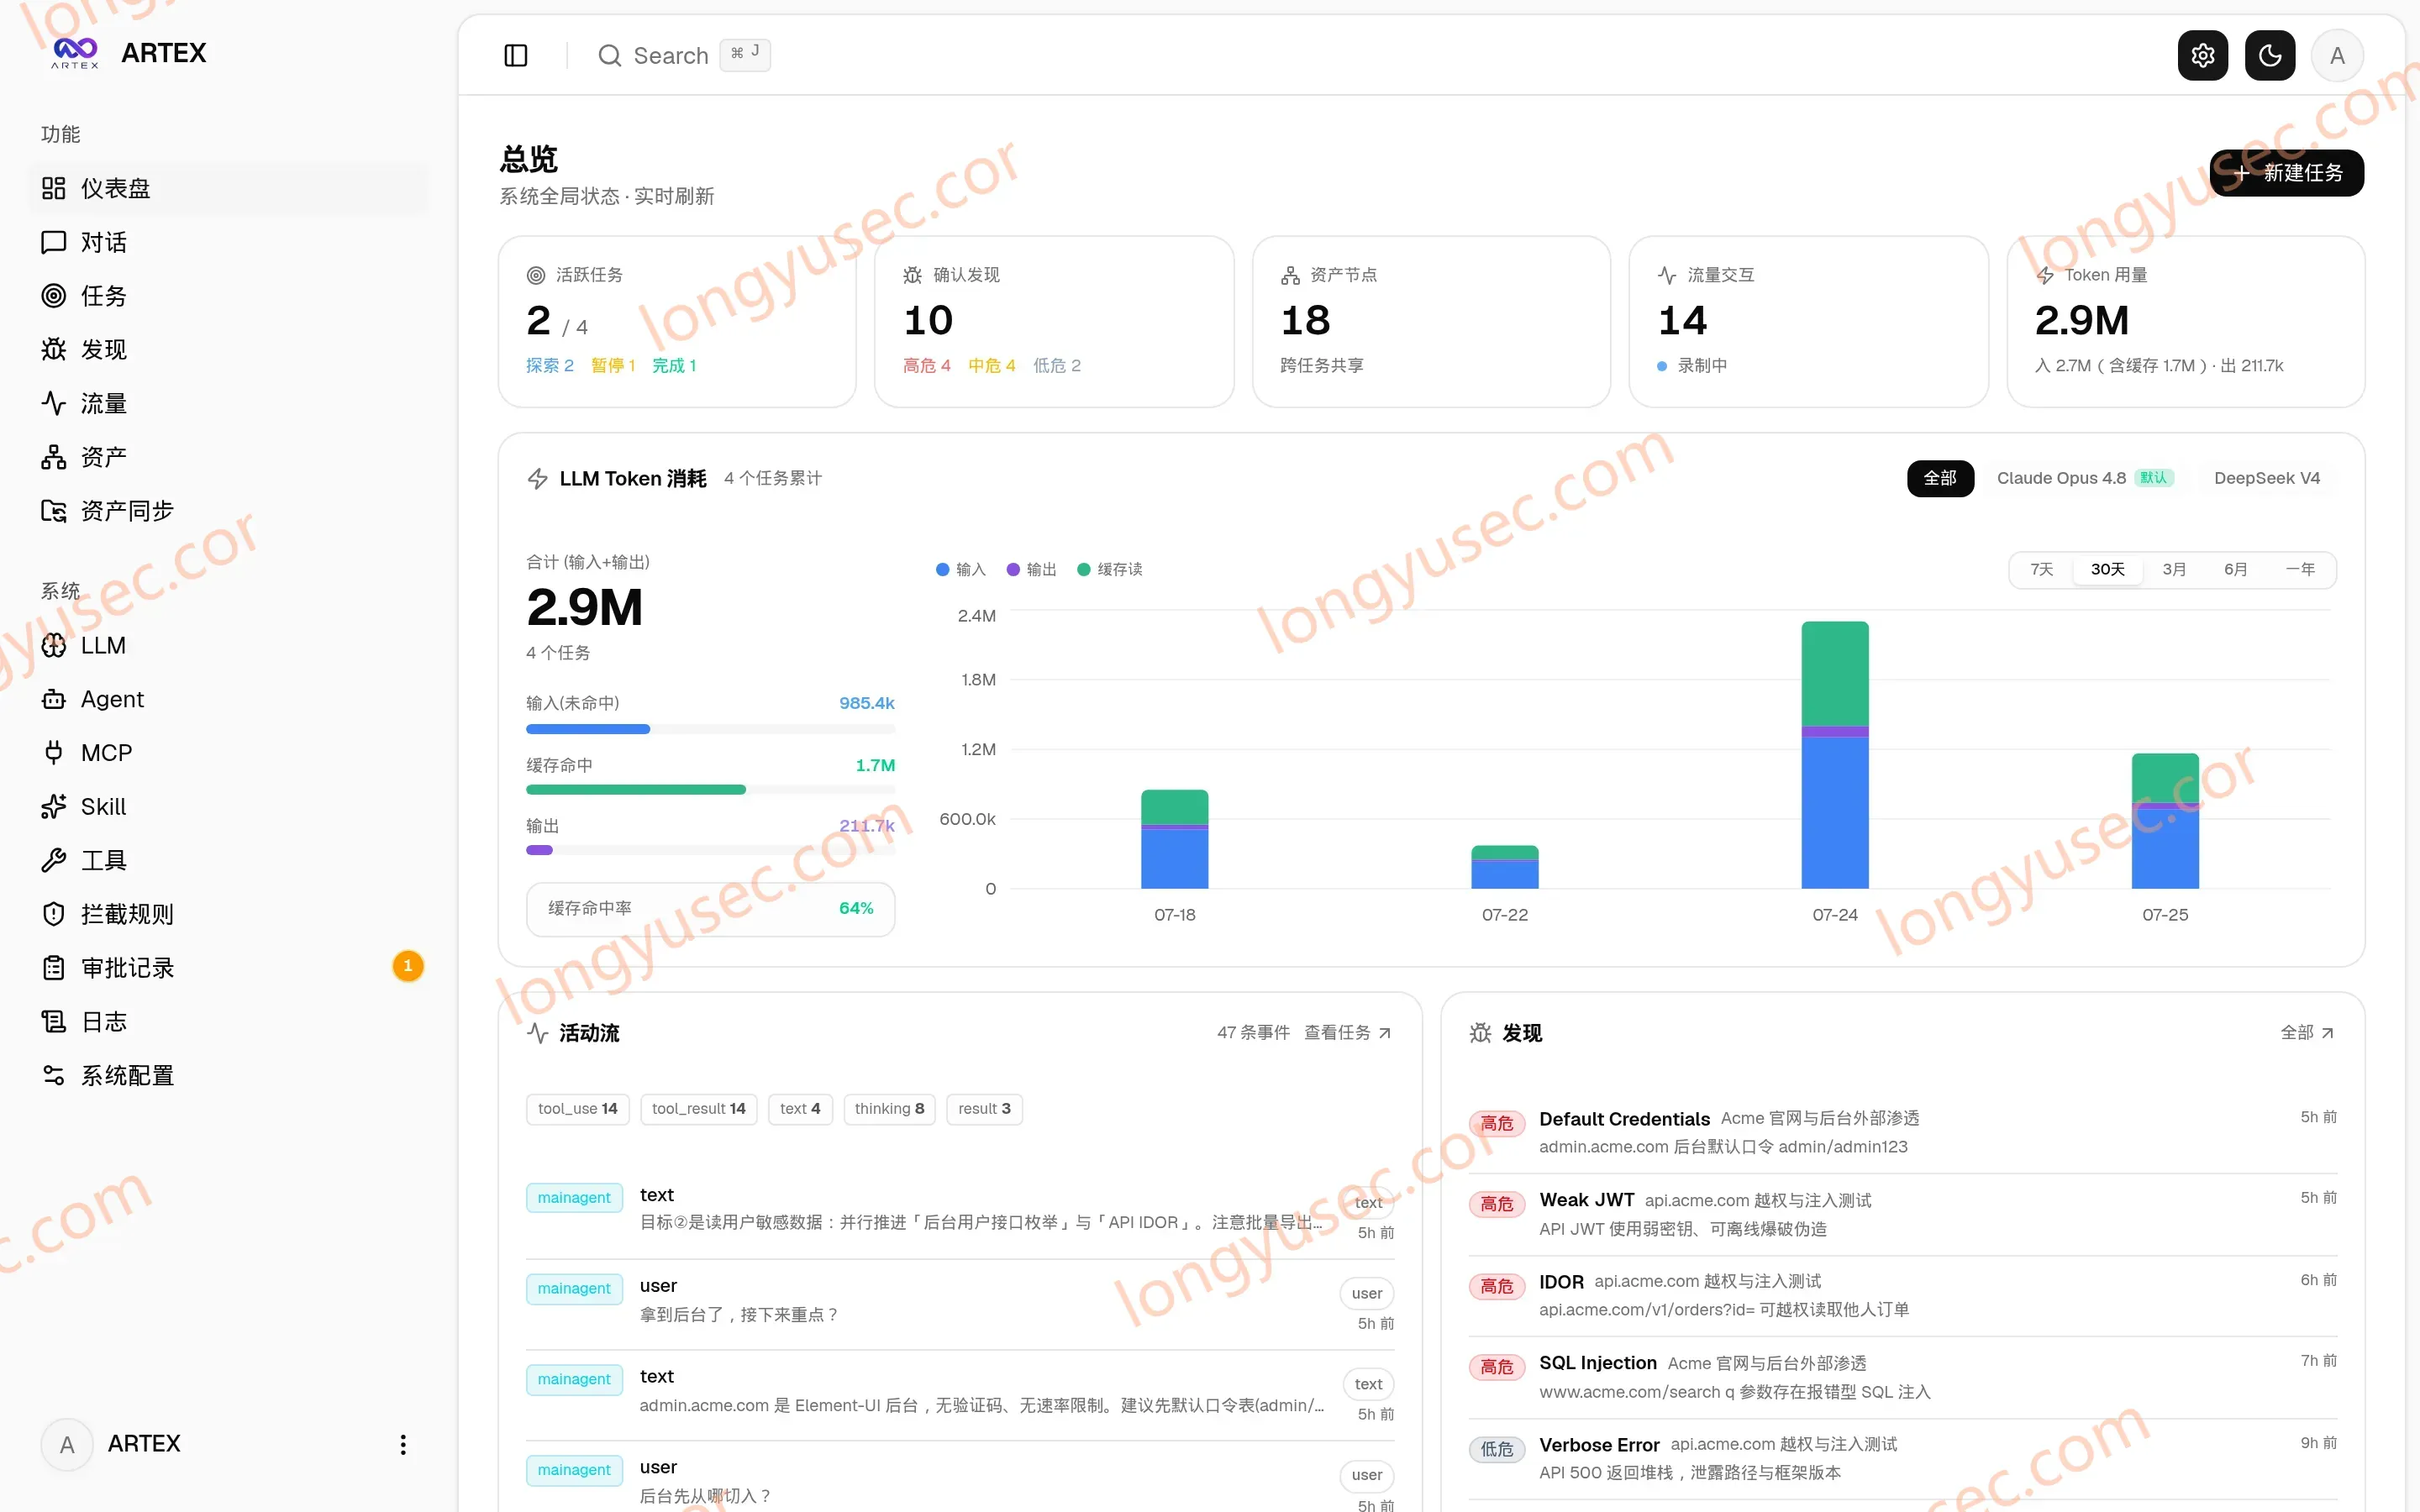
 做渗透测试的人,为什么需要一个漏洞管理平台?ARTEX项目分析 做渗透测试的时候,真正让人头疼的往往不是“找不到漏洞”,而是测试做到后面,突然不知道自己到底测了什么。域名、子域名、IP、端口、站点、接口、漏洞、请求记录散落在不同工具里,发现一个问题还要自己截图、整理证据。目标一多,测试过程就很容易变成一堆零散的信息。所以做渗透测试,除了扫描和漏洞验证,其实还需要解决一个问题:怎么把整个测试过程管理起来?最近比较有意思的一个开源项目是 ARTEX,它是一套 AI 自主渗透测试系统,采用 Go + Next.js 架构,把 AI Agent、资产管理、探索过程、工具调用、漏洞发现和人工审批放到了一起。ARTEX 不只是一个“AI 扫描器”如果把 ARTEX 简单理解成“让 AI 自动跑 Nmap”,其实有点低估这个项目了。传统扫描器通常是输入目标,然后等待结果;ARTEX 更接近一个持续运行的 Agent 工作流:目标 ↓ 资产发现 ↓ AI 分析 ↓ 制定下一步计划 ↓ 调用工具 ↓ 获得结果 ↓ 更新资产 / 发现 ↓ 继续探索所以它需要记录的东西,自然也不只是最后的漏洞。ARTEX 有独立的任务管理,可以把一次测试作为完整任务保存下来。任务执行过程中,Agent 的会话和工具调用也会被记录下来。这点其实非常重要。因为 AI 最终告诉你“这里可能存在一个漏洞”,并不能说明问题已经结束。你还需要知道它为什么得出这个结论、调用了什么工具、获得了什么结果,以及有没有足够的证据支撑。资产和探索,是 ARTEX 比较有意思的地方ARTEX 对资产进行了独立管理,可以记录 root domAIn、subdomAIn、IP、service、app、endpoint 等不同类型的资产,并处理资产之间的关联和去重。除此之外,还有一个探索图。它记录的不是简单的“扫描结果”,而是 AI 在测试过程中产生的目标、意图、事实和发现。这也是 AI Agent 和传统自动化脚本比较明显的区别。脚本一般按照固定流程执行,而 Agent 可以根据前面获得的信息决定下一步做什么。某个结果出现以后,可能产生新的资产、新的事实,然后继续触发下一轮探索。ARTEX 的架构里,Planner 负责规划,Worker 负责执行,执行结果再重新写回系统。简单理解就是:Planner → 生成任务 ↓ Worker → 执行工具 ↓ 产生新信息 ↓ 更新探索状态 ↓ Planner 再判断下一步漏洞发现以后,还需要管理什么?安全测试最容易被忽略的一环,其实是复测。漏洞发现以后,开发人员修复,测试人员还需要重新确认到底有没有修好。如果漏洞数量比较多,这件事本身就会变成一个工作量。ARTEX 已经把漏洞复测纳入了测试流程,可以针对之前发现的问题重新发起复测,并记录“仍可复现、已修复、无法确认”等结果。这样管理的就不再只是:发现过哪些漏洞?而是:这个漏洞现在到底是什么状态?这才更接近真正的漏洞生命周期管理。AI 也不能完全放开跑另一个比较值得注意的设计是人在环路。ARTEX 还提供了拦截审批功能。也就是说,AI 可以负责分析、规划和调用工具,但涉及需要人工确认的操作时,可以进入审批流程。对于 AI 安全测试来说,这种设计其实比单纯追求“全自动”更加现实。毕竟安全测试和普通自动化任务不一样,目标范围、操作权限以及测试行为都需要明确控制。自己部署难不难?ARTEX 支持 Docker Compose、一键安装、预编译版本和源码编译。使用 Docker 部署的话,基本流程就是:git clone https://github.com/Autumn-27/ARTEX.git cd ARTEX cp .env.example .env Docker compose up -d启动后访问:http://localhost:8787项目使用 PostgreSQL,AI 探索需要配置 LLM,目前支持 Anthropic 和 OpenAI。如果准备放到 VPS 上运行,也不建议单纯按照“最低配置”来选机器。实际资源消耗还和 Agent 数量、并发任务、数据库规模以及工具运行情况有关。自己学习的话,可以先从小规格 VPS 开始,根据实际运行情况再调整。最后所以回到最开始的问题:做渗透测试的人,为什么需要一个漏洞管理平台?因为当测试规模变大以后,真正需要管理的已经不只是漏洞。还有资产、测试任务、Agent、工具调用、探索过程、流量、证据以及后续复测。ARTEX 有意思的地方,也恰恰不是“AI 能不能找到一个漏洞”,而是它开始尝试把这些东西串成一个完整的安全测试工作流。对于想研究 AI Agent + 网络安全 的人来说,这类项目比单纯的 AI 扫描器更值得关注。需要注意的是,这类工具应当用于自己的实验环境、隔离靶场或明确获得授权的测试目标,不要直接对未知公网目标进行扫描或测试。如果你准备自己搭建 AI 安全测试环境,可以根据实际需求选择云服务器:1、