搜索到
67
篇与
的结果
-
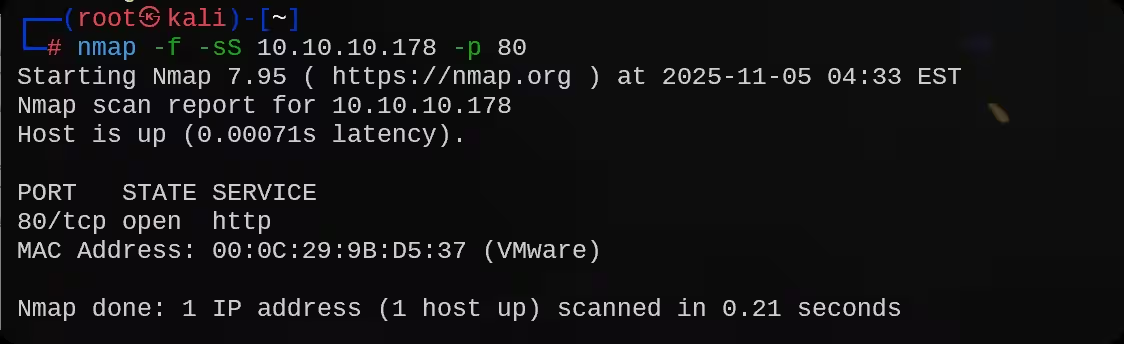
 Nmap防火墙绕过技巧详解 防火墙与入侵检测系统(IDS)的核心工作逻辑,是依托规则匹配机制甄别并拦截异常扫描流量,比如识别 Nmap 标准探测包特征、单一源 IP 高频请求等行为。以下四类 Nmap 防火墙绕过技巧,核心思路在于利用设备规则漏洞,包括数据包片段重组缺陷、IP / 端口信任策略、流量特征识别盲区等,实现隐蔽扫描操作。所有操作均需获取 root 权限以构造自定义数据包,且必须在合法授权范围内执行。因缺乏实体防火墙设备,本文以本地靶机为测试环境展开演示,重点记录各类绕过技术的核心逻辑与操作方法。1 报文分段绕过1.1 技术原理多数防火墙与 IDS 设备会对完整的 TCP 或 UDP 数据包特征进行检测,比如 Nmap 默认探测包的标志位、数据长度等。Nmap 的-f参数可将扫描数据包拆分为小型片段,默认按 MTU 576 字节拆分后,每个片段仅 16 字节左右。部分老旧防火墙与 IDS 不具备数据包重组能力,拆分后的扫描流量难以被其识别,进而实现对拦截机制的规避。1.2 实操命令假设目标主机 10.10.10.178 的 80 端口已被防火墙过滤,可通过分段 + SYN 扫描精准探测该端口状态,命令如下:Nmap -f -sS 10.10.10.178 -p 80 # 分段+SYN扫描,重点探测80端口 执行结果示例结果解读未启用-f参数时,80 端口通常会显示为filtered状态,即无有效响应;启用分段功能后,拆分后的数据包可绕过防火墙检测,目标主机的响应会使端口状态变为open|filtered,后续可通过补充探测验证端口是否真正开放。1.3 适用场景适用:该技巧对不支持数据包重组功能的老旧防火墙效果显著,典型代表如部分企业仍在使用的旧版 Cisco ASA 设备。注意:现代主流防火墙(如 Palo Alto、华为 USG)均具备完善的数据包重组能力,该技术大概率失效。数据包拆分后会增加传输耗时,扫描速度明显变慢,可搭配-T4参数优化效率,命令为sudo Nmap -f -T4 -sS 10.10.10.178。2 自定义最大传输单元2.1 技术原理MTU(最大传输单元)指网络中可传输的单个数据包最大长度,以太网环境默认 MTU 值为 1500 字节。防火墙常针对标准 MTU 尺寸的数据包制定严格检测规则,Nmap 的--mtu参数可自定义数据包 MTU 值(需为 8 的倍数,常见可选值如 1480、1472 等)。通过发送非标准 MTU 尺寸的数据包,可避开防火墙针对标准流量的拦截策略,本质是报文分段技术的灵活进阶版本。2.2 实操命令若目标主机 10.10.10.178 的 443 端口被防火墙基于 MTU 1500 的规则过滤,可自定义 MTU 值进行探测,命令如下:sudo Nmap --mtu 1480 -sS 10.10.10.178 -p 443 # 自定义MTU 1480,扫描443端口 执行结果示例结果解读将 MTU 值设置为非标准的 1480 后,数据包长度脱离防火墙预设检测范围,拦截规则失效,可成功探测到 443 端口的实际开放状态。2.3 适用场景适用场景:当防火墙针对默认 MTU 1500 字节数据包设置专项检测规则,或-f参数的分段效果不佳时,自定义 MTU 是更优选择。注意事项:自定义 MTU 值必须严格遵循 8 的倍数规则(如 1480=8×185、1472=8×184),否则命令会直接报错无法执行。MTU 最小值建议不低于 64 字节,过小的数据包可能被防火墙判定为无效流量直接丢弃。3 诱饵隐藏扫描3.1 技术原理防火墙的核心检测逻辑之一是识别单一源 IP 的高频请求行为,以此判定扫描攻击。Nmap 的-D参数可生成多个虚拟诱饵 IP,这些 IP 可随机生成或手动指定固定地址,与真实扫描 IP 同步发送探测数据包。目标主机的日志会记录多个 IP 的并发请求,防火墙无法精准区分真实扫描源,从而实现真实 IP 的隐藏,避免被纳入黑名单。3.2 实操命令对目标主机 10.10.10.178 进行扫描时,可配置 3 个随机诱饵 IP 与 1 个内网网关固定诱饵 IP(10.10.10.1),命令如下:sudo Nmap -D RND:3,10.10.10.1 -sS 10.10.10.178 # 3个随机诱饵+1个固定诱饵 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 09:50 CST Nmap scan report for 10.10.10.178 Host is up (0.00068s latency). Not shown: 997 closed tcp ports (reset) PORT STATE SERVICE 22/tcp open ssh 80/tcp open http 443/tcp open https # 关键:目标防火墙日志会记录以下IP的请求,无法定位真实扫描端 # 诱饵IP:10.10.10.1(固定)、10.10.10.56(随机)、10.10.10.123(随机)、10.10.10.201(随机) # 真实IP:未单独记录,混在诱饵中 Nmap done: 1 IP address (1 host up) scanned in 2.15 seconds 结果解读扫描执行后,目标防火墙日志会同时记录多个 IP 的访问请求,包括固定诱饵 IP 10.10.10.1、3 个随机生成的诱饵 IP(如 10.10.10.56、10.10.10.123、10.10.10.201),真实扫描 IP 的请求会混在其中无法区分,有效规避了单一 IP 被拉黑的风险。最终探测结果显示,目标主机 22、80、443 等端口处于开放状态。3.3 适用场景适用场景:该技术适用于公网渗透测试等需要隐藏真实 IP 的场景,尤其适合对远程目标服务器的匿名探测。注意事项:诱饵 IP 需选择可达的有效地址,比如内网网段内的闲置 IP,无效 IP 发送的请求易被防火墙识别为异常扫描。诱饵数量建议控制在 3-5 个,数量过多会大幅增加扫描耗时,数量过少则无法达到有效的隐藏效果。4 源地址欺骗4.1 技术原理部分防火墙会配置 IP 白名单访问控制策略,仅允许特定可信 IP(如内网管理 IP、合作伙伴服务器 IP)访问目标端口。Nmap 的-S参数可将扫描数据包的源 IP 地址伪装为白名单中的可信地址,防火墙验证源 IP 符合信任规则后,会允许请求通过,从而绕过 IP 过滤机制实现扫描。4.2 实操命令假设目标主机 10.10.10.178 的防火墙仅允许内网管理 IP 10.10.10.2 访问 3389 端口,可通过伪装源 IP 进行探测,命令如下:sudo nmap -S 10.10.10.2 -sS 10.10.10.178 -p 3389 # 伪装成10.10.10.2(白名单IP) 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:00 CST Nmap scan report for 10.10.10.178 Host is up (0.00071s latency). PORT STATE SERVICE 3389/tcp open ms-wbt-server # 原本被IP过滤的3389端口,现在显示open(伪装生效) Nmap done: 1 IP address (1 host up) scanned in 0.85 seconds 结果解读源 IP 伪装为白名单中的 10.10.10.2 后,防火墙放行该请求,扫描结果显示 3389 端口(ms-wbt-server 服务)处于开放状态,表明地址欺骗生效,成功绕过了 IP 过滤限制。4.3 适用场景适用场景:适用于已知防火墙 IP 白名单的场景,比如内网渗透测试中已获取管理 IP 信息,需访问被 IP 限制的关键端口时。注意事项:伪装的 IP 地址必须在防火墙白名单范围内,且扫描端与目标主机需保持通信可达,同网段环境下效果最佳,跨网段需依赖路由转发支持。由于目标主机会将响应数据包发送至伪装 IP,而非真实扫描端,可能无法直接接收响应结果,建议搭配-Pn(跳过 ping 检测)和-v(详细模式)确认扫描执行状态。5 源端口欺骗5.1 技术原理防火墙多针对数据包的源端口配置访问控制规则,常见策略是仅允许源端口为 53(DNS 服务)、80(HTTP 服务)、443(HTTPS 服务)等常用业务端口的请求通过,这类端口被默认为正常业务流量。Nmap 的--source-port参数(简写为-g)可手动指定扫描数据包的源端口,通过伪装成防火墙信任的正常业务端口,规避其端口过滤机制,实现扫描流量的放行。5.2 实操命令若目标主机 10.10.10.178 的防火墙仅允许源端口为 53(DNS)的请求访问 80 端口,可通过指定源端口的方式探测,命令如下:sudo nmap -g 53 -sS 10.10.10.178 -p 80 # 指定源端口53(DNS),扫描80端口 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:10 CST Nmap scan report for 10.10.10.178 Host is up (0.00065s latency). PORT STATE SERVICE 80/tcp open http # 原本被源端口过滤的80端口,现在显示open(端口欺骗生效) Nmap done: 1 IP address (1 host up) scanned in 0.78 seconds 结果解读扫描数据包的源端口被伪装为 53 后,防火墙将其判定为 DNS 关联的正常 HTTP 请求,未执行拦截操作。扫描结果显示 80 端口处于 open 状态,表明源端口欺骗成功,有效绕过了防火墙的端口限制规则。5.3 适用场景适用场景:适用于防火墙配置了源端口白名单的环境,尤其当目标端口被限制仅允许常见业务端口访问时,该技术效果显著。注意事项:指定的源端口不能被本地其他服务占用,例如本地已启动 DNS 服务时,端口 53 处于占用状态,执行命令会直接报错。优先选择 53、80、443 等高频使用的业务端口,这类端口被防火墙纳入信任范围的概率更高,欺骗成功率也随之提升。6 附加随机数据6.1 技术原理入侵检测系统(IDS)多依赖 Nmap 标准探测包的固定特征(如固定数据长度、无额外附加数据)识别扫描行为。Nmap 的--data-length参数可在探测包中添加指定字节数的随机数据(如 100 字节),通过改变数据包的原有特征,让 IDS 的特征库无法精准匹配,从而绕过其检测机制。6.2 实操命令对目标主机 10.10.10.178 进行扫描时,可在探测包中附加 100 字节随机数据,命令如下:sudo nmap --data-length 100 -sS 10.10.10.178 # 附加100字节随机数据 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:20 CST Nmap scan report for 10.10.10.178 Host is up (0.00073s latency). Not shown: 997 closed tcp ports (reset) PORT STATE SERVICE 22/tcp open ssh 80/tcp open http 443/tcp open https # 关键:IDS未识别到扫描流量(因数据包含100字节随机数据,特征不匹配) # 未用--data-length时,该扫描会被IDS拦截,端口显示filtered Nmap done: 1 IP address (1 host up) scanned in 1.32 seconds 结果解读未使用--data-length参数时,扫描流量会因匹配 IDS 中的 Nmap 标准包特征被拦截,端口状态多显示为 filtered;附加 100 字节随机数据后,数据包特征发生改变,与 IDS 预设规则不匹配,未被拦截。最终探测到目标主机 22、80、443 等端口处于开放状态,扫描达到预期效果。6.3 适用场景适用场景:该技术对依赖固定特征库检测的 IDS 效果明显,例如旧版 Snort 等传统入侵检测系统,需模糊扫描流量特征时可优先使用。注意事项:随机数据长度建议控制在 50-200 字节区间,长度过小则难以改变数据包核心特征,过大可能被防火墙判定为异常流量直接丢弃。对基于行为分析的 IDS(如采用机器学习算法的检测系统)效果有限,这类系统不依赖固定特征,而是通过流量行为模式识别异常。7 MAC 地址欺骗7.1 技术原理局域网环境中的防火墙或交换机,部分会基于 MAC 地址配置访问过滤策略,仅允许特定可信设备(如内网打印机、核心服务器)的 MAC 地址访问目标资源。Nmap 的--spoof-mac参数可将扫描数据包的源 MAC 地址伪装为该信任列表中的地址,二层网络设备(如交换机)会将其判定为可信设备的请求,不执行拦截操作,从而实现绕过。该技术仅适用于局域网环境,因 MAC 地址属于二层通信标识,无法跨路由进行传输。7.2 实操命令假设目标主机 10.10.10.178(同局域网内)的交换机仅允许 MAC 地址为00:0C:29:12:34:56(内网打印机)的设备访问,可通过伪装该 MAC 地址扫描,命令如下:sudo nmap --spoof-mac 00:0C:29:12:34:56 -sS 10.10.10.178 # 伪装成打印机MAC 执行结果示例Starting Nmap 7.95 ( https://nmap.org ) at 2025-11-05 10:30 CST Nmap scan report for 10.10.10.178 Host is up (0.00069s latency). Not shown: 997 closed tcp ports (reset) PORT STATE SERVICE 22/tcp open ssh 80/tcp open http # 关键:交换机未拦截请求(因源MAC是信任的打印机MAC) # 未伪装时,扫描被交换机MAC过滤,端口显示filtered Nmap done: 1 IP address (1 host up) scanned in 0.92 seconds 结果解读源 MAC 地址伪装为信任的打印机地址后,局域网交换机未对扫描请求进行拦截,成功探测到目标主机 22、80 端口处于开放状态。未伪装时,扫描请求会被 MAC 过滤规则阻断,端口状态显示为 filtered,对比可见欺骗效果显著。7.3 适用场景适用场景:主要用于局域网渗透测试,例如内网环境中需绕过交换机的 MAC 白名单限制,访问被管控的目标主机时。注意事项:伪装的 MAC 地址需符合标准格式(如00:0C:29:xx:xx:xx,VMware 虚拟设备默认 MAC 前缀),可通过arp -a命令查看目标网段内的可信设备 MAC 地址。跨路由扫描时该技术完全无效,因为路由转发过程中会将数据包的源 MAC 地址替换为网关设备的 MAC 地址。8 总结Nmap 防火墙绕过技术的核心逻辑,均围绕利用防火墙 / IDS 的规则漏洞展开,通过改变数据包特征、隐藏真实访问源、伪装可信身份等方式,规避拦截机制。不同技术的适用场景与核心要点存在差异,实际应用中需结合目标网络环境(如局域网 / 公网)、设备类型(老旧 / 现代防火墙)、防护规则(IP / 端口 / MAC 白名单)等因素选择合适方案。往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
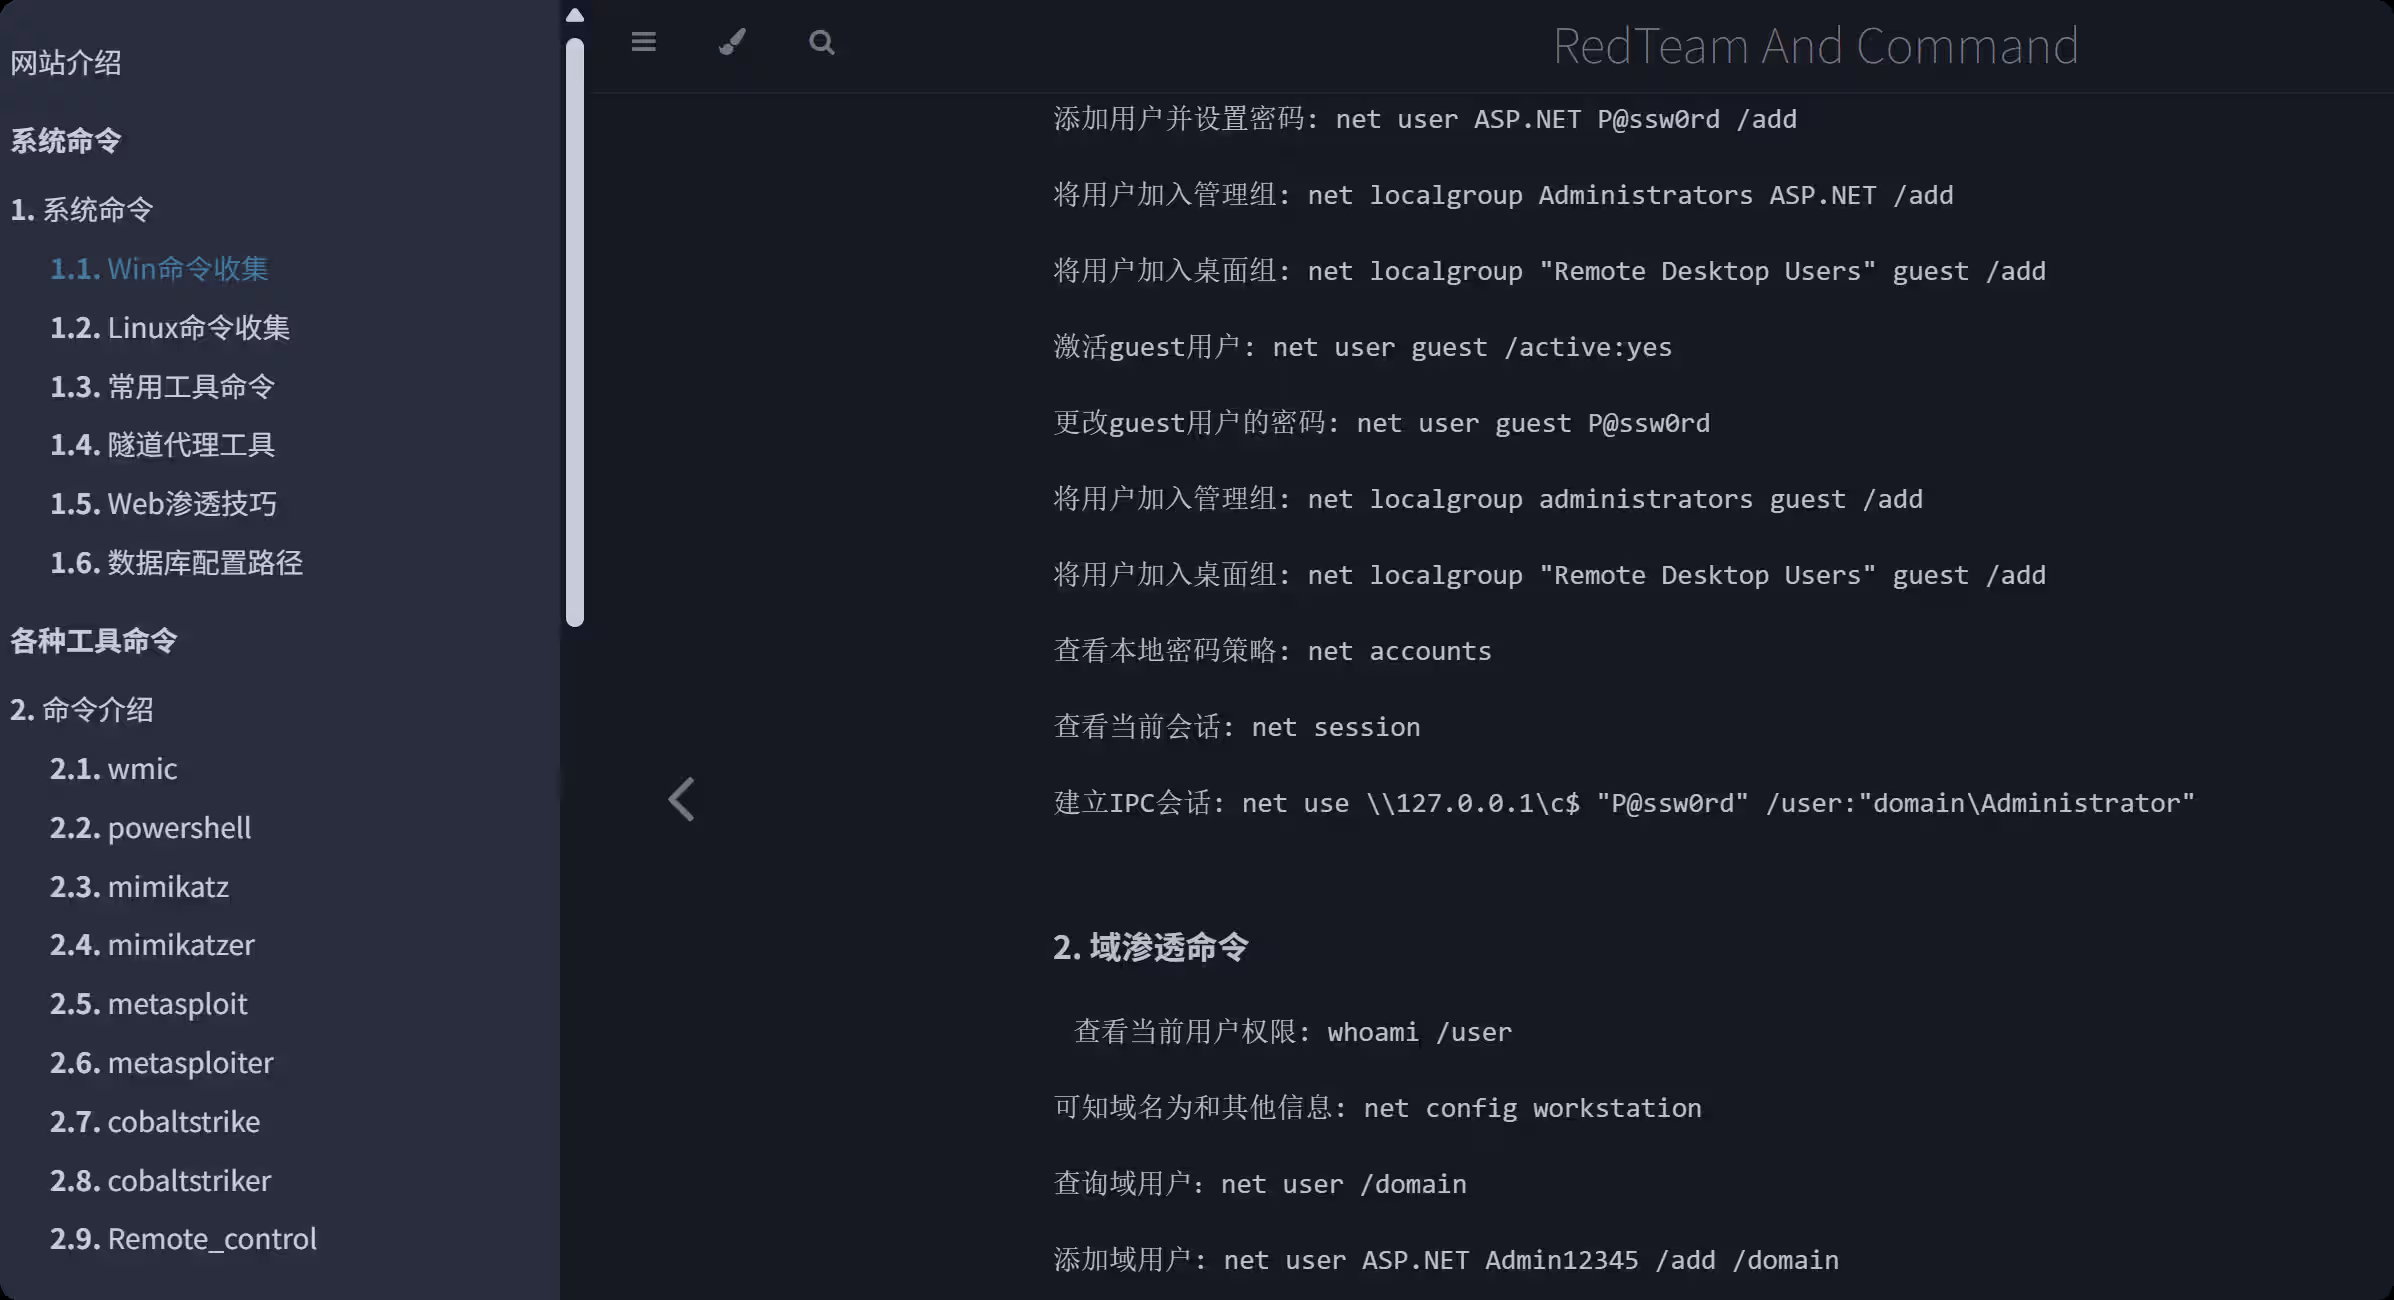
红队命令速查手册 站点:https://book.shentoushi.top/核心作用:这个站点的核心目标是解决红队行动和渗透测试过程中面临的“命令记忆痛点”,充当一个集中化的、快速查询的实战命令速查手册。它将自己定位为安全从业者(尤其是红队成员)的“技术备忘录”和“效率工具”。功能详解:命令的全面整合与分类:站点最显著的功能是将红队渗透中常用的、零散的命令进行了系统性的收集和分类。这涵盖了:操作系统基础命令:明确区分Win命令(Windows) 和Linux命令,这是渗透工作的底层基础。核心安全工具指令:专门整理了wmic,powershell,mimikatz(及其相关变种),metasploit(框架及其常用模块),cobalt strike(及其相关工具)等重量级工具的常用命令和操作语法。掌握这些工具的命令是红队工作的核心技能。专项技术领域命令:隧道代理 (隧道代理工具):整理用于端口转发、代理、内网穿透等场景的工具命令。Web渗透 (Web渗透技巧):包含针对 Web 应用的常见攻击手段和工具命令。内网渗透 (内网渗透):细分为信息收集 (Information)、横向移动 (Win/Linux_LateralMovement)、以及利用impacket工具集进行内网渗透的命令。LOLBins (Lolbin介绍):收集利用 Windows (Win_Lolbin) 和 Linux (Linux_Lolbin) 系统自带合法程序 (Living-off-the-Land Binaries) 进行攻击或绕过检测的技巧与命令组合。凭证提取 (Credential介绍):专门章节讲解如dump_lsass和dump_lsa等关键凭证提取技术的命令和方法。权限提升 (Privilege介绍):整理系统提权 (Privilege_Escalation) 的常用命令和技巧。数据库操作 (数据库命令):覆盖主流数据库 (Mssql,Mysql,Oracle,PostgreSql,Redis) 在渗透中常用的连接、查询、命令执行等语句。编程相关 (编程常用命令):提供Go,Nim,Rust,Python等红队常用开发或利用语言的代码片段或编译命令 (Go,Nim,RustCode,PythonCode)。反病毒规避 (Anti Virus介绍):提供针对常见安全产品(如Kaspersky,Defender,Avast,SangforEDR,Asiainfo,Dbappsecurity,Skylar,HipsTray)的规避技巧或相关命令参考(虽然可能不是直接的绕过命令,但包含相关上下文)。结构清晰,便于速查:网站采用层级目录结构(如“系统命令 > Win命令收集”),逻辑清晰。用户可以根据当前的操作环境(Windows/Linux)、使用的工具(Metasploit/Cobalt Strike)、执行的任务(信息收集/横向移动/提权/凭证窃取)或针对的目标(数据库/特定 AV)快速导航到对应的命令集合。顶部的“手册 (手册)”部分进一步提炼了渗透常用命令,可能是最精华、最高频命令的快速索引。聚焦实战,解决实际问题:其内容直接来源于红队实践中积累的需求。整合系统命令、工具命令、专项技术命令的目的,就是为了让安全工程师在紧张的渗透测试或红队演练中,能快速找到并验证需要执行的命令,避免因记忆模糊或查找资料浪费时间,甚至出错。例如,忘记某个特定的mimikatz参数或一个用于数据库提权的特定 SQL 查询,都可以在这里查找。作为知识库的补充 (Wiki):关联的 Wiki (https://wiki.shentoushi.top/) 表明该站点可能是一个更广泛知识体系的一部分。主站点 (book.shentoushi.top) 专注于命令速查,而 Wiki 可能承载更深入的技术原理、战术讲解、工具分析或开源项目 (github安全开源项目) 的详细文档。总结:RedTeam And Command(https://book.shentoushi.top) 是一个高度实用主义导向的网站。它不做冗长的理论阐述,而是将红队和渗透测试人员在日常工作中最常需要、最容易遗忘的各种系统命令、工具指令、专项技术操作语句进行了系统化的归类和呈现。它本质上是一个为提升安全工程师操作效率而生的“红队实战命令速查字典”和“专项技术命令手册”,其价值在于让用户能快速定位并准确执行所需的命令,从而更流畅地完成复杂的渗透任务。关联的 Wiki 站点则可能提供更深层次的技术背景支持。往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
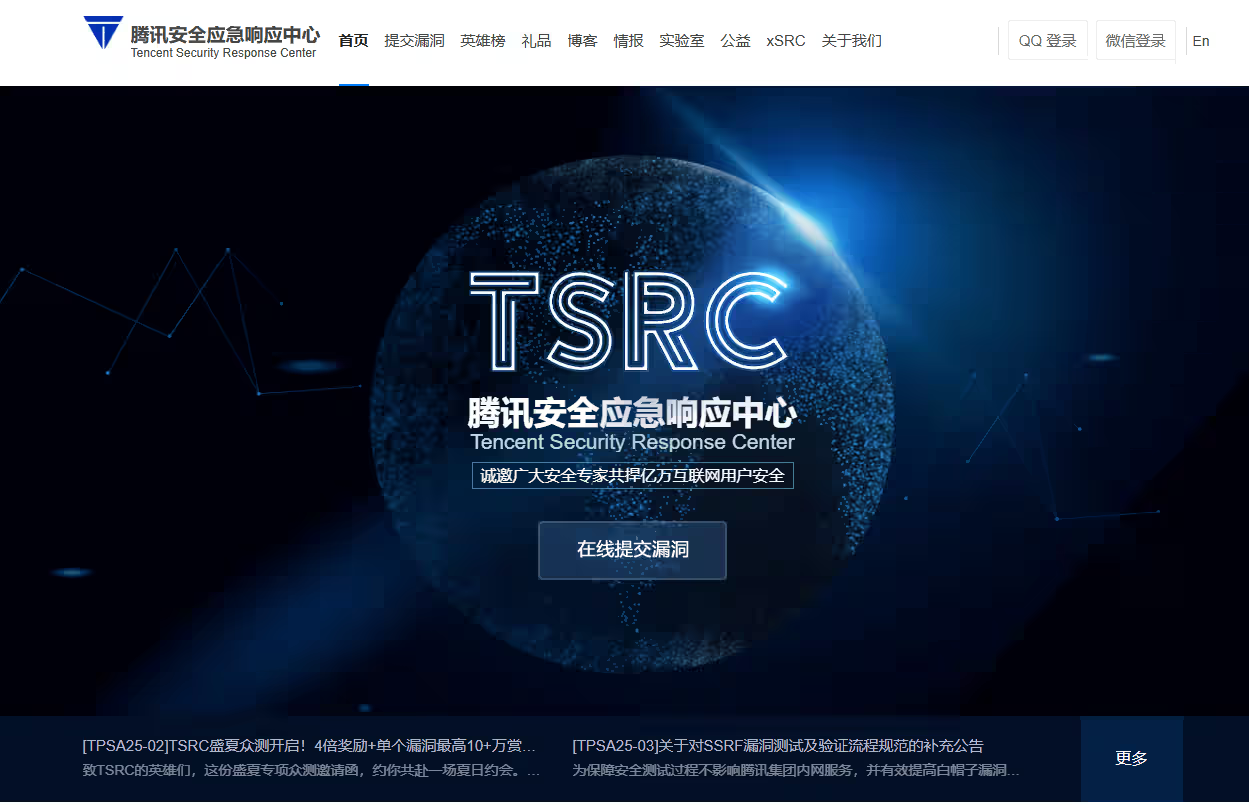
src平台推荐,挖SRC必须知道的25个漏洞提交平台 TSRChttps://security.tencent.com/腾讯安全应急响应中心(腾讯SRC)是腾讯用于收集漏洞信息的平台。白帽黑客可提交腾讯产品及服务的漏洞,经审核后,腾讯会依漏洞等级给予提交者奖励,通常有现金和荣誉激励。其目的是借助外部力量提升安全防护,共同守护产品安全,为用户提供健康网络环境。补天https://www.butian.net/补天漏洞响应平台旨在建立企业与白帽子之间的桥梁,帮助企业建立SRC(安全应急响应中心),让企业更安全,让白帽子获益。360SRChttps://security.360.cn/360SRC,360安全应急响应中心,白帽子的提款机。挖洞交票,等级越高赏金越香,上不封顶。别墨迹,干就完了。360众测https://zhongce.360.net/360众测,干就完了! 这是360自家的高赏金战场,漏洞=现金。58SRChttps://security.58.com/58SRC,58同城的漏洞回收站,白帽子进来捡钱。 挖到漏洞甩链接,评级快、打款更快,高危直接秒付。 每月冲榜,前几名额外加码,公开排名,实名装X。 技术够野,钱包就鼓;58SRC,干就完了。DayDayPochttps://www.ddpoc.com/DayDayPoc——白帽子的“军火库”,每日投喂新鲜0day/1day PoC,GitHub日更,关注它,今天不熬夜挖洞,明天熬夜补洞。Seebughttps://www.seebug.org/Seebug,老牌漏洞军火库,PoC/Exp 日更,一键搜索、直接开捅,会员还能提前嫖 0day。洞不等人,上车就射。vivoSRChttps://security.vivo.com.cn/#/rank/listvivoSRC——vivo官方撒钱场,漏洞换赏金,高危立结,上不封顶。每月冲榜,前10直接加钱加戏。别磨叽,干洞就完了。京东srchttps://security.jd.com/#/index京东SRC,东哥的红包局——漏洞=现金,高危秒付,上不封顶;季度冲榜、实物金条、公开封神。技术够硬,钱包就肿,干!华为srchttps://bugbounty.huawei.com/#/home华为SRC,菊厂赏金猎场。技术够野,钱包就鼓;干华为,没废话。国家信息安全漏洞共享平台https://www.cnvd.org.cn/CNVD,国家队漏洞库,官方唯一指定“白名单”通道。 提交原创漏洞=拿编号、上通告、领证书; 党政机关、国央企、关基单位优先收录; 想混国家级荣誉、拿护网加分、评职称,就冲它。 洞不狠别来,来了就名垂“国史”。国家信息安全漏洞库https://www.cnnvd.org.cn/home/childHome想混国家级光环,先把洞磨成刺刀再来。字节跳动srchttps://src.bytedance.com/home字节SRC,宇宙厂撒币现场。技术够骚,钱包就爆;冲字节,别怂。小米srchttps://sec.xiaomi.com/#/小米SRC,雷军的红包雨。技术够刚,直接提车!平安srchttps://security.pingan.com/平安集团的漏洞收集平台,金融行业顶尖的SRC之一。白帽子可提交平安旗下银行、证券、保险等业务系统的漏洞,漏洞评级清晰,奖励丰厚,高危漏洞直接到账,月度榜单前五额外加码,季度榜一送理财金,是金融安全领域的“现金奶牛”。漏洞盒子https://www.vulbox.com/综合性众测平台,覆盖众多行业。漏洞盒子提供丰富的众测项目,从互联网企业到传统行业都有涉及。平台奖励机制灵活,除了现金奖励外,还有积分兑换实物奖品等福利。漏洞盒子注重漏洞的挖掘和修复闭环管理,是白帽子练手和赚取收益的好去处。edusrchttps://src.sjtu.edu.cn/面向教育行业的SRC平台,专注于高校、教育机构的信息安全。白帽子可以提交教育系统、在线学习平台等的漏洞。EduSRC注重安全教育和人才培养,除了奖励机制外,还提供安全培训和交流机会,帮助白帽子提升技术水平,是教育安全领域的“知识宝库”。斗鱼srchttps://security.douyu.com/#/welcome斗鱼直播的安全众测平台,聚焦直播和游戏领域。白帽子可以提交斗鱼直播平台、游戏相关系统的漏洞。斗鱼SRC奖励及时,高危漏洞快速审核和支付。平台还设有季度榜单,上榜者可获得额外奖励和荣誉,是直播行业安全的“守护者”。SSRChttps://security.sangfor.com.cn/360的安全应急响应中心,是网络安全领域的老牌SRC。白帽子可以提交360旗下各类产品的漏洞,包括浏览器、杀毒软件、智能家居等。360SRC以高赏金和快速响应著称,漏洞提交后审核迅速,奖励丰厚。平台还定期举办安全活动,吸引众多白帽子参与,是网络安全的“重镇”。火线安全平台https://www.huoxian.cn/testin火线安全平台是一个新兴的众测平台,专注于互联网和新兴技术领域的漏洞挖掘。平台提供多样化的众测项目,涵盖人工智能、大数据、云计算等领域。火线安全注重技术创新和安全研究,为白帽子提供前沿的技术交流机会和丰厚的奖励,是新兴安全领域的“新星”。百度srchttps://bsrc.baidu.com/views/main/index.html#home百度的安全众测平台,覆盖百度旗下众多产品和服务。白帽子可以提交百度搜索引擎、百度云、百度地图等的漏洞。百度SRC奖励机制完善,高危漏洞直接到账,月度榜单有额外奖励。平台还提供安全技术分享和交流机会,是互联网安全领域的“技术高地”。美团srchttps://security.meituan.com/#/home美团的安全众测平台,聚焦美团外卖、美团点评等业务。白帽子可以提交美团相关系统的漏洞。美团SRC注重漏洞的快速修复和奖励的及时发放,高危漏洞快速审核和支付。平台还设有季度榜单,上榜者可获得额外奖励和荣誉,是生活服务领域安全的“守护者”。荣耀srchttps://security.honor.com/src/#/home荣耀手机的安全众测平台,专注于荣耀手机及相关生态产品的漏洞收集。白帽子可以提交荣耀手机系统、荣耀IoT设备等的漏洞。荣耀SRC奖励丰厚,高危漏洞快速审核和支付,月度榜单有额外奖励。平台还提供与荣耀安全团队直接交流的机会,是智能设备安全的“护盾”。顺丰srchttps://sfsrc.sf-express.com/home顺丰的安全众测平台,聚焦顺丰快递、物流系统等业务。白帽子可以提交顺丰相关系统的漏洞。顺丰SRC注重漏洞的快速修复和奖励的及时发放,高危漏洞快速审核和支付。平台还设有季度榜单,上榜者可获得额外奖励和荣誉,是物流行业安全的“防线”。广告时间-----⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇⬇-----➡➡一个永久的渗透知识库,欢迎您的加入⬅⬅-----⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆⬆-----往期推荐Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,Git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
windows提权方法一览 Windows提权方法:1,SER-TU提权(通过Ser-U管理工具INI配置文件的修改漏洞,当具备配置文件写权限时,植入管理员账户实现权限跨越)2,RADMIN提权(针对4899端口弱口令扫描结果,利用Radmin客户端连接获取系统控制权限)3,PCANYWHRER提权(从Pcanywhere客户端目录获取CIF连接文件,解密其中保存的登录凭证实现越权访问)4,SAM提权(提取系统SAM/SYSTEM缓存文件,通过HASH碰撞破解获取高权限账户密码)5,NC提权(使用NC监听本地端口,配合远程命令调用创建TELNET连接通道,联合特权模块完成提权)6,PR提权(上传免杀版PR程序,调用系统服务注入进程内存空间直接修改账户权限组)7,IIS提权(在IIS 6.0环境中获取配置管理权限,通过应用映射注入添加隐藏管理员账户)8,43958提权(当SER-TU服务具备脚本执行权限时,直接发送43958端口指令触发系统命令执行)9,PERL提权(利用PERL目录下的权限缺陷,通过DIR路径跳转执行NET USER命令创建特权用户)10,内网LCX提权(在目标主机运行LCX监听本地端口,重定向流量至内网3389端口实现隐蔽登录)11,启动提权(当系统启动项目录具备写入权限时,植入预加载脚本实现服务启动阶段权限获取)12,替换服务提权(通过修改系统服务对应的执行文件(如Ser-U主程序),等待服务重启后激活隐藏后门)13,FXP提权(获取FXP传输工具的配置文件后,逆向解析加密字段还原出系统认证密钥)14,输入法提权(利用输入法加载机制缺陷注入恶意模块,该技术在现代系统中已普遍失效)15,360提权(触发系统热键处理流程中的权限验证缺陷,通过特定按键组合调出特权终端)16,VNC提权(当获取VNC服务认证密码后,直接连接5900端口实现系统级控制)17,2003ODAY提权(针对Windows Server 2003等老版本操作系统,使用专用漏洞利用程序获取权限)18,ROOT提权(在获取MSSQL管理员权限后,通过注册表操作植入系统命令执行模块)19,SA密码服务器提权(从网页配置文件(如ASP连接文件)中提取SA账户密码获取数据库控制权)20,FTP溢出提权(用FTP服务处理机制缺陷触发缓冲区溢出,配合端口重定向工具比如lcx完成权限提升)21,烂土豆提权(利用MS16-075(CVE-2016-3225)伪造NTLM认证,劫持SYSTEM令牌。)22、内核提权(利用Windows内核驱动(如clfs.sys、win32k.sys)的内存越界或权限校验缺陷直接获取SYSTEM权限。)23、win缓冲区溢出提权(利用系统服务或驱动程序的缓冲区溢出漏洞(如spoolsv.exe的CVE-2022-21999),上传精心构造的Shellcode触发栈溢出,直接获取SYSTEM权限执行任意命令。)24、mysql UDF提权(当获得MySQL的FILE权限后,将恶意DLL(如lib_mysqludf_sys.dll)写入插件目录,通过CREATE FUNCTION sys_eval RETURNS STRING SONAME 'udf.dll'创建函数,执行系统命令SELECT sys_eval('net user hacker Pass123 /add')添加管理员。)25、绕UAC(利用受信任的微软白名单程序(如fodhelper.exe、eventvwr.exe)的COM劫持漏洞,修改注册表HKCU\Software\Classes\CLSID键值注入恶意命令,以管理员权限静默启动CMD窗口。)26、CVE,例如#Windows10 CVE-2020-0796 https://www.cnblogs.com/-chenxs/p/12618678.html #Windows7/2008 CVE-2018-8120 https://www.cnblogs.com/-mo-/p/11404598.html #Windows7/8、2008/2012/2016 CVE-2017-0213 https://www.cnblogs.com/-mo-/p/11446144.html #SQL Server、IIS通杀 (针对本地用户的,不能用于域用户) MS16-075(RottenPotato) https://github.com/SecWiki/windows-kernel-exploits/tree/master/MS16-075往期推荐内网渗透,流量转发Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-