搜索到
186
篇与
的结果
-
-
2024 最新 Kali Linux 定制化魔改,完整版添加常见60渗透工具 系统版本:kali linux 2024.1固件类型:BIOS用户: zss 密码: ss系统压缩大小:18.8 GB,解出来:36.00GB 左右,请提前预留好足够的空间下载链接https://pan.quark.cn/s/e5ca0a5847a4这个版本添加工具武器库比如我们pip命令后面忘了是什么了,我们就可以输入pip然后在按ctrl+r在这个版本里面添加了自用的写的工具箱,一共集成了常见测试工具近60个,在kali 系统上没有的神兵利器BurpSuite pro中文版Cobalt Strike 4.5Cobalt Strike 4.7Cobalt Strike 4.8Cobalt Strike 4.9Yakit端口扫描工具naabu:是用快速端口扫描工具指纹识别工具CMSeek (kali也集成了CMSeek是阉割版的)EHole:EHole(棱洞) 重构版-红队重点攻击系统指纹探测工具CmsVulScan:cms识别工具,用于识别网站使用的cms,收集了github上多个扫描工具的指纹目录扫描工具dirsearch(kali也集成了Dirsearch没有官方版本好用):是一个基于python的命令行工具,用于暴力扫描页面结构,包括网页中的目录和文件,就是目录资源发现工具Fofa_Viewer:是一个用 JavaFX 编写的用户友好的 FOFA 客户端Fofax:是一款使用Go编写的命令行FoFa查询工具信息泄露工具Cloud_Bucket_Leak_Detection_Tools(云存储泄露工具):六大云存储,泄露利用检测工具SvnExploit:支持SVN源代码泄露全版本Dump源码Dumpall:是一款信息泄漏利用工具,适用于.git/.svn/.DS_Store泄漏和目录列出子域名探测工具dnsx:是一款功能强大的多用途DNS工具包,该工具运行速度非常快OneForAll:是一款功能强大的子域收集工具subfinder:是一个子域发现工具,可以为任何目标枚举海量的有效子域名其他信息收集工具zpscan:一款好用的命令行信息收集工具漏洞扫描工具nuclei:Nuclei使用零误报的定制模板向目标发送请求,同时可以对主机进行批量快速扫描POC-bomber:是一款漏洞检测工具Goby:是一款基于网络空间测绘技术的新一代网络安全工具afrog:是一款快速稳定的高性能漏洞扫描程序fscan:是一个内网综合扫描工具,方便一键自动化、全方位漏洞扫描Packer-Fuzzer:一款针对Webpack等前端打包工具所构造的网站进行快速、高效安全检测的扫描工具woodpecker-framework:是一款漏洞精准检测深度利用框架,只做一件事:精准狙击高危漏洞数据库漏洞利用工具Sqlmap中文版:汉化版Sqlmap,对于英语不好的朋友们很友好MDUT:MDUT工具全称 Multiple Database Utilization Tools, 是一款中文的数据库跨平台利用工具,集合了多种主流的数据库类型ARDM:ARDM全称Another Redis Desktop Manager是一个更快、更好、更稳定的Redis桌面(GUI)管理客户端XSS漏洞工具XSS-Trike:是一款检测Cross Site Scripting的高级检测工具DalFox:DalFox是一个强大的开源工具,专注于自动化,非常适合快速扫描XSS缺陷和分析参数综合工具Yasso:是强大的内网渗透辅助工具集LiqunKit:工具是一个综合漏洞扫描工具Full-Scanner:是一个多功能扫描工具,支持被动/主动信息收集漏洞扫描工具联动,可导入POC和EXP中间件/应用漏洞工具FastjsonScan:Fastjson扫描器,可识别版本、依赖库、autoType状态等。WeblogicTool:WeblogicGUI漏洞利用工具,支持漏洞检测、命令执行、内存马注入、密码解密等(深信服深蓝实验室天威战队强力驱动)Struts2漏洞检查工具:Struts2工具是希潭实验室ABC123开发全版,Struts2本漏洞检测工具ShiroAttack2:ShiroAttack2工具是一款针对Shiro560漏洞进行快速漏洞利用ShiroExp:shiro一把梭工具MYExploit:一款基于产品的一键扫描工具OA-EXPTOOL:OA-EXPTOOL是OA综合利用工具,集合将近20款OA漏洞批量扫描通达OA漏洞利用工具(TongdaOATools)Apt-t00ls:高危漏洞利用工具 泛微|蓝凌|用友|万户|通达|中间件等综合利用工具:ThinkPHP漏洞综合利用工具图形化界面,命令执行,一键getshell,批量检测,日志遍历,session包含,宝塔绕过利用工具By莲花:漏洞利用工具,支持各版本TP漏洞检测,命令执行,getshellJboss漏洞工具:小黑开发的一款Jboss综合利用工具SBSCAN:是一款专注于spring框架的渗透测试工具暴力破解工具社工密码生成器pydictor:Pydictor是一个强大实用的黑客暴力破解字典建立工具webshell管理类工具天蝎权限管理工具(skyscorpion)中国蚁剑冰蝎3.0冰蝎哥斯拉 4.0.1webshell生成工具(webshell_generate)应急响应工具。。。。。。。。更多描述查看原文链接:https://blog.csdn.net/qq_41860876/article/details/141320430
-
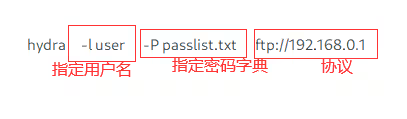
九头蛇thc-hydra密码爆破,九头蛇简单使用 Hydra(海德拉)工具使用从0到1,爆破服务器密码,2024最新版Hydra简介Hydra又叫九头蛇,是一款由著名的黑客组织THC开发的开源暴力破解工具,支持大部分协议的在线密码破解,是网络安全·渗透测试必备的一款工具,目前支持的协议包括Asterisk, AFP, Cisco AAA, Cisco auth, Cisco enable, CVS, Firebird, FTP, HTTP-FORM-GET, HTTP-FORM-POST, HTTP-GET, HTTP-HEAD, HTTP-POST, HTTP-PROXY, HTTPS-FORM-GET, HTTPS-FORM-POST, HTTPS-GET, HTTPS-HEAD, HTTPS-POST, HTTP-Proxy, ICQ, IMAP, IRC, LDAP, MEMCACHED, MONGODB, MS-SQL, MYSQL, NCP, NNTP, Oracle Listener, Oracle SID, Oracle, PC-Anywhere, PCNFS, POP3, POSTGRES, Radmin, RDP, Rexec, Rlogin, Rsh, RTSP, SAP/R3, SIP, SMB, SMTP, SMTP Enum, SNMP v1+v2+v3, SOCKS5, SSH (v1 and v2), SSHKEY, Subversion, Teamspeak (TS2), Telnet, VMware-Auth, VNC and XMPP。在kali系统中自带有hydra九头蛇工具开源地址(下载):https://github.com/vanhauser-thc/thc-hydra常用参数列表 选项 描述 -R 恢复先前终止/崩溃的会话 -I 忽略现有的还原文件(不要等待10秒) -S 执行SSL连接 -s PORT 如果服务在不同的默认端口上,则在这里定义它 -l LOGIN or -L FILE 使用指定登录名登录,或者使用文件加载多个登录名 -p PASS or -P FILE 使用指定密码登录,或者使用文件加载多个密码 -x MIN:MAX:CHARSET 密码暴力生成, 使用’-x -h‘获取帮助 -y 暴力破解时忽略符号,见上文 -e nsr 可选选项,n:空密码试探,s:使用指定用户和密码试探,或“r”反向登录 -u 循环用户,而不是密码(有效!用-x表示) -C FILE 使用冒号分割格式,例如“登录名:密码”来代替 -L/-P 参数 -M FILE 要攻击的服务器列表,每行一个条目,':'指定端口 -o FILE 将找到的登录名/密码对写入FILE而不是输出 -b FORMAT 指定-o文件的格式:text(默认),json, jsonv1 -f / -F 当找到login/pass对时退出(-M: -f per host, -f global) -t TASKS 同时运行的线程数,默认为16 -T TASKS run TASKS connects in parallel overall (for -M, default: 64) -w / -W TIME 设置最大超时的时间,单位秒,默认是30s -c TIME 所有线程上每次登录尝试的等待时间(强制执行-t 1) -4 / -6 使用IPv4(默认)/ IPv6地址(将always放在[]中,也放在-M中) -v / -V / -d 详细模式/每次尝试显示登录+通过/调试模式 -O 使用旧的SSL v2和v3 -K 不重做失败的尝试(适用于-M批量扫描) -q 不打印有关连接错误的消息 -U 服务模块使用详情 -m OPT 选项特定于模块,请参见-U output获取信息 -h 更多命令行选项(帮助) server 目标:DNS、IP或192.168.0.0/24(这个或-M选项) service 指定服务名,支持的服务和协议 OPT 一些服务模块支持额外输入(-U表示模块帮助) 在hydra的帮助命令中官方我们提供了一些示例如下hydra -l user -P passlist.txt FTP://192.168.0.1 hydra -L userlist.txt -p defaultpw imap://192.168.0.1/PLAIN hydra -C defaults.txt -6 pop3s://[2001:db8::1]:143/TLS:DIGEST-MD5 hydra -l admin -p password FTP://[192.168.0.0/24]/ hydra -L logins.txt -P pws.txt -M targets.txt ssh这些命令基本用法用起来大体上很类似,我们以第一个命令为例,大体上可以分成三部分,即用户名,密码,和协议kali自带密码字典在kAIl中是自带字典的,可以通过/usr/share/wordlists/dirb路径进行查看,当然都是txt文件,也可以自己向里面添加。包含各种类型的字典,用于密码爆破、漏洞扫描等,他们的常用用途如下big.txt #大的字典 small.txt #小的字典 catala.txt #项目配置字典 common.txt #公共字典 euskera.txt #数据目录字典 extensions_common.txt #常用文件扩展名字典 indexes.txt #首页字典 mutations_common.txt #备份扩展名 spanish.txt #方法名或库目录 others #扩展目录,默认用户名等 stress #压力测试 vulns #漏洞测试Hydra密码生成器 参数 介绍 -x MIN:MAX:CHARSET 规则:MIN表示生成密码的最短长度;MAX表示生成密码的最长长度;CHARSET表示使用指定的字符生成密码,'a’表示所有的小写字母,'A’表示所有的大写字母,'1’表示所有的数字,对于其他字符,只需要添加在后面即可 -y 使用方式见-x,它表示charset的字符是实际的字符,而不是正则表达式 -x 3:5:a 生成的密码字典长度为3到5位,由所有的小写字母组成 -x 5:8:A1 生成的密码字典长度为5到8位,有所有的大写字母和数字组成 -x 5:5/%,.- 生成的密码字典长度为5位,只由’/ % , . -'这5种字符构成 -x 3:5:aA1 -y 生成的密码字典长度为3到5位,且只由’a A 1’这三种字符组成 -x 3:5:aA1.-+# 生成的密码字典长度为3到8位,由大小写字母+数字+.-+#进行组合。 爆破SSHhydra -L user.txt -P passwd.txt -o ssh.txt -vV -t ip ssh -s 22 #-L 指定用户字典文件 #-P 指定密码字典文件 #-o 把成功的输出到ssh.txt文件 #-vV 显示详细信息 #-s 指定其他端口 如果要修改默认22端口,可以使用 -s 参数先创建一个密码字典,手动编写密码(测试即可,真实渗透环境自行使用大型字典)创建一个用户字典 准备一台centos主机,查看ip地址,确保kali系统和centos系统处于同一网段下进行爆破hydra -L user.txt -P pwd.txt -vV -o ssh.txt -t 5 192.168.209.138 ssh破解成功,4个密码有效也可以在输出的ssh.txt查看用户密码爆破RDPlinux系统爆破成功,那么下面试试windows吧Tips:windows使用的远程协议是rdp协议,我们直接将上面的命令协议改为rdp即可hydra -L user.txt -P pwd.txt -vV -o ssh.txt -t 5 192.168.209.129 rdp爆破成功,尝试使用密码连接即可免责声明:使用本教程或工具,用户必须遵守所有适用的法律和法规,并且用户应自行承担所有风险和责任。原文连接:https://mp.weixin.qq.com/s/cQdbHED4fzfk1D-RHb6NVQ
-
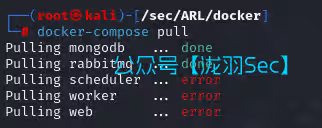
灯塔安装教程 【信息收集】24年11月最新灯塔安装教程最近做总结课程总结,安装灯塔的时候,遇到了下面这两种问题,官方镜像不在了应该是,拉取不了。然后搜了很多资料发现了这个东西,人家已经装好的2.6.1版本,用docker导入就好了百度网盘: https://pan.baidu.com/s/1-V-0M-sXHEqi1Ri-6FrNew?pwd=1212 下载后,放到kali里面(这里我用的kali,比较方便,可以使用自己的服务器或者习惯的操作系统),用解压命令unzipunzip ARL.zip总共多出4个压缩包,这个ARL-2.6.1.zip就不要导入到docker了,后面要解压解压ARL-2.6.1.zip切换到ARL-2.6.1使用ls -a可以看到隐藏的 .env 文件注意,修改的时候一定不要少了那个 v创建数据库arl_dbdocker-compose up -d访问http://服务器IP地址:5003即可登录,默认账号密码admin/arlpass(友情提醒:登陆后请立即修改密码)添加任务等待扫描完成导出异常这里需要修改你的 config-docker.yaml文件,去fofa对接自己的api修改配置文件后,重新执行如下命令更新配置,就可以使用了docker-compose restart因为是注册用户,不支持api的调用这里我开了一个高级会员,api key,给大家一起用,在这个链接,如果出现超时,那么就是当日导出数量过多,第二天再来查就行https://mp.weixin.qq.com/s/ngY7rtth0OjVe83c8r-Fvg这里我是没有新加策略的等待资产搜集完成查看ip信息导出数据使用策略,新加一个策略之后下发fofa任务就可以指定策略了,刚刚不小心把导出次数用完了,,,查询的时候注意加上 size 关键字。。。。那就静静等待,12点后,哈哈哈哈这时候就有其他信息了在你添加的策略勾选的信息,这里都会有SSL证书信息服务及端口指纹统计计划任务貌似出bug了,添加的时候添加不上还有更多,自行尝试吧往期推荐111
-
GZCTF比赛平台搭建——单Docker部署 前言GZCTF,一个开源的网络安全竞赛平台,它巧妙地融合了React.js前端技术和Django后端架构,为用户提供了一个通过实战演练提升安全技能的宝贵舞台。无论你是初学者、教育机构还是企业培训部门,GZCTF都能满足你的需求,其丰富的功能如权限控制、加密通信以及自定义赛事等,将带给你前所未有的使用体验。官方文档:https://docs.ctf.gzti.me/zh/quick-start操作系统:ubuntu-22.04.4(已重装)1、换源从0开始,换源vim /etc/apt/sources.list修改为如下内容deb https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy main restricted universe multiverse # deb-src https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy main restricted universe multiverse deb https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy-updates main restricted universe multiverse # deb-src https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy-updates main restricted universe multiverse deb https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy-backports main restricted universe multiverse # deb-src https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy-backports main restricted universe multiverse deb https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy-security main restricted universe multiverse # deb-src https://mirrors.tuna.tsinghua.edu.cn/ubuntu/ jammy-security main restricted universe multiverse更新apt源:apt update2、安装Docker继去年Docker Hub被封锁后,各大NAS的注册表均出现问题,例如群晖的Docker套件注册表无法连接(更新至DSM7.2版本后恢复)。而在今年2024年6月初(约2024.06.06),NAS中最重要的工具Docker又面临无法使用的问题。常用镜像站: