搜索到
40
篇与
的结果
-
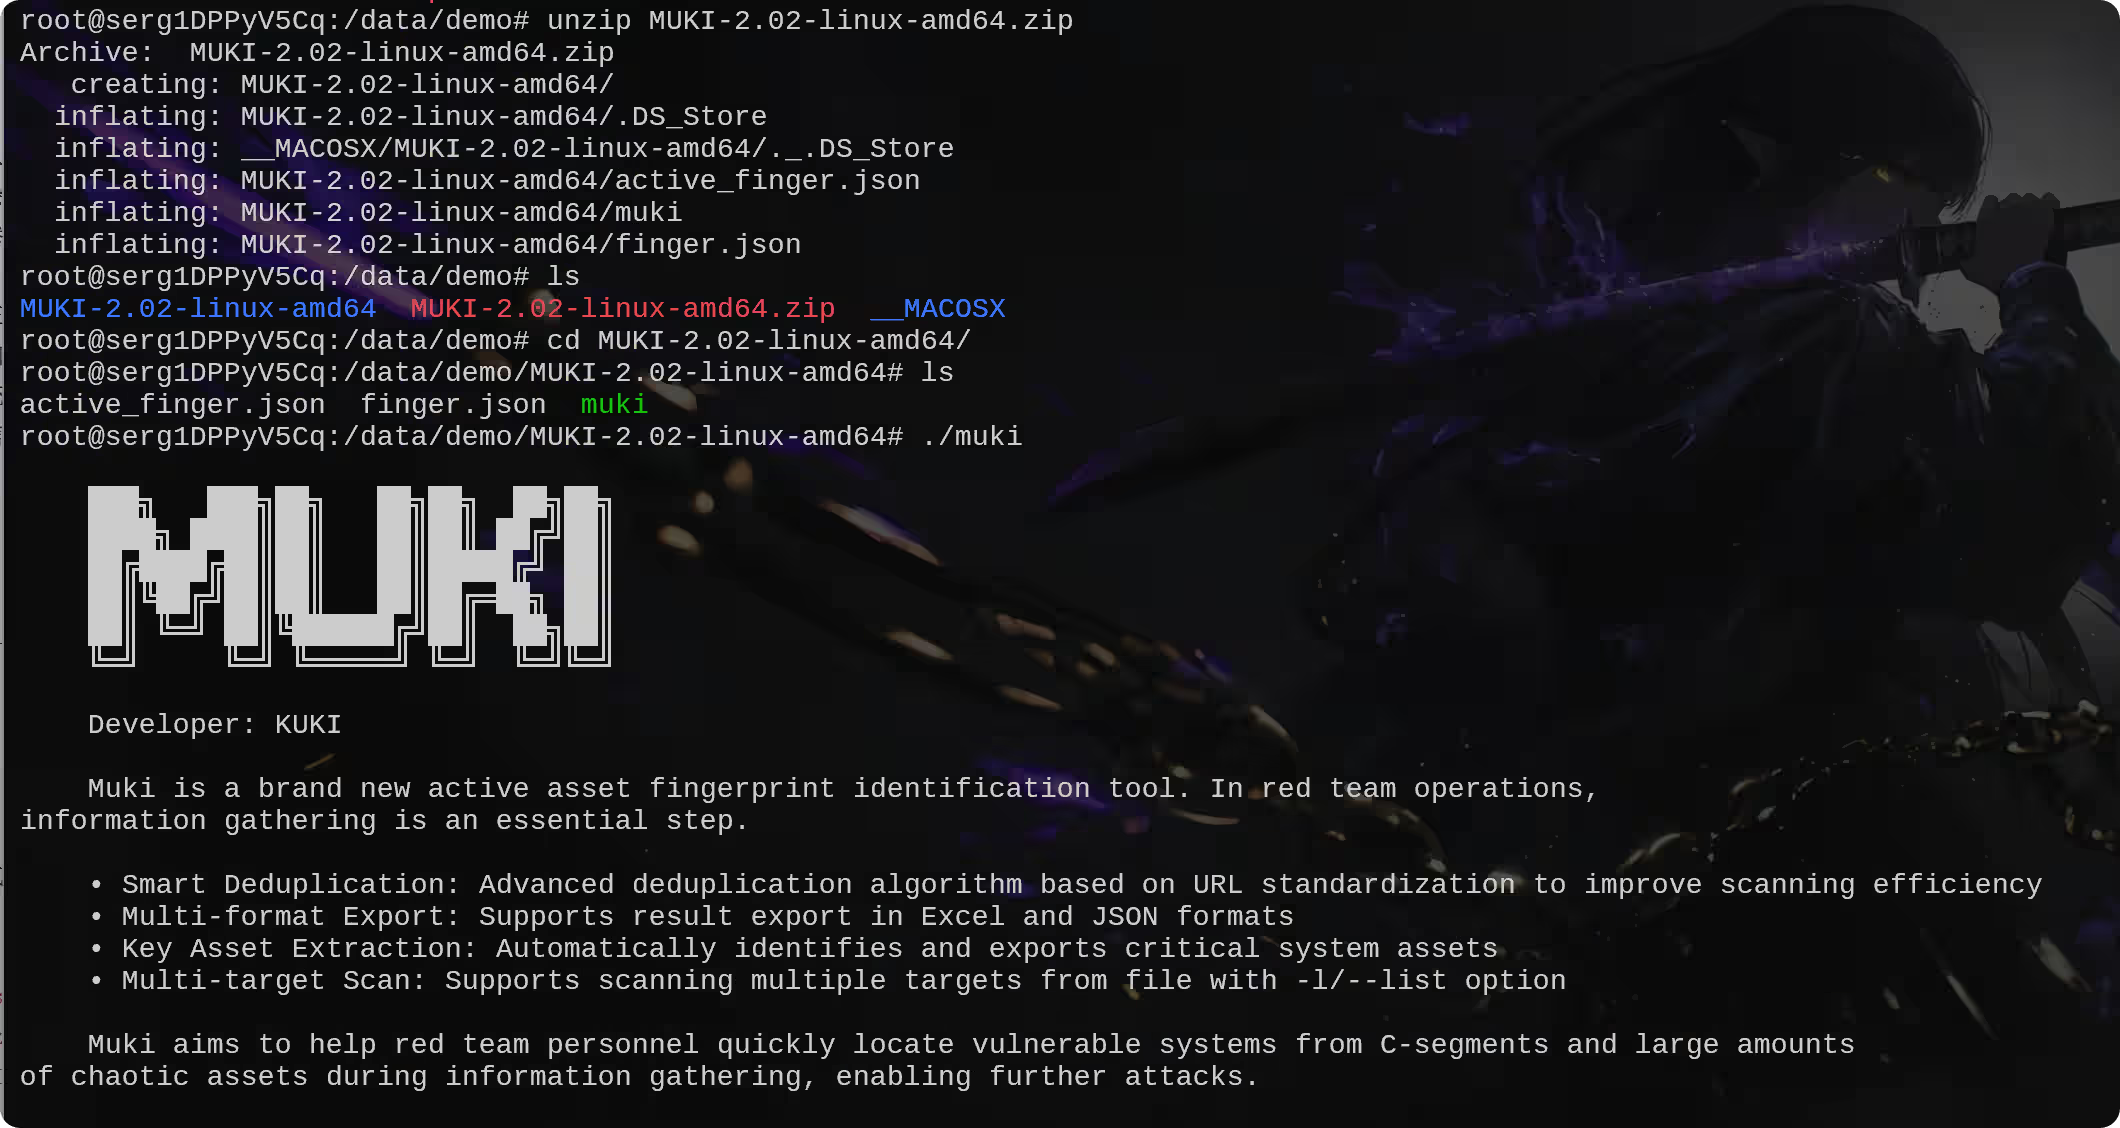
 Muki 2.0:红队资产指纹识别利器,精准锁定攻击入口 Muki 是红队作战场景下的专属资产指纹识别利器,核心聚焦渗透测试的信息收集阶段 —— 面对 C 段资产、海量杂乱目标时,能帮助安全研究人员快速穿透信息迷雾,精准锁定具备攻击入口的易受攻击系统,为后续渗透测试提供明确靶标。其技术优势在于突破传统被动式扫描的局限,在被动指纹探测基础上,新增特殊路径定向扫描机制,可捕获常规被动扫描无法覆盖的隐藏资产特征;升级至 2.0 版本后,已整合 3W+ 精准指纹库,覆盖各类主流及小众系统、应用场景。目前工具提供 Linux、Mac、Windows 全平台版本,适配红队不同作战环境需求,是信息收集阶段高效、可靠的必备工具。开源地址https://github.com/yingfff123/MUKI快捷下载方式,Linuxwget https://github.com/yingfff123/MUKI/releases/download/2.02/MUKI-2.02-linux-amd64.zipunzip MUKI-2.02-Linux-amd64.zipcd MUKI-2.02-Linux-amd64./muki参数列表 --config 配置文件(默认为 $HOME/.Muki.yaml)-f, --文件字符串 包含待扫描 URL 的文件--格式字符串 输出格式(控制台、JSON、CSV)(默认值为“控制台”)-h, --帮助 Muki 的帮助信息-l, --列表字符串 包含多个待扫描 URL 的文件(每行一个)-A, --无活动模式 禁用活动指纹扫描-N, --无目录模式 禁用目录扫描-x, --无被动模式 禁用被动指纹扫描-o, --输出字符串 输出文件路径-p, --代理字符串 指定代理服务器,例如 http://127.0.0.1:8080 或 socks5://127.0.0.1:1080-t, --线程整数 线程数量(默认值:CPU 核心数 × 3,最小 8,最大 100)(默认值 8)-u, --URL 字符串 待扫描的 URL使用方法./muki -u https://www.baidu.com风险评估、敏感信息、敏感路径被动指纹、路径扫描等模块重点资产信息
-
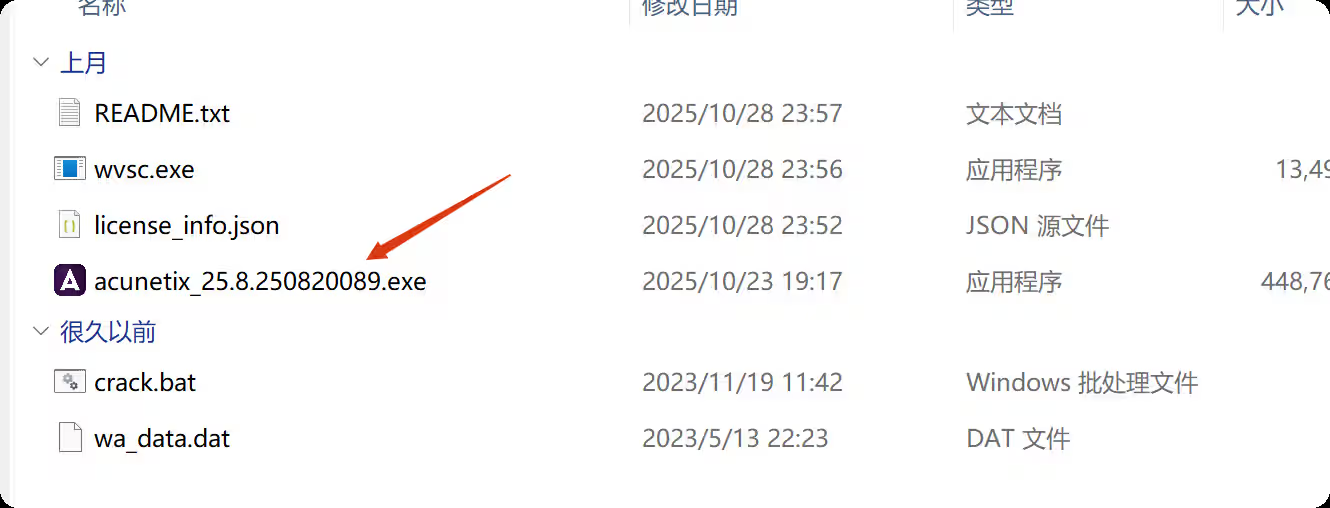
【Windows版】Acunetix Premium(AWVS) v25.8.25 高级版 前言AWVS 算是 Web 安全圈的老牌自动化扫描利器,核心就是把 Web 应用的漏洞探测、攻击面识别、配置错漏排查做透。它直接对标 OWASP Top 10 核心风险,SQL 注入、XSS 这些高频漏洞都能精准命中,深度爬虫还能啃下复杂交互的 Web 应用,不用手动补全扫描路径。全程自动化跑通,从漏洞探测到报告生成不用人工盯着调参数,效率比纯手动扫高不止一个量级。报告做得相当扎实,漏洞严重级、触发路径、修复方案都写得明明白白,直接能丢给开发对接整改。更关键的是能无缝嵌进 CI/CD 流水线,把安全测试揉进开发流程里,实现左移安全,不用等上线才返工补漏洞 —— 对团队来说,这种可落地的持续安全能力才是真刚需。下载地址:https://pan.baidu.com/s/1kuUaEAeP4moPq3Hrb6tPZw 提取码: jjiy安装过程在文末下载之后,解压,双击这个exe程序选择你的安装目录设置你的登录邮箱默认启动端口一路下一步等待安装完成他会提示一个证书问题,选择是这样安装成功后就能通过本地3443端口访问了随后我们点这个以管理员身份运行会出现如下提示再登录,即可下载地址:https://pan.baidu.com/s/1kuUaEAeP4moPq3Hrb6tPZw 提取码: jjiy
-
-
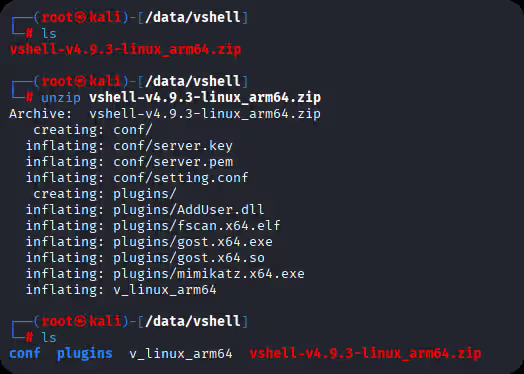
【红队工具】VShell v4.9.3 高级版,国产C2工具下载及使用 VShell下载链接链接: https://pan.baidu.com/s/1LGb4RPgxmJPDEdZlaHQOkA 提取码: ju5z图表呈现(精简对比表) 对比维度 vshell Cobalt Strike(CS) 工具状态 GitHub 下架、闭源、版本内部传播 官方维护、插件生态成熟 核心优势 操作流畅、适配前期打点 / 隧道搭建、Linux 原生支持 插件多、横向手段丰富、可修改特征、适配后渗透 Linux 支持 无需插件,功能完善 依赖第三方插件,功能有限 适用阶段 渗透测试前期(打点、隧道) 渗透测试后期(后渗透、横向移动) 首先打开网盘链接,下载相关的文件,上传到你自己的vps或者本地虚拟机中,这里我使用的是Kali虚拟机然后修改配置文件使用命令vi ./conf/setting.conf重点关注这两个地方,一个是账号密码,你需要配置好你的账号密码,这里我就使用默认的,上面的那个jwt根据作者提示就留空web_username=admin web_password=qwe123qwe还有一个启动的端口信息我们执行这个文件的时候,发现没有权限,需要给它赋予一个执行权限chmod +x ./v_Linux_arm64再执行的时候,这里又出现了一个错误“exec format error” 是因为 你在 x86/x64 架构的 Kali 上,运行了 ARM64 架构的程序如果你的需求是 “在 Kali 上测试 ARM 架构的程序”,需安装 QEMU 模拟器(模拟 ARM 环境)这样就能正常执行了随后找到你Kali的ip地址ip a打开浏览器,访问Kali的ip以及对应的端口,再输入刚刚你配置文件./conf/setting.conf中的账号免密10.10.10.173:8082来到了管理登录界面,再次输入账号密码就能登录成功了我们创建一个TCP监听器在客户端生成选项中生成马选择stageless,生成windows正向连接马在电脑管家中扫描试试双击执行在客户端管理中上线成功再选择主机管理命令执行还有像文件管理,屏幕查看和监控就不展示了,可以实时的进行返回截图,太丝滑了。插件就只有默认携带的几个,可以自己在plugins目录添加四种隧道任你选择shell 在渗透测试中实用性极强,操作流畅、功能便捷,但目前已从 GitHub 下架,官方闭源且无法二次开发,现存版本多为行业内私下传播。对比老牌工具 Cobalt Strike(CS),二者各有优势:CS 插件生态丰富,横向渗透手段多、可灵活修改特征;vshell 更适合初始打点与隧道搭建,CS 则更适配后渗透阶段,二者可形成场景互补。值得一提的是,vshell 对 Linux 系统支持完善,无需额外插件就能实现 Linux 目标上线与后渗透操作;而 CS 需依赖插件才能支持 Linux,且相关功能有限。综合来看,vshell 是高效的前期辅助工具,与 CS 配合使用可提升整体渗透效率。本文原创于,https://longyusec.com 转载请注明原文链接出处
-
12款优秀的终端工具推荐,来看看有没有你喜欢的! edex-ui开源地址:https://github.com/GitSquared/edex-uieDEX-UI 可以安装在Linux、Windows、MacOS操作系统上面。受电影《创战记》的特效启发,尤其是会议室的场景,给咱带来的灵感超棒!eDEX-UI项目一开始就想搞点特别的,就是“少点艺术味儿,多点实用软件的dx-ui”。不过,这项目虽然看着有未来主义那味儿,但也没光顾着好看,它还很实在地想着得有点功能性,在咱们日常生活中能用得上。说白了,它就是想把科幻小说里的用户体验(UXs)拉到咱普通人身边,让这些高科技玩意儿走进主流生活。Windows Terminal下载地址:微软商店(Microsoft Store)以前在 Windows 系统里,自带的 CMD 工具真是难用得很,模样也不好看,跟 Linux、Mac 那又好看又好用的终端一对比,差距太大了,所以很多人都得额外装第三方工具来替代它。到了 2022 年,微软终于搞出个好东西,推出了一款超厉害的新终端——Windows Terminal。这玩意儿功能超多,有那种透亮的亚克力效果,能开好多标签页,还支持 Unicode 字符和自带的等宽字体,甚至能跑一些 Linux 命令,基本日常用它就足够了。想装的话超简单,打开 Microsoft Store 一搜,点安装就行。PowerShellPowerShell 也是 Windows 的一个终端工具,通过一些配置和工具也能达到美观和实用的效果。参考:谁的能拒绝这样一款终端呢?XShellXShell 是一款超好用的终端工具,特别受欢迎,由 NetSarang 公司开发,自夸说是业界数一数二的 SSH 客户端。官网是https://www.xshell.com/zh/xshell,学生和非商业用途的个人可以免费用,直接去官网下载就行。这公司还有不少配套工具,像 STP、FTP 这些,也都挺好用的。Fluent TerminalFluent Terminal 是Windows平台上的一个超好看的终端模拟器,是用UWP技术开发的,颜值爆表。它在GitHub上是开源的,地址是https://github.com/felixse/FluentTerminal,大家都能去看。同时,你也可以直接在Microsoft Store里搜索它的名字来安装,超级方便。HyperHyper 是个基于 Electron 的跨平台终端应用,配置方便,插件多,界面也很漂亮。不过,Electron 应用普遍存在的问题是资源消耗较大,打开和响应速度不如之前介绍的那些工具快。但它的扩展性很强,有强大的自定义能力,值得尝试。它在 GitHub 上开源,链接是:https://github.com/zeit/hyper。Cmder在 Windows Terminal 推出前,Cmder 可以说是 cmd 的不错替代品,非常受欢迎。它有更友好的界面和更丰富的功能,还内置了 Git,支持部分 Linux 命令。官网是cmder.app,同时也在 GitHub 上开源,链接是:https://github.com/cmderdev/cmder。TabbyTabby(以前叫 Terminus)是一个很厉害的终端模拟器,也是 SSH 和串行客户端,Windows、macOS 和 Linux 系统都能用。它基于 Electron 开发,原生支持 Windows 的 Fluent 背景,设置都是通过 GUI,对用户很友好。官网是https://tabby.sh/,在 GitHub 上开源,链接是:https://github.com/eugeny/tabby。总之,Tabby 是个很值得尝试的终端工具。WindTermWindTerm 是一款专业的跨平台开源终端,支持 SSH、SFTP、Shell、Telnet 和 Serial,用 C 语言编写。它完全免费,可用于商业和非商业用途,没有限制,源代码在 Apache-2.0 许可下提供。感兴趣的朋友可以访问它的GitHub页面:https://github.com/kingToolbox/WindTerm。作者也在博客https://kingtoolbox.github.io/上分享了不少关于 WindTerm 的文章,大家可以去看看。Wrap一款颜值和功能都很在线的终端工具。官网:https://www.warp.dev开源在 Github:https://github.com/warpdotdev/Warpsshx一款可以将你的终端共享的工具。开源在 GitHub:https://github.com/ekzhang/sshxIShelliShell 的官网是https://www.ishell.cc/。它的特点包括:有 AI 助力,不用担心忘记命令。有免费版和付费版,免费版能永久使用。轻量、高性能,界面简洁美观,还自带本地终端。跨平台,支持 Windows、macOS 和 Linux,安卓和 iOS 版本正在开发中。有命令市场,用户可以上传通用脚本,避免重复编写,可直接下载使用。总结工具是刀,怂逼拿再帅的刀也切不动菜!要么沉下心学命令行本质,要么老实蹲回GUI婴儿区喝奶——别™在技术圈当截图行为艺术家!(摔键盘走人) -------deepseek往期推荐新版BurpSuite v2025.6.3汉化版,附激活教程挖SRC必须知道的25个漏洞提交平台FeatherScan v4.0 - 一款Linux内网全自动信息收集工具HW 中如何利用 WAF 缺陷进行绕过一个永久的渗透知识库【内网渗透】隐藏通信隧道技术Sqlserver SQL注入,超详细【oscp】WEBDEVELOPER,tcpdump提权红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学