搜索到
40
篇与
的结果
-
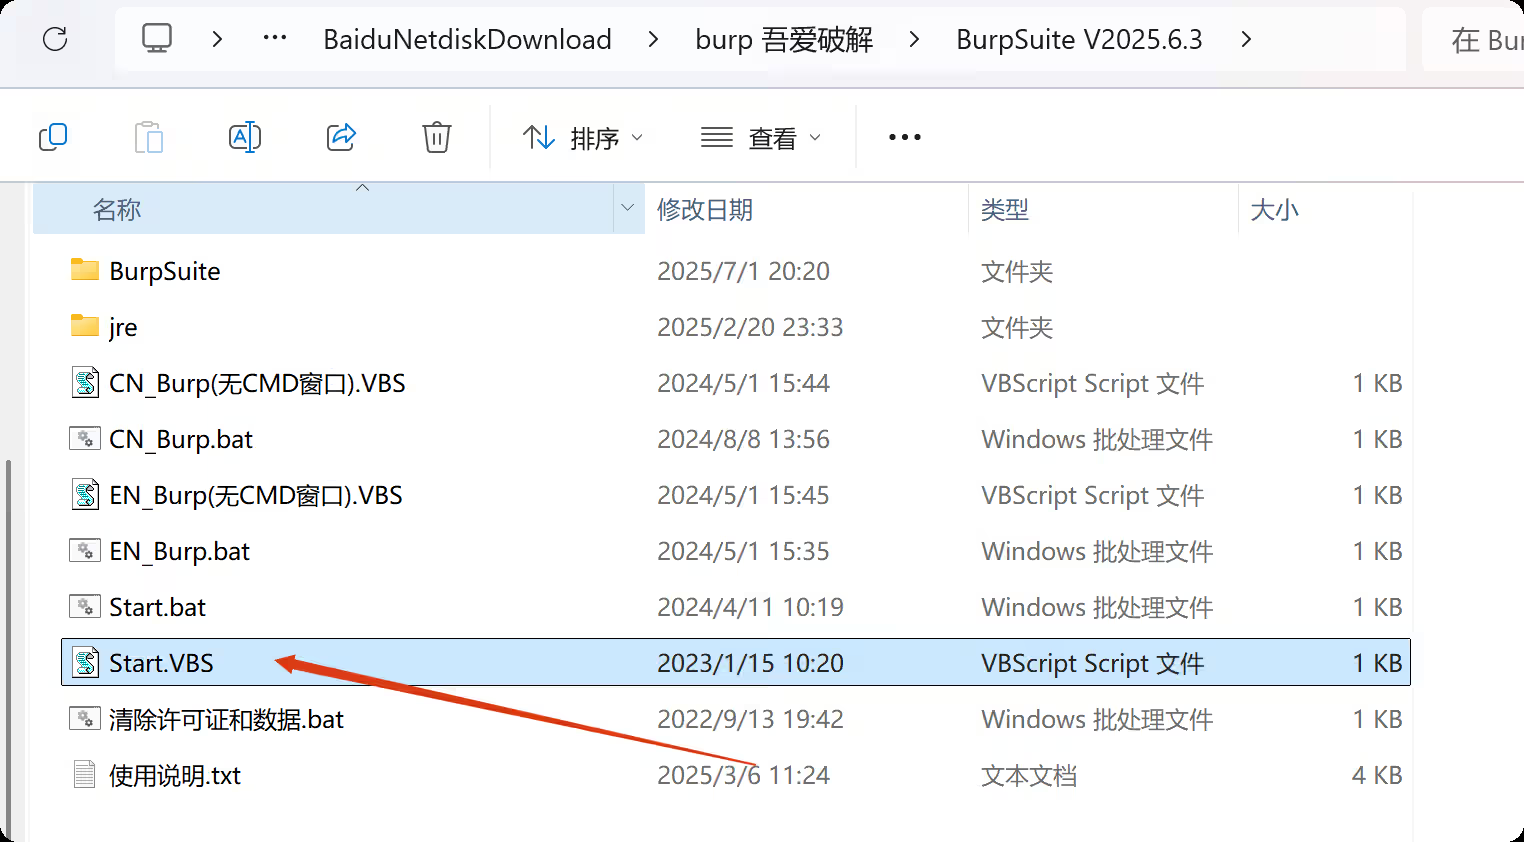
 BurpSuite v2025.6.3汉化版,附激活教程 通过百度网盘分享的文件:burp 2025.6.3https://pan.baidu.com/s/1rdZ_T8vEtgM8bUn8J-HWOg提取码: b9x4网盘里面呢包含了burpsuite的各种历史版本,2021-2025的都有首先我们需要打开这个Start.VBS来获取激活码出来后是这个界面三个都勾选上,第一个必选,第二个是汉化的意思,第三个是自动运行的意思,是随后点击启动(run)之后复制这一段密匙打开burpsuite并粘贴上去这里下一步之后就点击手动激活两个工具结合起来先从burpsuite复制到激活工具,再通过激活工具的激活密匙复制到burpsuite就可以激活成功啦打开使用这样就可以使用啦往期推荐Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
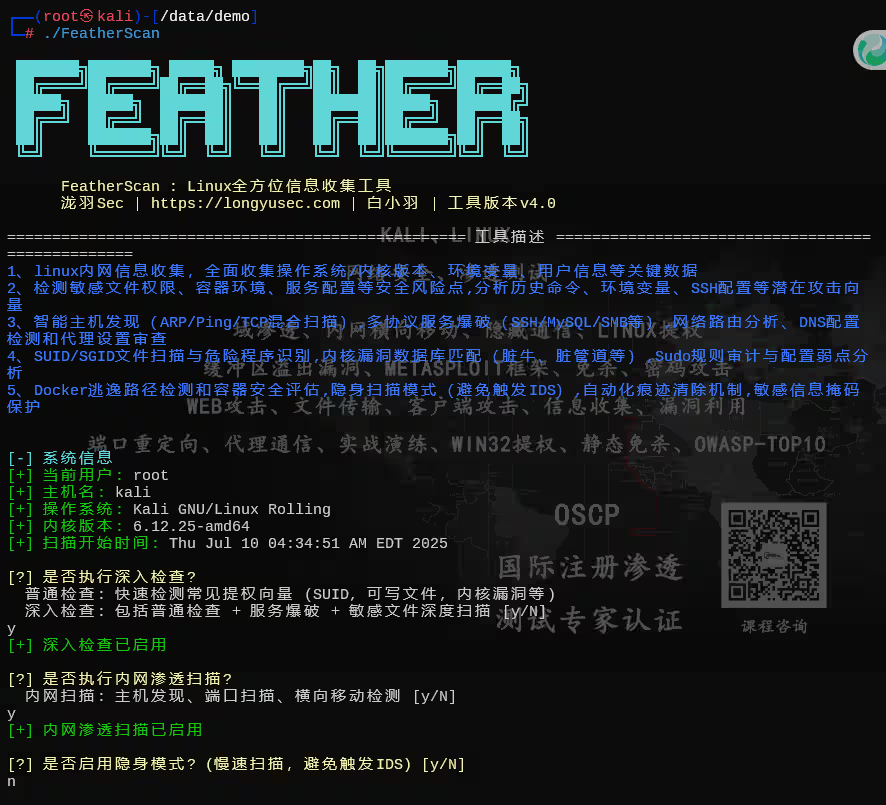
FeatherScan v4.0 - 适用于Linux的全自动内网信息收集工具 前言在平时渗透打靶的时候,经常要自己手工输入命令,做各种基本的信息收集,非常的繁琐,所以自研了一款工具,这款工具没有接入AI,因为不合适,接入了AI的话在一些不能上网的环境下进行信息收集,权限提升的分析,会非常的不方便,这款工具全都在目标机器本地执行(执行速度快,提高渗透测试效率),类似于fscan,需要上传到目标靶机上,后期会增加离线的POC和漏洞库对Linux系统进行全面的信息收集,和特权提升检测,获取方式见文末PS:如果有提权需要可以将这些收集到的信息,全部复制给AI分析就可以了,比如Venice Uncensored另外这个工具采用并行的执行方式,而不是同步执行,这样的话会显著提升脚本的执行速度,不然光一个IP内网扫描,你都够吃一顿肯德基了没有完美的工具,人也是,不可能做到人人都喜欢,不喜欢或者觉得垃圾,勿喷,您完全有使用别的工具的权力,比如开源的LinPEAS、LinEnum、Bashark等等,但都是英文的,有些师傅们可能看不懂,我也看不懂,可能是我没有文化吧,要手动去翻译很麻烦,而我这个是专为国人打造的Linux自动化内网信息收集工具。如果哪里有欠缺或者建议,欢迎师傅们批评和留言。概述FeatherScan是一款专为Linux系统设计的自动化内网渗透与特权提升扫描工具,由泷羽Sec作者白小羽开发。该工具旨在简化渗透测试过程中的内网信息收集和提权检测环节,通过自动化扫描显著减少手工操作时间,帮助安全研究人员高效识别系统弱点。V4.0主要功能1. 全面系统信息收集操作系统与内核信息、用户与组权限分析、环境变量深度检查、网络配置与路由信息、敏感文件权限审计、容器环境检测、服务与进程分析等等简单的内核提权漏洞检测(非常适合用来打靶机学习)2. 内网渗透扫描 主机发现:混合扫描技术(ICMP Ping + ARP分析 + TCP端口扫描),三种网络模式扫描,不忽漏掉每一个内网机器 端口扫描:支持常见服务端口识别 服务识别:自动检测开放服务及版本信息 隐身模式:慢速扫描避免触发IDS/IPS 常见的端口扫描3. 横向移动检测SSH密钥重用检测、密码爆破(SSH, MySQL, PostgreSQL, SMB等)、SMB共享匿名访问检测、数据库服务爆破等等。4. 特权提升检测SUID/SGID危险文件检测、sudo权限深度分析、可写路径检查、内核漏洞匹配(脏牛、脏管道等)、密码哈希分析、自动化漏洞利用(不需要联网)等等5. 安全痕迹管理自动备份/恢复修改文件、安全删除临时文件(7次覆盖)、命令历史清除、日志文件清理、内存缓存清除、本地爆破记录删除技术特点 智能交互式扫描动态启用深度检查、按需开启内网渗透扫描、交互式服务爆破确认等等 混合扫描技术ICMP Ping扫描、ARP缓存分析、TCP端口扫描、服务指纹识别等等 权限提升自动化自动添加特权用户、sudo权限自动化配置、定时任务注入、内核漏洞EXP自动下载等等 安全痕迹管理操作全程跟踪记录、多轮覆盖安全删除、服务专用日志清除等等 使用示例# 基础扫描 chmod +x FeatherScan ./FeatherScan # 启用深度检查+内网扫描 [?] 是否执行深入检查? y [?] 是否执行内网渗透扫描? y [?] 是否启用隐身模式? n输出示例 ███████╗███████╗ █████╗ ████████╗██╗ ██╗███████╗██████╗ ██╔════╝██╔════╝██╔══██╗╚══██╔══╝██║ ██║██╔════╝██╔══██╗ █████╗ █████╗ ███████║ ██║ ███████║█████╗ ██████╔╝ ██╔══╝ ██╔══╝ ██╔══██║ ██║ ██╔══██║██╔══╝ ██╔══██╗ ██║ ███████╗██║ ██║ ██║ ██║ ██║███████╗██║ ██║ ╚═╝ ╚══════╝╚═╝ ╚═╝ ╚═╝ ╚═╝ ╚═╝╚══════╝╚═╝ ╚═╝ 高级Linux特权提升扫描工具 泷羽Sec安全团队 | 白小羽 | v4.0 =================================================== 工具描述 ================================================= 1、Linux内网信息收集,全面收集操作系统/内核版本、环境变量、用户信息等关键数据 2、检测敏感文件权限、容器环境、服务配置等安全风险点,分析历史命令、环境变量、SSH配置等潜在攻击向量 3、智能主机发现(ARP/Ping/TCP混合扫描),多协议服务爆破(SSH/MySQL/SMB等),网络路由分析、DNS配置检测和代理设置审查 4、SUID/SGID文件扫描与危险程序识别,内核漏洞数据库匹配(脏牛、脏管道等),Sudo规则审计与配置弱点分析 5、Docker逃逸路径检测和容器安全评估,隐身扫描模式(避免触发IDS),自动化痕迹清除机制,敏感信息掩码保护 [-] 系统信息 [+] 当前用户: root [+] 主机名: Kali [+] 操作系统: Kali GNU/Linux Rolling [+] 内核版本: 6.12.25-amd64 [+] 扫描开始时间: Thu Jul 10 05:42:16 AM EDT 2025 [?] 是否执行深入检查? 普通检查: 快速检测常见提权向量 (SUID, 可写文件, 内核漏洞等) 深入检查: 包括普通检查 + 服务爆破 + 敏感文件深度扫描 [y/N] y [+] 深入检查已启用 [?] 是否执行内网渗透扫描? 内网扫描: 主机发现、端口扫描、横向移动检测 [y/N] n ################ 完整系统信息 ################ [-] 系统信息: 主机名: Kali 操作系统: Kali GNU/Linux Rolling 内核版本: 6.12.25-amd64 系统架构: x86_64 运行时间: up 3 days, 22 hours, 52 minutes [-] 用户信息: 当前用户: root 用户ID: uid=0(root) gid=0(root) groups=0(root) 特权用户: root test featheruser 。。。。。。。。。。。。。。。。。。。。。。。使用建议 授权测试:仅在获得明确授权的环境中使用 深度扫描:对关键系统启用深入检查模式 痕迹管理:扫描完成后使用内置清理功能 字典定制:根据目标环境定制pass.txt密码字典 2025.7.28 v4.5继上一篇本次也算是一个大更新1、融入了exploit-db离线Linux内核提权漏洞库,联动searchsploit工具,更方便的简化了渗透测试提权的过程2、融入了GTFOBins常用提权命令共50+个,比如常见的find,sh,pkexec,sudo,nmap,vim,less,tcpdump,Docker,zip,tar等等命令进行提权3、新增了常见的CMS敏感配置文件扫描,比如django,wordpress,joomla等等,通常用来查看数据库的账号密码4、新增敏感环境变量提权模块——PATH提权5、新增相关的免责条款,若不接受,则不能使用该工具下面来看看更新了哪些内容吧,首先是免责条款新增GTFOBins 50+命令提权新增内置GTFOBins提权数据库,无需联网,GTFOBins中的大部分提权方法皆可以利用!!并且满足一定的条件才会输出给你,比如suid,sudo,可读/可写等等,不满足任何一个条件,都不会告诉你利用方法(命令使用准确率还在优化)新增提权总结,以及使用方法,和成功率告知新增CMS常用配置文件检测新增敏感环境变量提权—PATH提权提权效果展示以及path提权,也会将提权方法在程序结束前告知新增exploit-db漏洞库新增Linux内核提权漏洞库(基于searchsploit),这里以tr0ll靶机为例子首先我们需要在Kali中创建自己的漏洞数据库(使用脚本的好处就是这个漏洞库 exploit-db 也就是searchsploit漏洞库是会更新的,使用命令searchsploit -u更新本地漏洞库),执行generate_vuln_db.sh会生成一个漏洞库的txt文件,主要是筛选Linux提权的漏洞将这个txt文件和FeatherScan同时上传到靶机上,使用FeatherScan就会利用内置强大的版本比较算法,进行检测,执行到最后我们得知漏洞编号之后,在Kali中就直接将使用searchsploit -m [编号]复制到当前目录,并使用python开启一个http服务上床到靶机上提权成功!其他细节优化更新了,系统存在bash -p命令提权,但是不出现提权信息问题(因为SUID和SGID同时存在,所以不能使用=4来进行判断)# 靶机 -bash-5.0$ ls /usr/bin/bash -l -rwsr-sr-x 1 root root 1183448 Feb 25 2020 /usr/bin/bash -bash-5.0$ stat -c '%a' "/usr/bin/bash" | cut -c 1 6修改后的执行结果新增手动选择是否尝试进行提权(文件可写的情况下),不然写入会导致一些问题工具获取加入泷羽Sec帮会即可(长期更新中。。。)单独购买不方便获取最新版本,优惠最后两天,错过只能等国庆节了。。。。获取方式加入泷羽Sec内部Freebuf帮会即可获取最新版本,往期版本会不定期在github上进行更新,在帮会主页中找到帮会网盘,即可下载工具啦,这工具没有那么高大上,只是简化了linux内网信息收集,端口扫描,内核漏洞利用,内网探测,痕迹清除等等,理性消费加入方式扫码即可更多福利点击查看https://mp.weixin.qq.com/s/ROMh7U4xj9nXqlKzBFd2WATips:一天存10块,一个月就是3000,一年就是36w,十年就是3600w,3600w可以干什么?上海一套别墅,记得买个带独立机房的,防震防溯源!一个稳定的家庭,给爸妈在老家盖栋最气派的养老别墅,请最好的管家和医护,医护团队人均CISSP+OSEP,至少也是OSCP。一台迈巴赫s680,车窗贴膜要用防弹级的,毕竟可能装满了0day漏洞报告!打工?还打什么工?老板?哪个老板?10年后你自己就是董事长!所以从现在开始养成一个好习惯,只要10年,从此只挖洞不上班,甲方需求全拉黑,开源项目随便PR!看到这里,您觉得这79块钱还贵吗?不过只是您的冰山一角,少买一个吃灰的云服务器,也就您吃的一顿科技料理的外卖,够我吃10顿。从现在开始投资自己吧。10年之后咱们顶峰相见、、、、、、那时候如果您还觉得贵,请开着您的迈巴赫来嘲讽我这个弱智,我将毫无怨言免责声明FeatherScan仅限合法安全审计和授权渗透测试使用。使用者应遵守当地法律法规,未经授权使用本工具造成的任何后果由使用者自行承担。文章首发于:https://longyusec.com/longyushoulu/450/泷羽Sec安全团队 | 白小羽 | 2025往期推荐Linux内网渗透(2w字超详细)AD域内网渗透-三种漏洞利用方式【OSCP】vulnerable_Docker,三种代理方法打入内网【内网渗透】CobaltStrike与MSF联动互相上线的方式内网渗透必备,microsocks,一个轻量级的socks代理工具【OSCP】 Kioptrix 提权靶机(1-5)全系列教程,Try Harder!绝对干货!DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【渗透测试】12种rbash逃逸方式总结红日靶场5,windows内网渗透,社工提权,多种域内横向移动思路红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学ATK&CK红日靶场二,Weblogic漏洞利用,域渗透攻略SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝利用MySQL特性,WAF绕过技巧SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细大型翻车现场,十种WAF绕过姿势,仅成功一种喜欢长文吗?1w字图文带你了解sqlmap,从0到1,WAF绕过,高级用法一文通透一个永久的渗透知识库
-
-
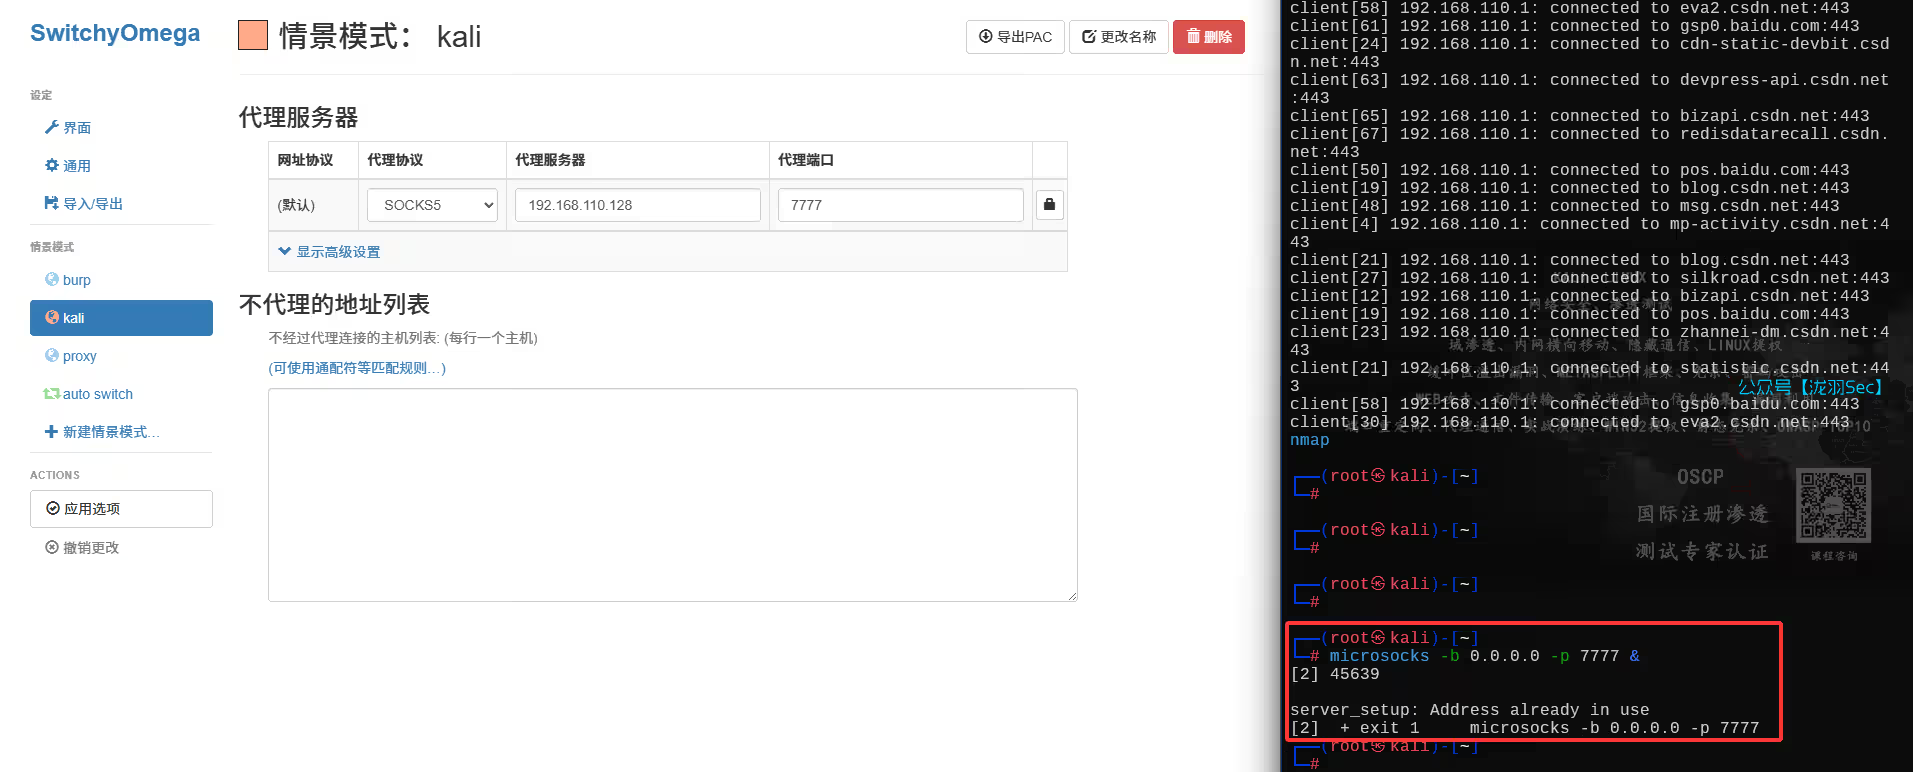
microsocks,一个轻量级的socks代理工具 MicroSocks 是一款轻量级、高效的 SOCKS5 代理服务器,适用于多种网络代理场景功能特点轻量级设计:MicroSocks 的设计目标是尽可能减少资源消耗,使其在资源受限的环境中也能高效运行。它在服务器中消耗的内存不到 4MB。易于使用:无需配置文件,所有设置都可以通过命令行完成,甚至可以直接启动而无需任何参数。稳健性:在资源耗尽时,MicroSocks 不会崩溃,而是优雅地拒绝新连接,确保服务的稳定性。灵活的认证机制:支持无认证、密码认证和一次性认证,满足不同安全需求。多协议支持:默认支持 IPv4、IPv6 和 DNS,且代码高度可读和可扩展。需要注意的是,MicroSocks 目前只支持 TCP,不支持 UDP。使用场景远程隧道连接:在远程服务器上建立 SOCKS5 代理,以便通过该服务器隧道连接。资源受限环境:适合在资源受限的环境中运行,如廉价的嵌入式设备或路由器。安全代理:通过支持用户/密码认证和一次性认证模式,MicroSocks 可以作为安全代理服务使用,保护网络连接安装与使用# 安装 microsockssudo apt updatesudo apt install microsocks -y# 启动服务(不需要配置文件)microsocks -b 0.0.0.0 -p 1080调用参数简介microsocks -1 -i listenip -p port -u user -P password -b bindaddr# all arguments are optional. by default listenip is 0.0.0.0 and port 1080.# option -1 activates auth_once mode: once a specific ip address authed successfully with user/pass, it is added to a whitelist and may use the proxy without auth. this is handy for programs like firefox that don't support user/pass auth. for it to work you'd basically make one connection with another program that supports it, and then you can use firefox too.后台挂起运行,并将日志文件记录nohup microsocks -p 8888 -u user -P pwd > microsocks.log &案例请勿用于非法用途,造成后果自行承担往期推荐渗透测试入门,你需要了解的东西(2w字)内网渗透,流量转发Sqlserver SQL注入,超详细SQL注入中各种WAF的绕过方式,狗,盾,神,锁,宝【WAF 剖析】10 种 XSS 绕过姿势,以及思路分析SQL注入绕过某狗的WAF防火墙,这一篇就够了,6k文案超详细红日靶场3,joomla渗透,海德拉SMB爆破,域内5台主机横向移动教学不用MSF?红日靶场4,从外网到域控,手工干永恒之蓝,教科书级渗透教学
-
DIRB:一款强大的Web目录扫描工具使用指南 DIRB是一款广泛使用的开源Web内容扫描工具,它专注于发现Web服务器上存在的目录和文件。对于安全研究员、渗透测试人员以及Web开发者来说,DIRB是一个不可或缺的工具,它能帮助他们识别潜在的入口点,从而进一步评估目标网站的安全性。本文将详细介绍DIRB的基本用法、高级特性、配置选项以及如何在实际渗透测试中有效使用它。一、DIRB简介DIRB(DIR Browser)最初由Pablo Santos开发,自发布以来就因其简单、高效而受到欢迎。DIRB的工作原理是通过发送HTTP GET请求到服务器上的特定目录和文件,并分析响应来判断目录或文件是否存在。它支持多线程,可以快速扫描大量潜在的URL,并且可以自定义请求头和代理设置,增加了其灵活性和实用性。二、安装DIRB在大多数Linux发行版中,DIRB可以通过包管理器轻松安装。例如,在基于Debian的系统上,你可以使用apt-get命令:sudo apt-get update sudo apt-get install dirb对于其他操作系统,你可能需要从DIRB的官方网站或其他可靠的软件仓库下载源代码并自行编译安装,如果是kali操作系统,则可以直接使用。三、基本参数DIRB的基本用法非常简单。启动DIRB时,你需要指定要扫描的URL和用于匹配的字典文件。字典文件包含了可能的目录名和文件名,DIRB将依次尝试访问这些路径。项目Value参数执行效果-a设置user-agent-p<proxy[:port]>设置代理-c设置cookie-z添加毫秒延迟,避免洪水攻击-o输出结果-X在每个字典的后面添加一个后缀-H添加请求头-i不区分大小写搜索示例命令:dirb http://example.com/ -o dirb.txt这个命令会扫描http://example.com/下的所有目录和文件,并将结果输出到dirb.txt文件中。默认情况下,DIRB会使用自带的字典文件(通常位于/usr/share/dirb/wordlists/目录下)进行扫描。四、高级特性1. 自定义请求头DIRB允许你自定义HTTP请求头,这在绕过某些简单的安全机制时非常有用。使用-H参数可以添加自定义请求头。dirb http://example.com/ -H "User-Agent: Custom User-Agent"举例:之前文章https://mp.weixin.qq.com/s/U0z0R_JMdOjIOE_6aEUnvw的401验证扫描不到路径,就可以自定义请求头,防止扫不到路径,比御剑好用多了,自定义一下dirb字典也行kali中默认放在/usr/share/dirb/wordlists/common.txt文件中,命令如下dirb http://example.com -H "Authorization: Basic <base64-encoded-username:password>"2. 使用代理在需要绕过IP封锁或进行匿名扫描时,使用代理是一个好选择。DIRB支持HTTP和SOCKS代理。dirb http://example.com/ -p 8080 -x http://proxy.example.com:80803. 多线程扫描DIRB支持多线程扫描,通过-t参数可以指定线程数。增加线程数可以加快扫描速度,但也可能增加目标服务器的负载。dirb http://example.com/ -t 104. 自定义字典虽然DIRB提供了默认的字典文件,但在某些情况下,你可能需要使用自定义的字典。通过-w参数可以指定自定义字典文件。dirb http://example.com/ -w /path/to/custom_dict.txt五、在实际渗透测试中的应用在实际渗透测试中,DIRB通常用于以下场景:信息收集:在渗透测试的早期阶段,使用DIRB扫描目标网站以收集潜在的有用信息,如管理后台、上传接口等。漏洞探测:某些版本的CMS(内容管理系统)可能存在已知的安全漏洞,通过DIRB扫描可以快速定位到易受攻击的文件或目录。目录遍历防护测试:DIRB可以用来测试Web应用程序是否对目录遍历攻击具有足够的防御能力。六、结论DIRB作为一款强大的Web目录扫描工具,在渗透测试和Web安全评估中发挥着重要作用。通过合理使用DIRB及其高级特性,安全研究人员和渗透测试人员可以更高效地发现Web应用程序中的潜在弱点,为进一步提升系统安全性提供有力支持。然而,值得注意的是,在使用DIRB进行扫描时,应遵守相关法律法规和道德规范,确保测试活动的合法性和合规性。